Conformité LPD & RGPD : Le Guide Complet pour les Entreprises Suisses & Européennes en 2026
Le guide pratique pour mettre votre site en conformité sans perdre vos données marketing. LPD ou RGPD, amendes réelles, bandeau cookies qui fonctionne, Consent Mode v2 et stratégie selon votre taille, avec une checklist en 8 questions.
Table des matières
1. La conformité est devenue un sujet marketing
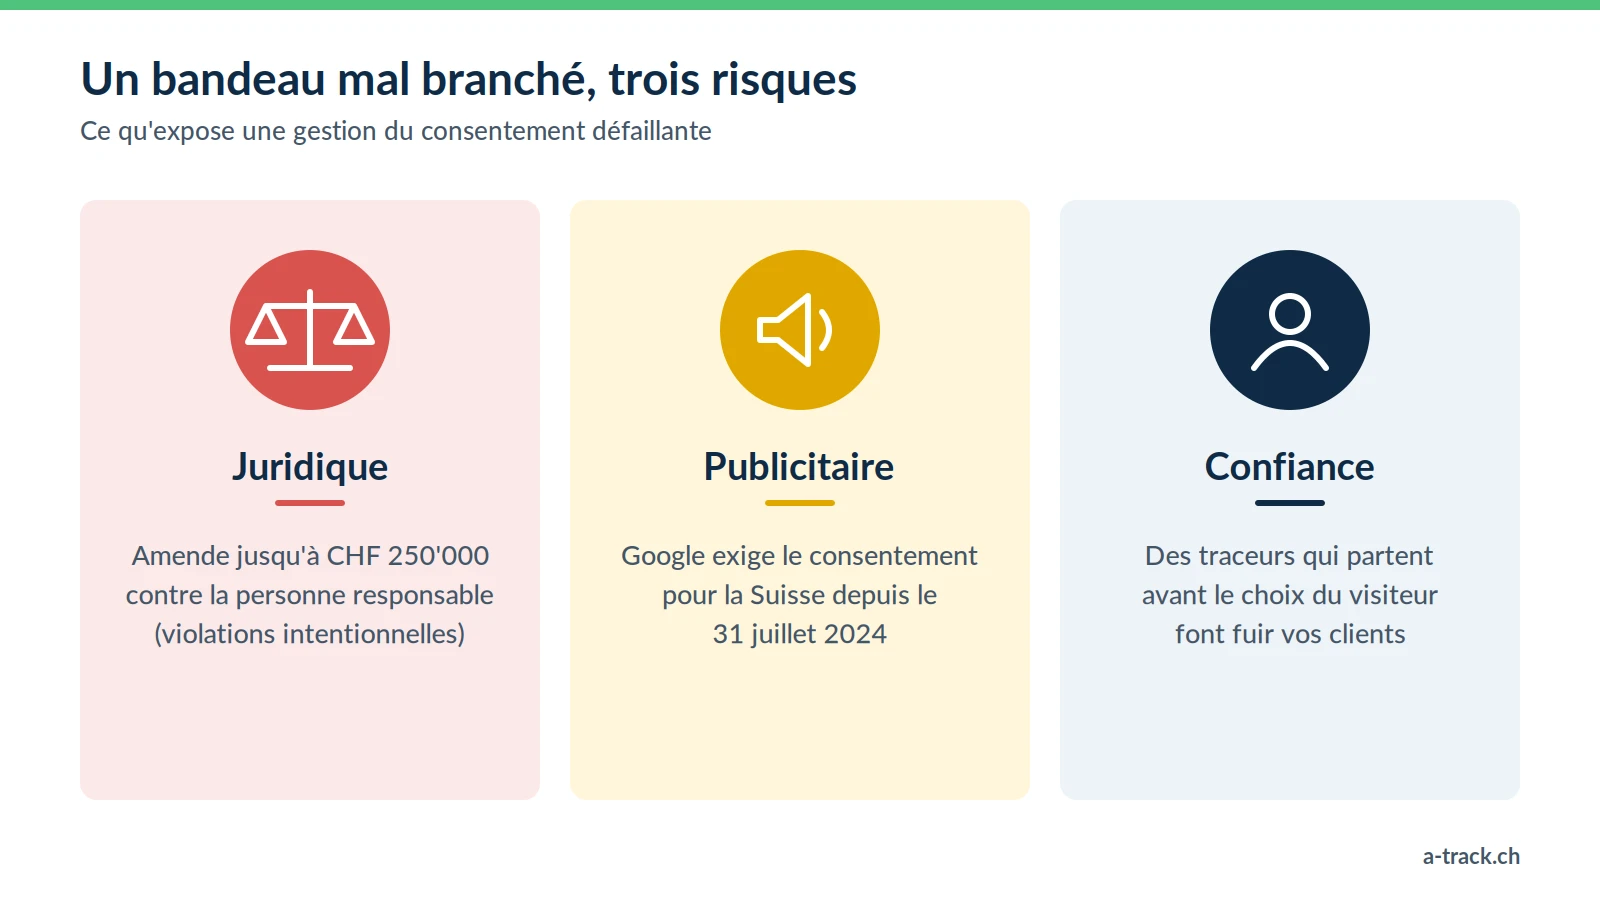
Pendant longtemps, le bandeau cookies était vu comme une formalité juridique. Ce n'est plus le cas : un bandeau mal branché expose l'entreprise à trois risques en même temps.
Le risque juridique : la LPD prévoit des amendes jusqu'à CHF 250'000, prononcées contre les personnes responsables.
Le risque publicitaire : depuis le 31 juillet 2024, Google applique sa politique de consentement aux visiteurs suisses. Sans signaux de consentement, le remarketing et la mesure des conversions se dégradent.
Le risque de confiance : un visiteur qui voit des traceurs partir avant son choix ne revient pas.
Chez A-Track, nous traitons ces trois risques ensemble : ce qui est juste juridiquement doit aussi fonctionner techniquement.
2. LPD ou RGPD : quelle loi s'applique à votre site ?
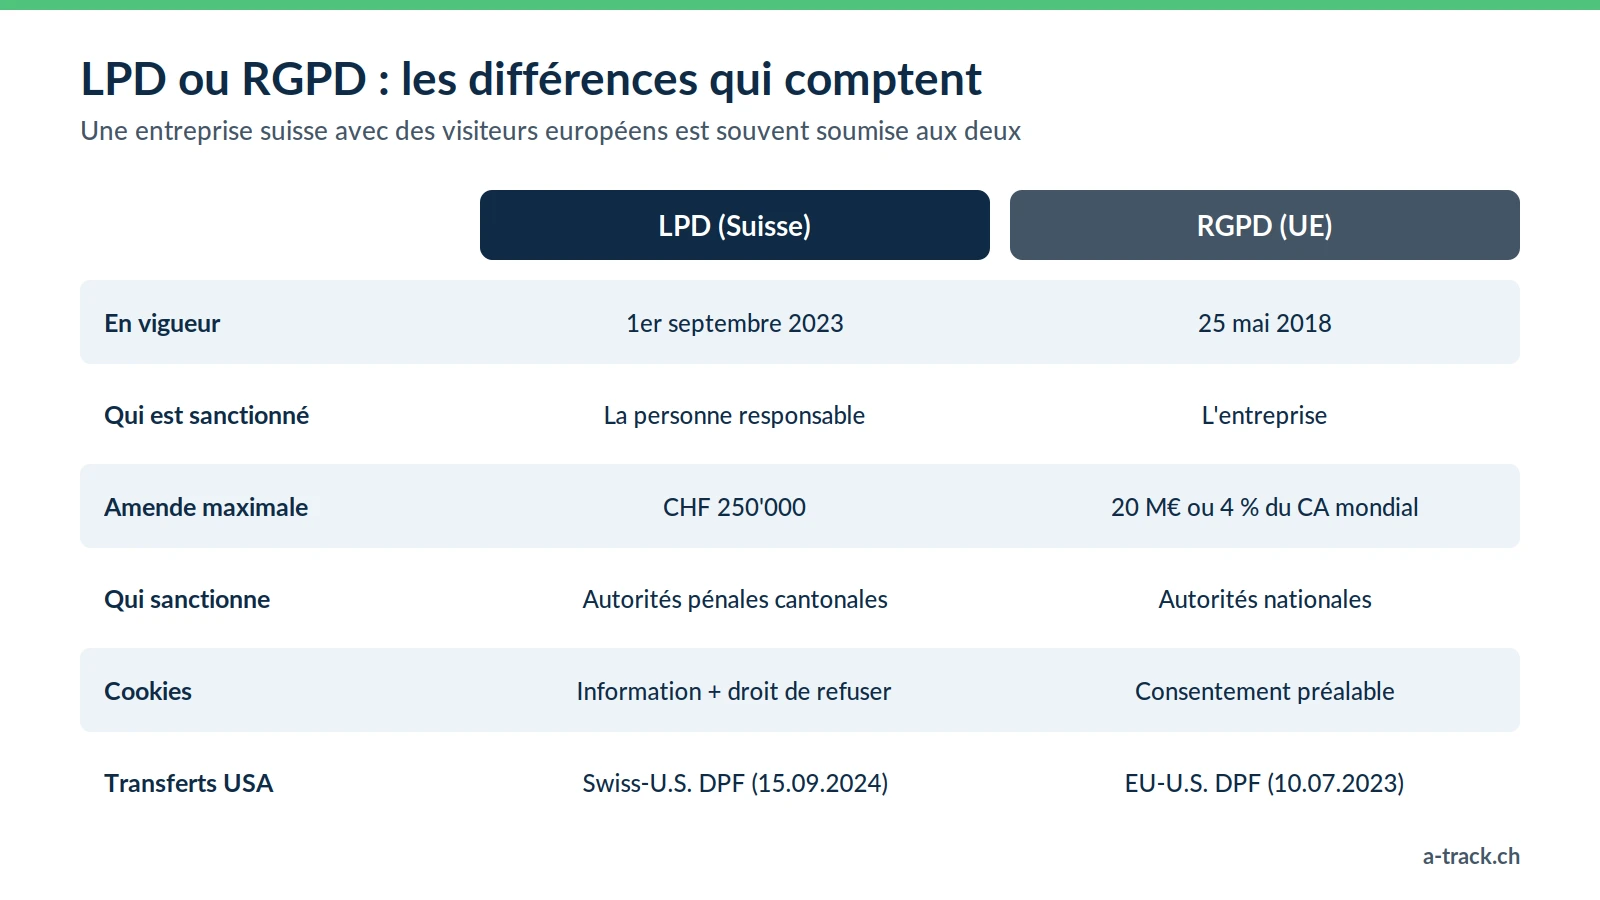
Souvent, les deux. La LPD révisée est en vigueur depuis le 1er septembre 2023. Le RGPD s'applique aussi à une entreprise suisse dès qu'elle propose ses produits ou services à des personnes dans l'Union européenne, ou qu'elle suit leur comportement en ligne (article 3 RGPD).
Qui est sanctionné ? La LPD vise surtout les personnes physiques responsables, et seulement en cas de violation intentionnelle (art. 60 à 63 LPD). Le RGPD vise l'entreprise, jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial.
Les cookies : en Suisse, la loi sur les télécommunications (art. 45c LTC) impose d'informer le visiteur et de lui permettre de refuser. Dans l'UE, un consentement préalable est requis pour tout traceur non essentiel. Dès que vous avez des visiteurs européens ou que vous utilisez Google Ads, visez le standard le plus exigeant.
Les transferts vers les États-Unis : ils sont possibles vers les entreprises certifiées au Swiss-U.S. Data Privacy Framework, en vigueur depuis le 15 septembre 2024. Il faut les documenter dans votre déclaration de protection des données.
3. D'une plainte à une sanction : comment ça se passe
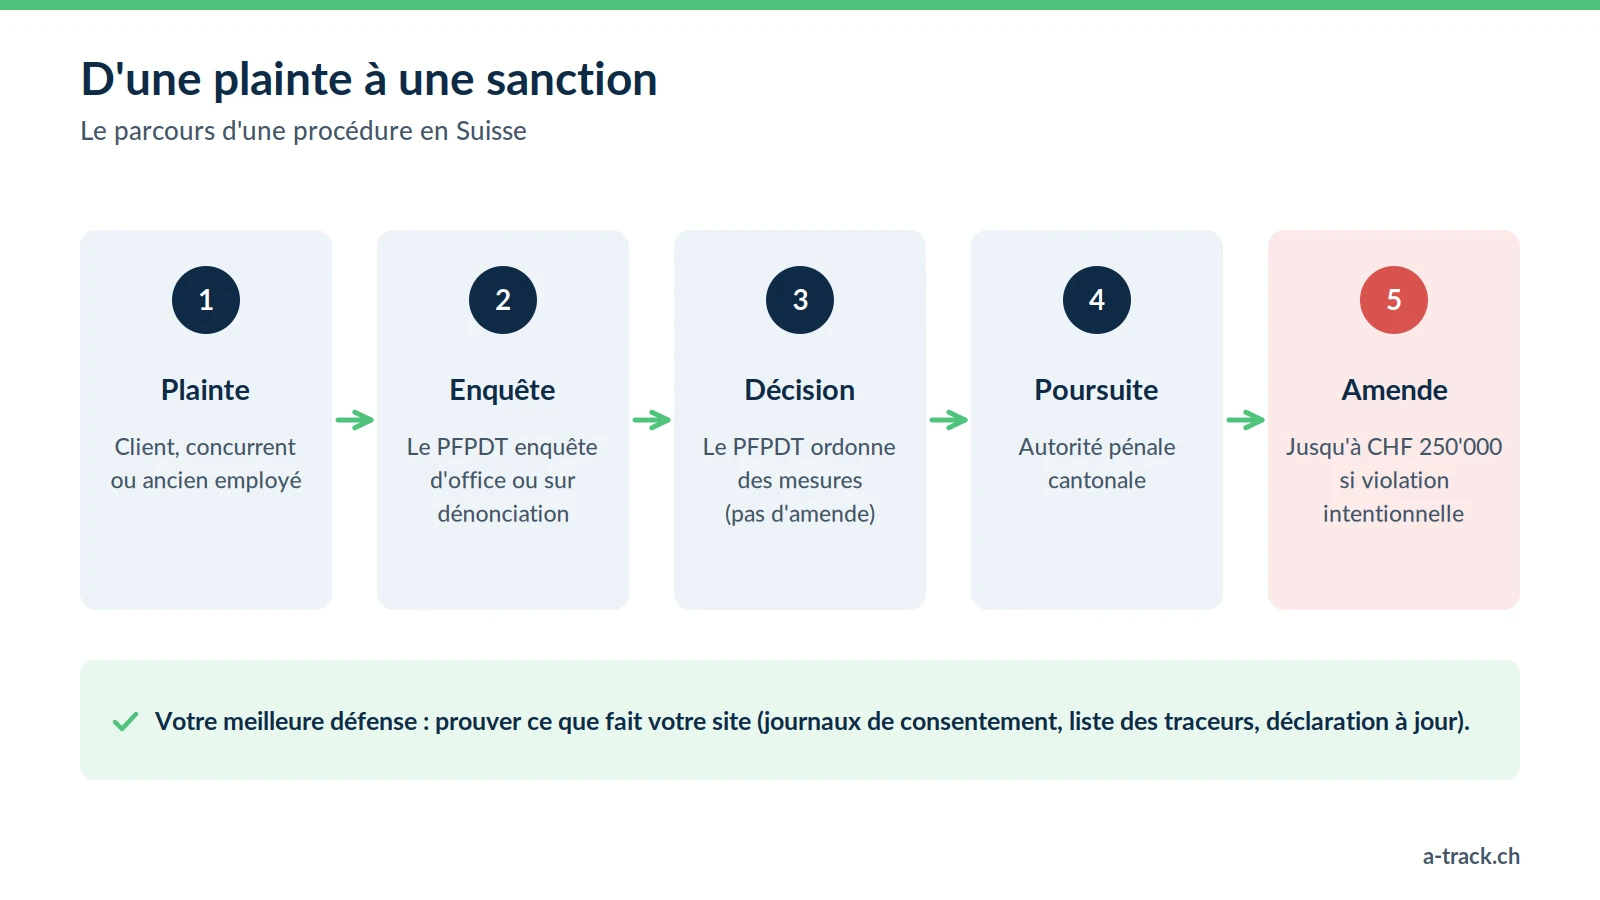
Le Préposé fédéral à la protection des données et à la transparence (PFPDT) peut ouvrir une enquête d'office ou sur dénonciation, par exemple après la plainte d'un client ou d'un concurrent. Il peut ordonner des mesures, mais il ne prononce pas lui-même d'amende.
Les amendes relèvent des autorités pénales cantonales. Elles visent notamment la violation intentionnelle des devoirs d'information, le non-respect d'une décision du PFPDT ou des manquements au devoir de diligence. Si l'amende ne dépasse pas CHF 50'000 et que l'identification de la personne responsable serait disproportionnée, l'entreprise peut être condamnée à sa place (art. 64 LPD).
À retenir : votre meilleure protection est de pouvoir prouver ce que fait votre site. Journaux de consentement, liste des traceurs à jour et déclaration de protection des données cohérente avec la réalité technique.
4. Le bandeau cookies qui fonctionne vraiment
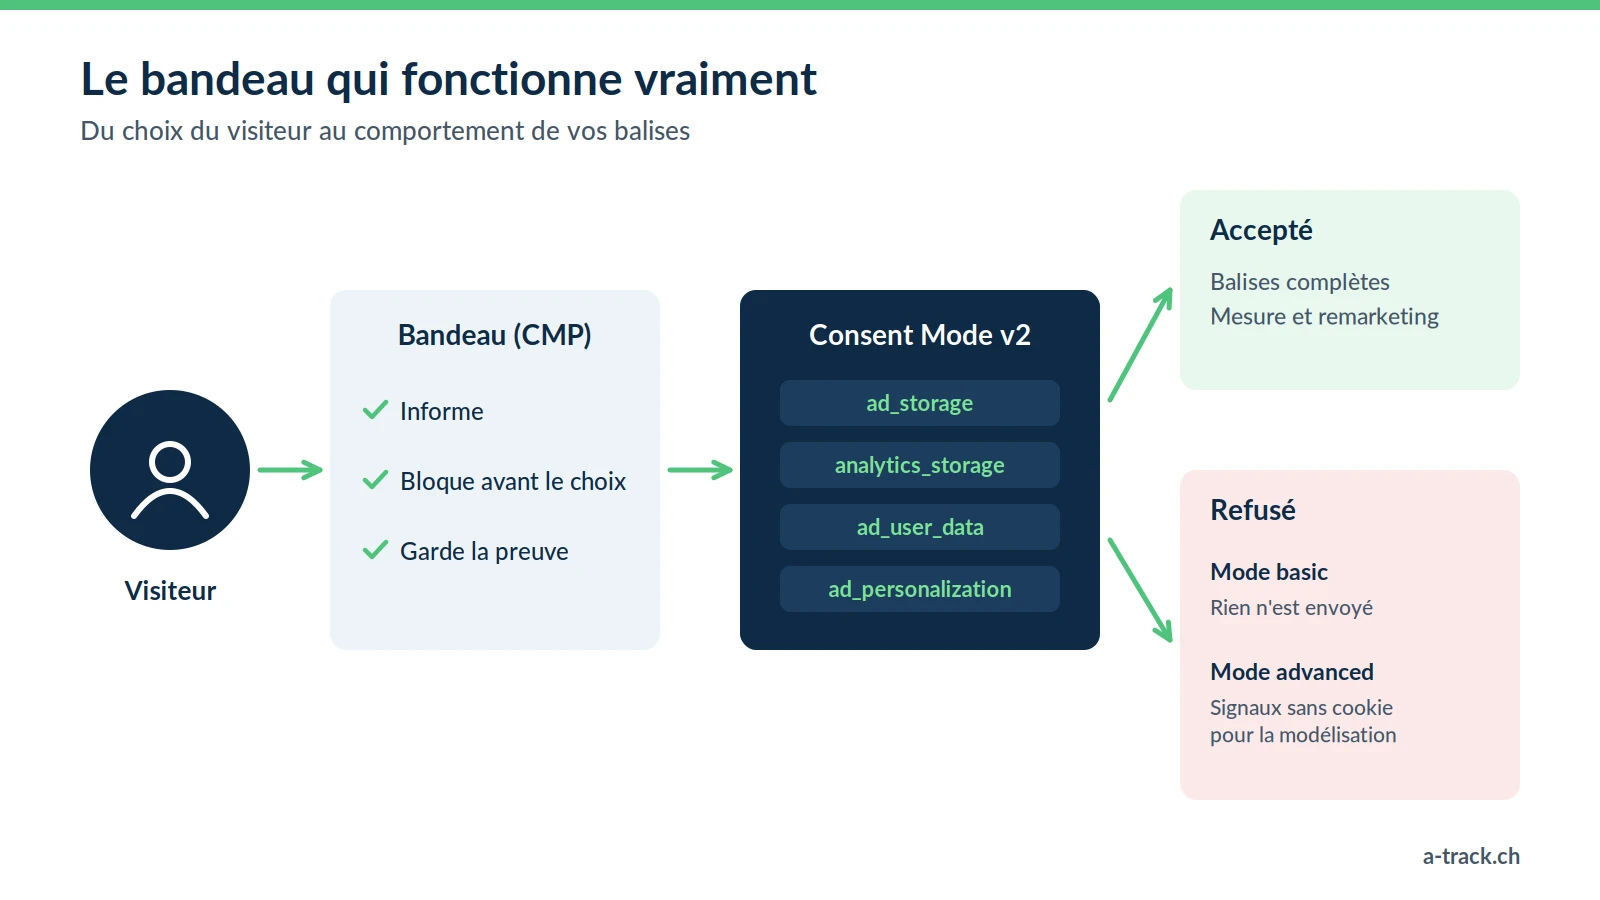
Un bandeau qui s'affiche mais ne bloque rien est décoratif. Une CMP (Consent Management Platform) doit faire trois choses : informer, bloquer les traceurs tant que le visiteur n'a pas choisi, et conserver la preuve de son choix.
Le Google Consent Mode v2 relie ce choix à vos balises Google au travers de quatre signaux : ad_storage, analytics_storage, ad_user_data et ad_personalization.
Mode basic : les balises Google ne se chargent qu'après acceptation. Rien n'est envoyé en cas de refus.
Mode advanced : en cas de refus, les balises envoient des signaux sans cookie, qui permettent à Google de modéliser une partie des conversions. Selon Google, cette modélisation retrouve plus de 70 % des parcours clic-conversion perdus à cause des refus.
Dans les deux cas, le choix du visiteur est respecté. La différence se joue sur la qualité de la mesure, et doit être expliquée dans votre déclaration de protection des données.
5. Quelle stratégie selon la taille de votre entreprise ?
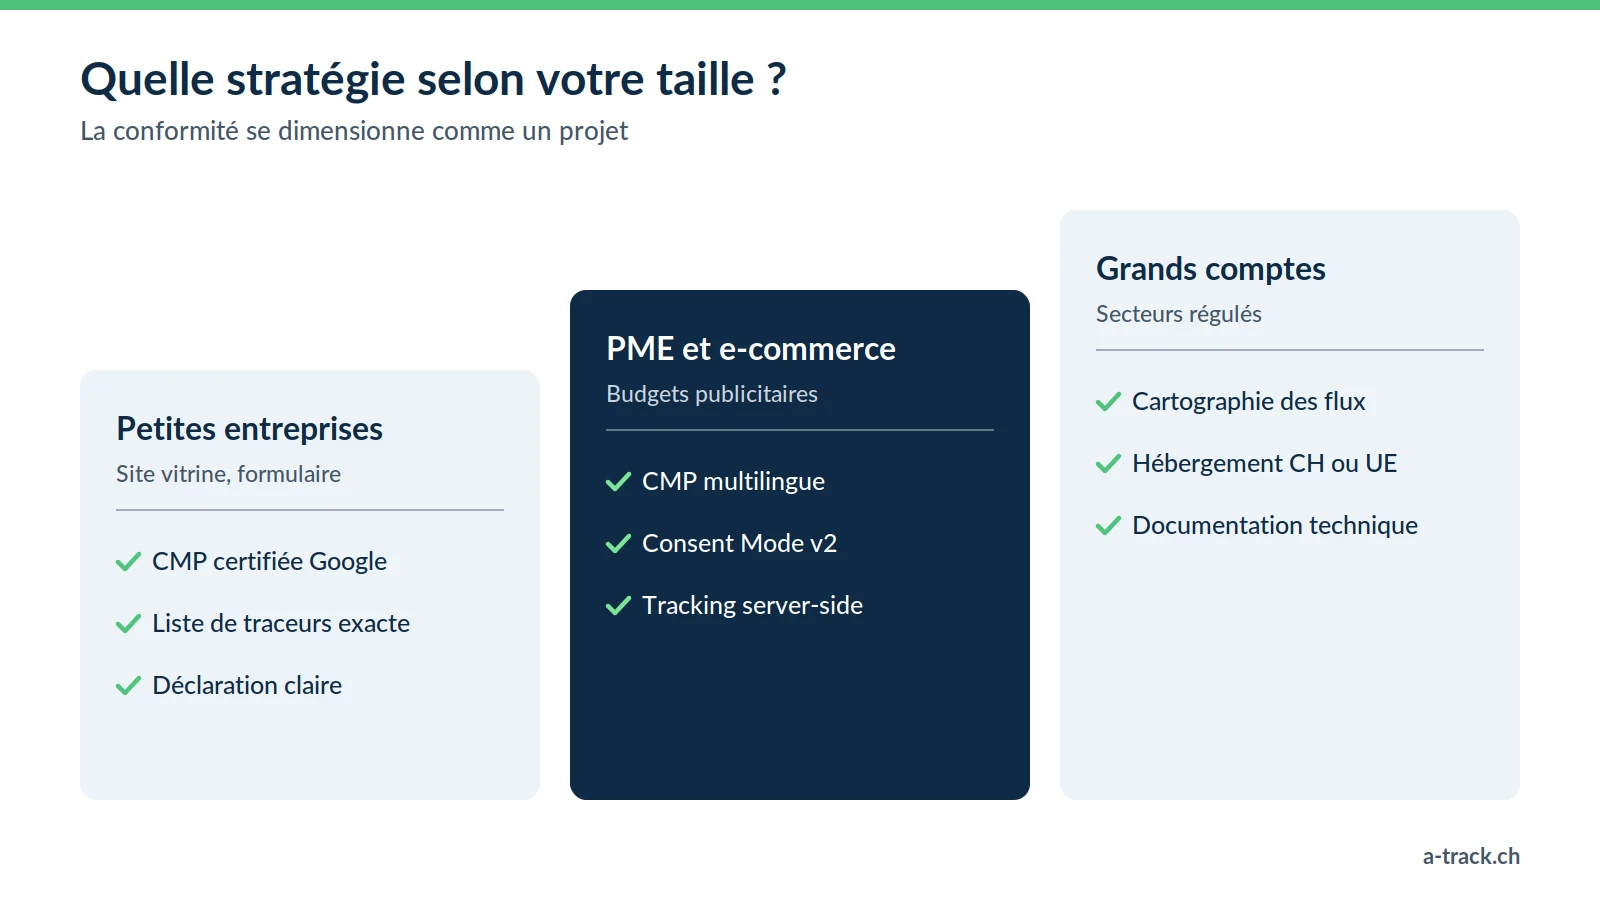
Petites entreprises et indépendants
Un site vitrine, un formulaire, peu d'outils. L'essentiel : une CMP certifiée par Google, une liste de traceurs exacte et une déclaration de protection des données claire.
PME et e-commerce
Vous investissez en publicité et vos décisions dépendent des chiffres. Il vous faut une CMP multilingue, le Consent Mode v2 correctement paramétré, un contrôle régulier des traceurs et, souvent, un tracking server-side pour fiabiliser les conversions.
Grandes entreprises et secteurs régulés
Finance, santé, industrie : plusieurs domaines, des équipes compliance et des données sensibles. Il faut cartographier les flux de données, maîtriser les destinataires, choisir l'hébergement (Suisse ou UE) et fournir une documentation technique exploitable par le conseiller à la protection des données.
6. Les 5 étapes de la mise en conformité avec A-Track
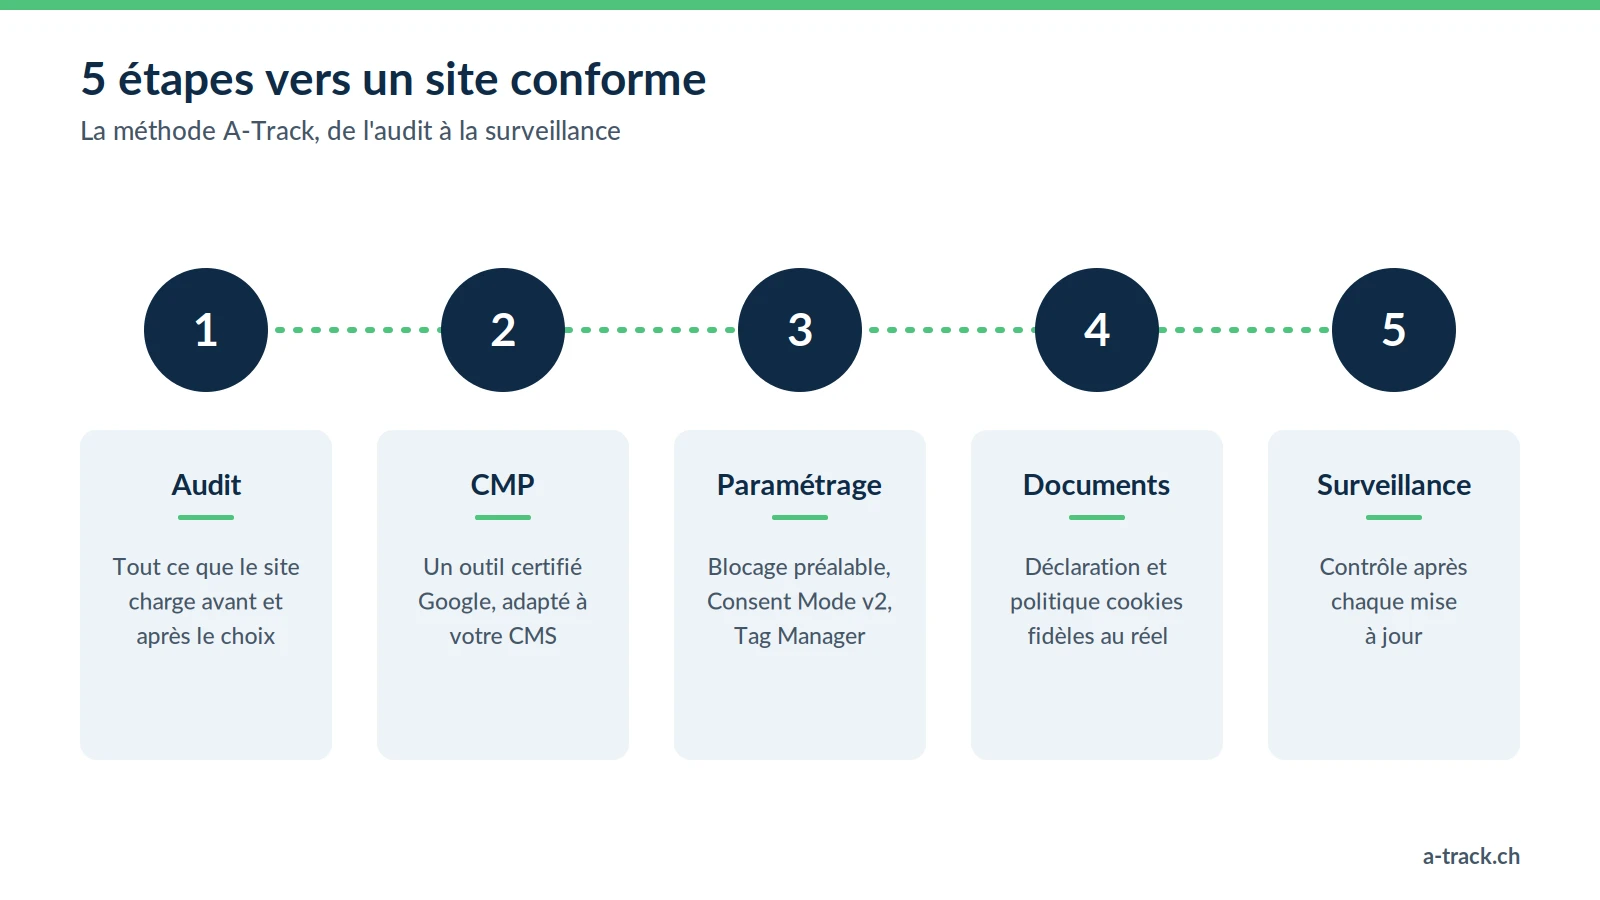
Audit : nous relevons tout ce que votre site charge avant et après le choix du visiteur.
Choix de la CMP : un outil certifié par Google, adapté à votre CMS, vos langues et votre budget.
Paramétrage technique : blocage préalable, Consent Mode v2 et Google Tag Manager.
Documents : déclaration de protection des données et politique cookies alignées sur ce qui tourne réellement.
Surveillance : un contrôle régulier, parce qu'un nouveau plugin ou une mise à jour suffit à tout remettre en cause.
7. Votre site est-il conforme ? 8 questions à vous poser
Des traceurs publicitaires se chargent-ils avant que le visiteur ait choisi ?
Le bouton « Refuser » est-il aussi visible que le bouton « Accepter » ?
Votre CMP figure-t-elle parmi les CMP certifiées par Google ?
Le Consent Mode v2 transmet-il bien les quatre signaux ?
Conservez-vous la preuve des consentements ?
Votre déclaration de protection des données cite-t-elle tous les prestataires réellement présents sur le site ?
Savez-vous vers quels pays partent vos données ?
Quelqu'un vérifie-t-il le site après chaque mise à jour ?
Une seule réponse incertaine suffit à justifier un contrôle. Demandez votre audit gratuit en 48 h, ou découvrez nos services et nos prix. Pour l'impact sur la mesure marketing, lisez notre guide Performance marketing et tracking.
Questions fréquemment posées
Qu'est-ce que le "Privacy by Design" imposé par la LPD ?
▾
Quelle est la différence majeure entre la LPD (Suisse) et le RGPD (UE) pour un site web ?
▾
Quelle est la valeur ajoutée d'un expert suisse pour la LPD ?
▾
Quels sont les risques financiers en cas de non-conformité LPD ?
▾
Ces amendes sont prononcées par les autorités pénales cantonales ; le PFPDT enquête et ordonne des mesures, mais n'inflige pas d'amendes. S'y ajoutent des coûts indirects : mise en conformité dans l'urgence, atteinte à la réputation, fonctions publicitaires limitées.
Le Meta Pixel est-il conforme à la LPD en Suisse?
▾
En pratique, le plus simple est de déclencher le Pixel uniquement après accord, via votre CMP. Un tracking server-side permet de contrôler et de limiter les données envoyées à Meta, mais il ne remplace pas le consentement : un refus reste un refus.
La conformité des données est-elle un frein à la performance marketing ?
▾
Une CMP suffit-elle à être conforme?
▾
Quels documents le PFPDT demande-t-il lors d'un contrôle LPD ?
▾
1) Le registre des activités de traitement (art. 12 LPD), dont les entreprises de moins de 250 collaborateurs sont en partie dispensées.
2) La preuve des choix de consentement, lorsque vous vous appuyez sur un consentement (visiteurs de l'UE, politique de Google).
3) Les garanties pour les transferts de données hors de Suisse (art. 16 LPD, par exemple Swiss-U.S. DPF ou clauses types) et, si le traitement présente un risque élevé, une analyse d'impact (art. 22 LPD).
4) La preuve technique que les traceurs non essentiels respectent le choix du visiteur (protection des données dès la conception et par défaut, art. 7 LPD).
5) Les contrats de sous-traitance avec vos prestataires (art. 9 LPD).