
Table des matières
Un client ne parvient pas à se désinscrire de votre newsletter, un concurrent vous signale, un fichier fuit : il n'en faut pas plus pour qu'une enquête démarre. Ce jour-là, le PFPDT ne vous demandera pas si vous avez « essayé » d'être conforme à la LPD. Il demandera des documents.
En bref
Le PFPDT enquête d'office ou sur dénonciation, et vous devez lui remettre les documents nécessaires (art. 49 LPD).
Refuser de collaborer peut coûter jusqu'à CHF 250'000 d'amende à la personne responsable (art. 60).
Cinq pièces font la différence : registre, preuve du consentement, transferts, protection par défaut, contrats.
Comment se déroule une enquête du PFPDT
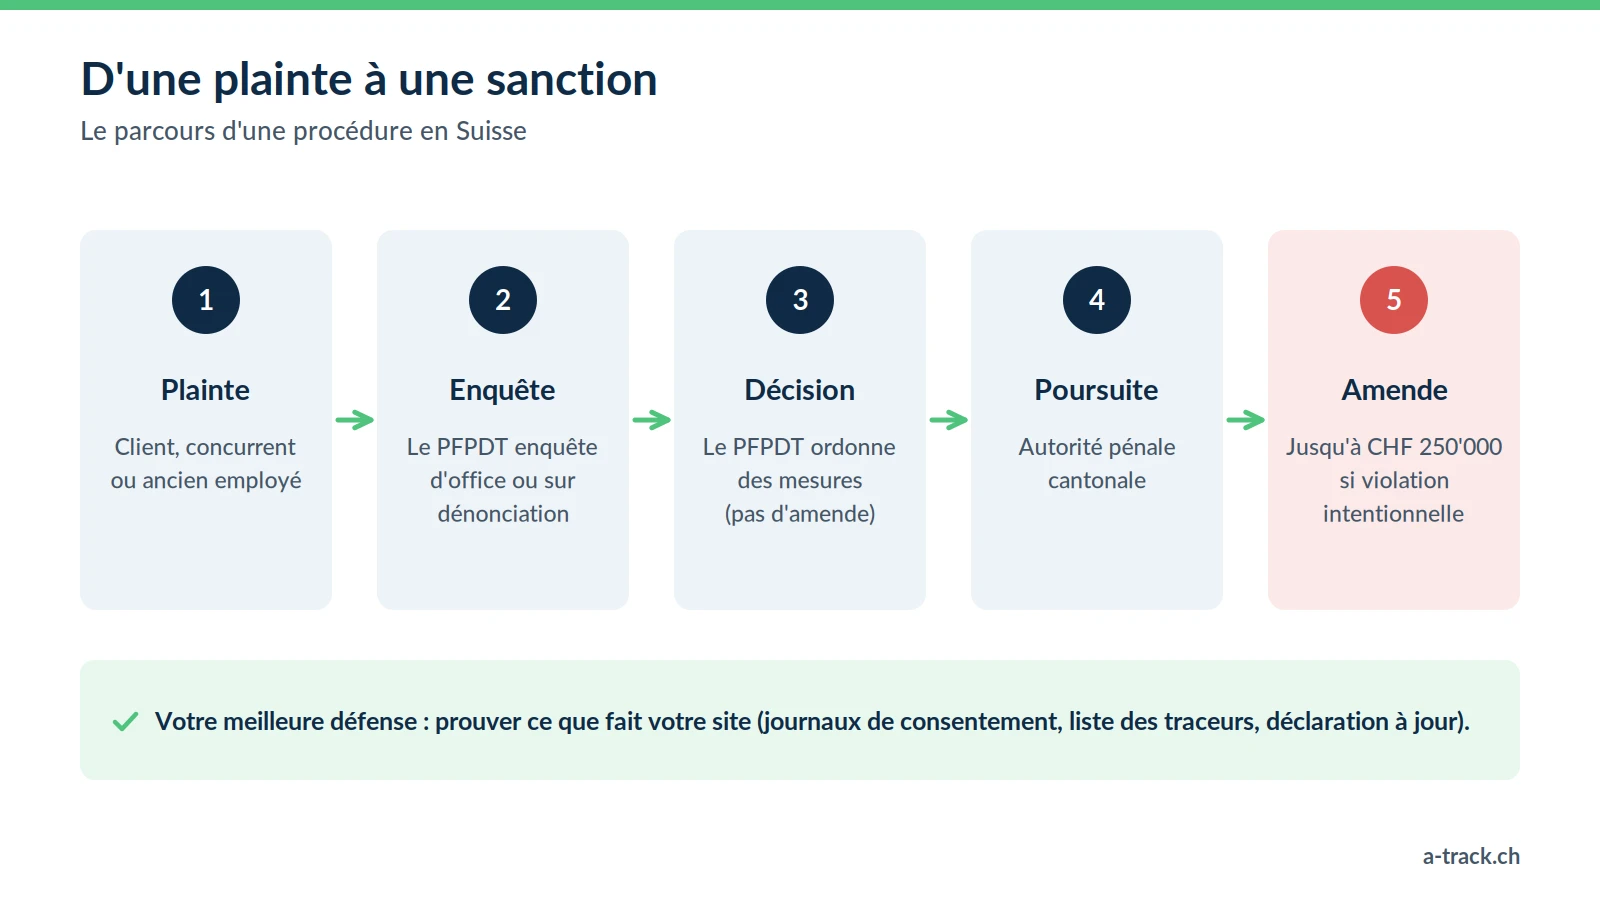
Le PFPDT ouvre une enquête dès que des indices suffisants laissent penser qu'un traitement viole la loi (art. 49 LPD). Si vous ne collaborez pas, il peut ordonner l'accès aux documents et aux locaux (art. 50).
Il n'inflige pas d'amendes : il ordonne de modifier, suspendre ou cesser un traitement (art. 51). Les amendes, jusqu'à CHF 250'000, sont prononcées par les autorités pénales cantonales contre les personnes physiques responsables, pour des violations intentionnelles (art. 60 à 66). Le RGPD, lui, sanctionne l'entreprise. Détails dans notre guide de conformité LPD et RGPD.
Document 1 : le registre des activités de traitement
La question type : « Montrez-moi que vous maîtrisez vos flux de données. »
Ce qu'il faut fournir : un registre à jour (art. 12 LPD) : finalités, catégories de données, destinataires, durée de conservation, sécurité et pays de destination.
Mauvaise réponse : « On utilise Google Analytics et Facebook, je crois. »
Bonne réponse : chaque outil et chaque balise, avec données collectées, finalité, durée de conservation et hébergement.
Les entreprises de moins de 250 collaborateurs en sont dispensées, sauf données sensibles à grande échelle ou profilage à risque élevé (art. 24 OPDo). Le registre reste le moyen le plus rapide de répondre.
Conseil A-Track
Un Excel figé depuis 2023 ne reflète plus votre site. Comparez le registre au conteneur GTM au moins une fois par an.
Document 2 : la preuve du consentement
La question type : « Comment prouvez-vous que M. Dupont a accepté le suivi publicitaire le 12 janvier 2026 à 14h02 ? »
Ce qu'il faut fournir : un extrait du journal de votre CMP : identifiant pseudonyme, date et heure, version de la politique affichée, catégories acceptées ou refusées.
En Suisse, la LPD n'exige pas le consentement en règle générale (pour les cookies, l'art. 45c LTC prévoit un droit de refuser). Mais dès que vous vous appuyez sur un consentement (visiteurs de l'UE, publicité personnalisée exigée par Google depuis le 31 juillet 2024), vous devez pouvoir le prouver. Un plugin sans journal vous laisse sans preuve.
Document 3 : les transferts à l'étranger
La question type : « Sur quelle base envoyez-vous ces données hors de Suisse ? »
Ce qu'il faut fournir : pour chaque outil, le pays et la garantie (art. 16 LPD). Pays adéquat (UE) : rien de plus. États-Unis : destinataire certifié au Swiss-U.S. Data Privacy Framework (en vigueur depuis le 15 septembre 2024), sinon clauses types. Autres pays (Chine pour TikTok) : clauses types.
Une analyse d'impact n'est obligatoire qu'en cas de risque élevé (art. 22). Documentez toujours la minimisation : un tracking server-side permet de tronquer les IP, de hacher les e-mails et de filtrer les données sensibles avant l'envoi.
Document 4 : la preuve de la protection par défaut
La question type : « Vos balises sont-elles bloquées tant que le visiteur n'a pas choisi ? »
Ce qu'il faut fournir : un audit de Google Tag Manager et un test documenté (captures, onglet Réseau). La LPD impose la protection par défaut (art. 7). Un pixel Meta qui part avant tout clic se constate en dix secondes : pour vos visiteurs de l'UE, c'est une violation claire ; en Suisse, une contradiction avec votre bandeau. C'est l'erreur que nous corrigeons le plus souvent (voir notre guide Consent Mode v2).
Document 5 : les contrats de sous-traitance
La question type : « Quelles garanties avez-vous avec votre agence et vos outils SaaS ? »
Ce qu'il faut fournir : les contrats de sous-traitance (DPA) signés. L'art. 9 LPD exige un contrat et des garanties de sécurité ; confier des données sans les respecter est punissable (art. 61). Interdisez aussi à vos prestataires de réutiliser vos données pour leur compte. Côté agences, voir LPD vs RGPD pour les agences web.
Conclusion : un dossier de preuves, pas un état figé
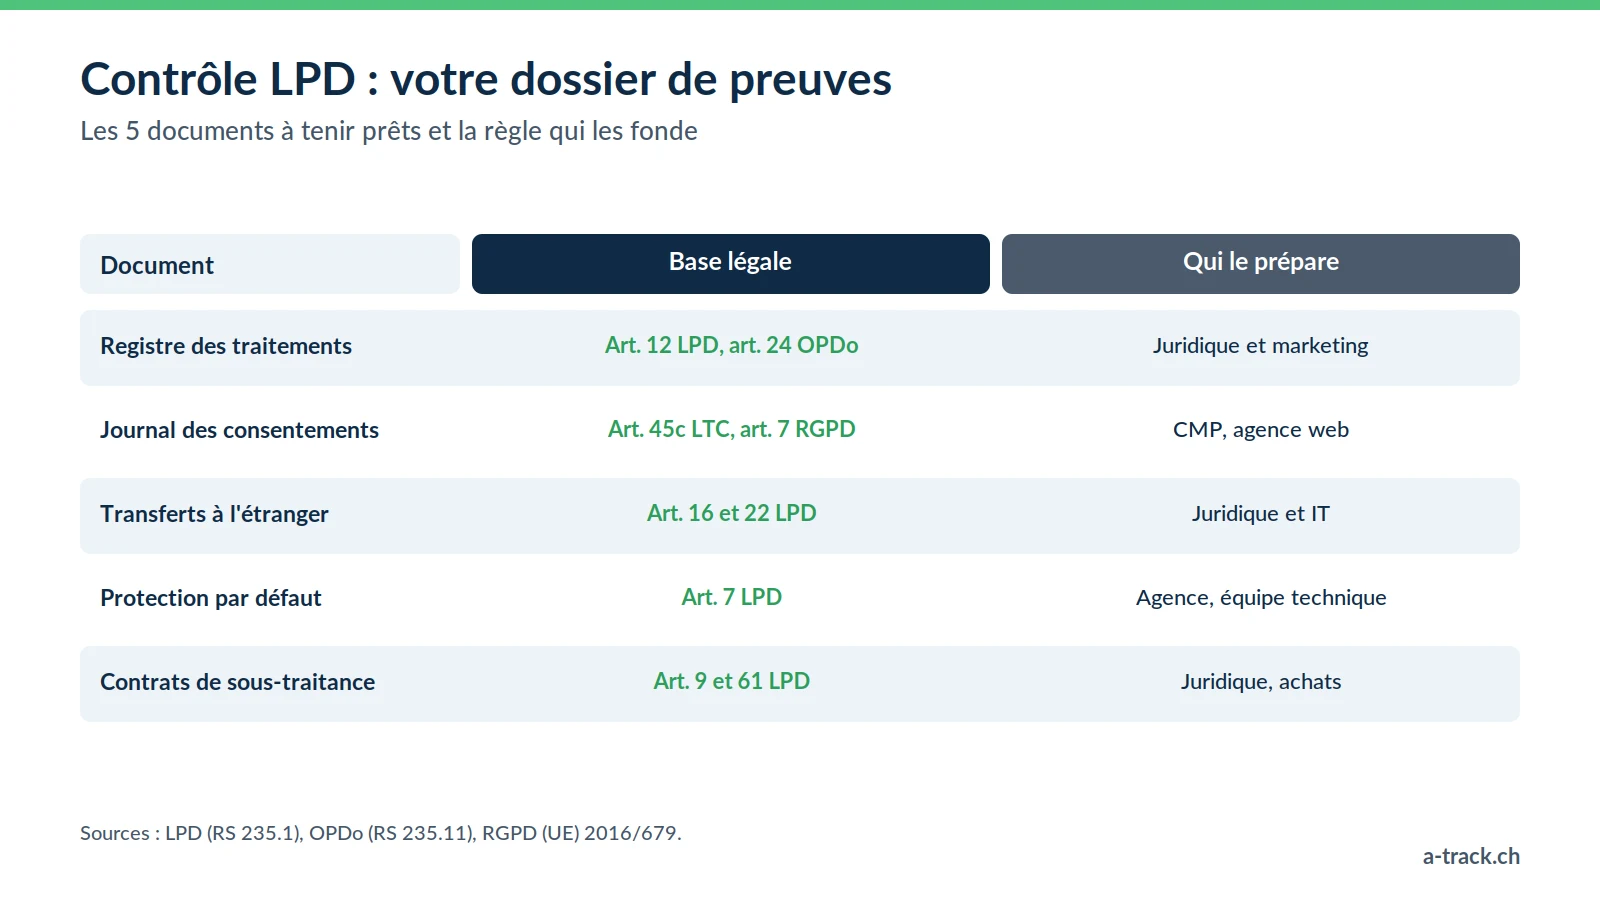
Ces documents exigent que le juridique (conseiller à la protection des données, facultatif en Suisse mais précieux) et la technique travaillent ensemble.
Rassemblez registre, contrats et export du journal de la CMP.
Testez votre site en refusant tout : aucune balise publicitaire ne doit partir.
Planifiez une revue annuelle et après chaque nouvel outil.
Tout se corrige et se documente : agissez avant le contrôle.
Votre dossier de preuves LPD tiendrait-il face au PFPDT ?
A-Track examine votre site comme le ferait un enquêteur : balises avant le choix, journal de la CMP, transferts et documentation.
Recevez un audit tracking et conformité offert, restitué en 48 h, avec la liste des preuves à compléter.