
Table des matières
Sur un site d'aide aux personnes concernées par une addiction, les visiteurs ne veulent pas être suivis. Ils cherchent une information ou un numéro, souvent dans un moment difficile. Pour Carrefour addictionS, le défi était double : respecter cette discrétion sans exception, et pouvoir quand même rendre compte de l'utilité du site.
En bref
76,8 % de refus des cookies sur les pages vues, mesurés chez Carrefour addictionS sur 90 jours.
Une mesure first-party sur le sous-domaine du site a rendu visibles plus de 31 % de visites que les outils standards ne comptaient pas.
Chaque refus est respecté : aucune balise publicitaire ne part sans accord.
Pour une organisation d'intérêt public, la statistique agrégée suffit.
Le contexte : l'anonymat comme condition de l'aide
Carrefour addictionS est la faîtière genevoise de la prévention des addictions (alcool, jeux, écrans, tabac, autres produits). Elle bénéficie du soutien financier de la République et canton de Genève.
Ses visiteurs n'achètent rien : ils cherchent de l'aide, pour eux ou pour un proche. La simple visite d'une page sur l'alcool peut en dire long sur une personne. Ce type d'information touche à la santé, que la LPD classe parmi les données sensibles (art. 5 let. c LPD). Sans surprise, 76,8 % des pages vues sont associées à un refus du suivi (opt-out) dans le bandeau cookies.
Le défi : rendre compte de sa mission sans données fiables
Une organisation soutenue par les pouvoirs publics doit montrer ce qu'elle apporte :
Combien de personnes consultent les pages d'orientation ?
Quelles thématiques (alcool, écrans, jeux) progressent ?
Les personnes reviennent-elles, signe d'un parcours qui se construit ?
Avec un tracking client-side classique, près de huit visiteurs sur dix refusaient le suivi, et une partie de ceux qui l'acceptaient restait invisible pour des raisons techniques. Les rapports d'activité reposaient sur une fraction de la réalité.
La solution : une mesure first-party qui respecte chaque refus
L'objectif d'A-Track n'était pas la publicité, mais une statistique fiable et protégée. Nous avons déployé une architecture de tracking server-side selon trois principes :
Mesure first-party : scripts et requêtes passent par un sous-domaine du site, ce qui rend la mesure résiliente aux restrictions des navigateurs et des bloqueurs.
Le choix du visiteur décide : la CMP pilote ce qui part. Un refus reste un refus.
Le serveur filtre : pas d'adresse IP complète ni d'identifiant persistant pour les visiteurs qui ont refusé.
Les résultats mesurés sur 90 jours
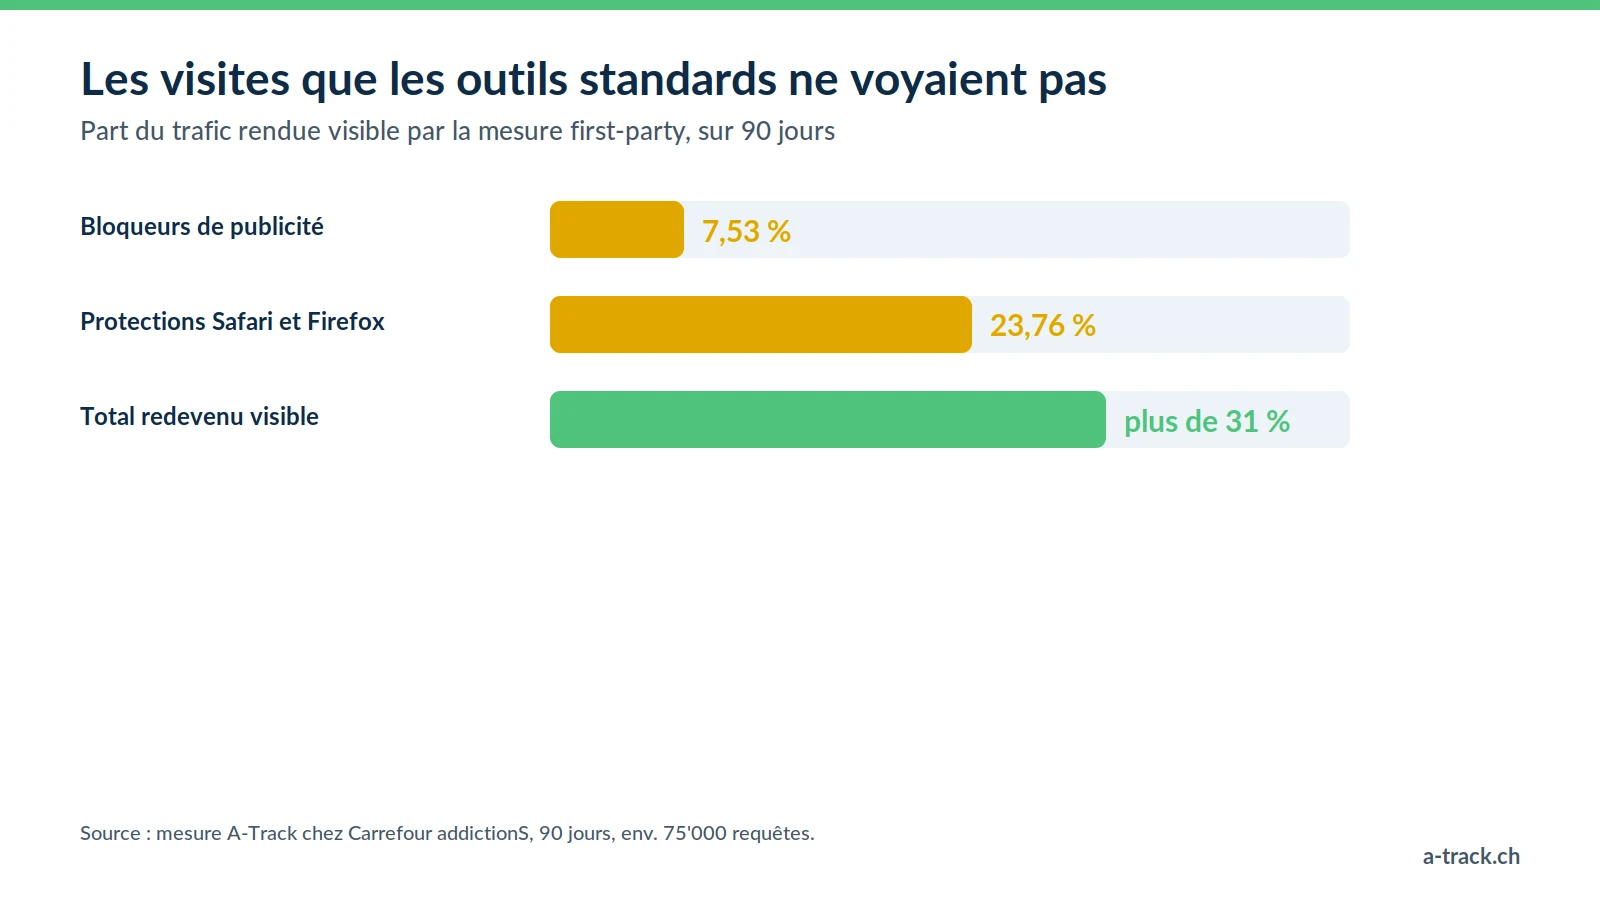
Sur 90 jours et environ 75'000 requêtes, l'infrastructure a montré l'ampleur de la perte de signal. Ce sont les chiffres de ce client, sur cette période, pas une promesse pour un autre site.
Des visites réelles qui n'apparaissaient pas
7,53 % du trafic était bloqué par des bloqueurs de publicité.
23,76 % était limité par les protections des navigateurs (Safari ITP, Firefox ETP).
Au total, plus de 31 % des visites sont redevenues visibles.
Côté scripts, 20,15 % des chargements échouaient depuis des domaines tiers. Servis depuis le sous-domaine du site, ils se chargent normalement, et le bandeau reste l'unique décideur.
Le Cookie Keeper : comprendre les retours
Un parcours d'aide est long : on se renseigne, on part, on revient quelques semaines plus tard. Or Safari efface après 7 jours sans interaction les cookies créés en JavaScript : chaque retour apparaît comme un nouveau visiteur. Pour les visiteurs qui ont accepté la mesure, la fonction Cookie Keeper a restauré 99,96 % des identifiants touchés par ITP. La récurrence redevient lisible.
Consentement : ce qui se passe quand le visiteur dit non
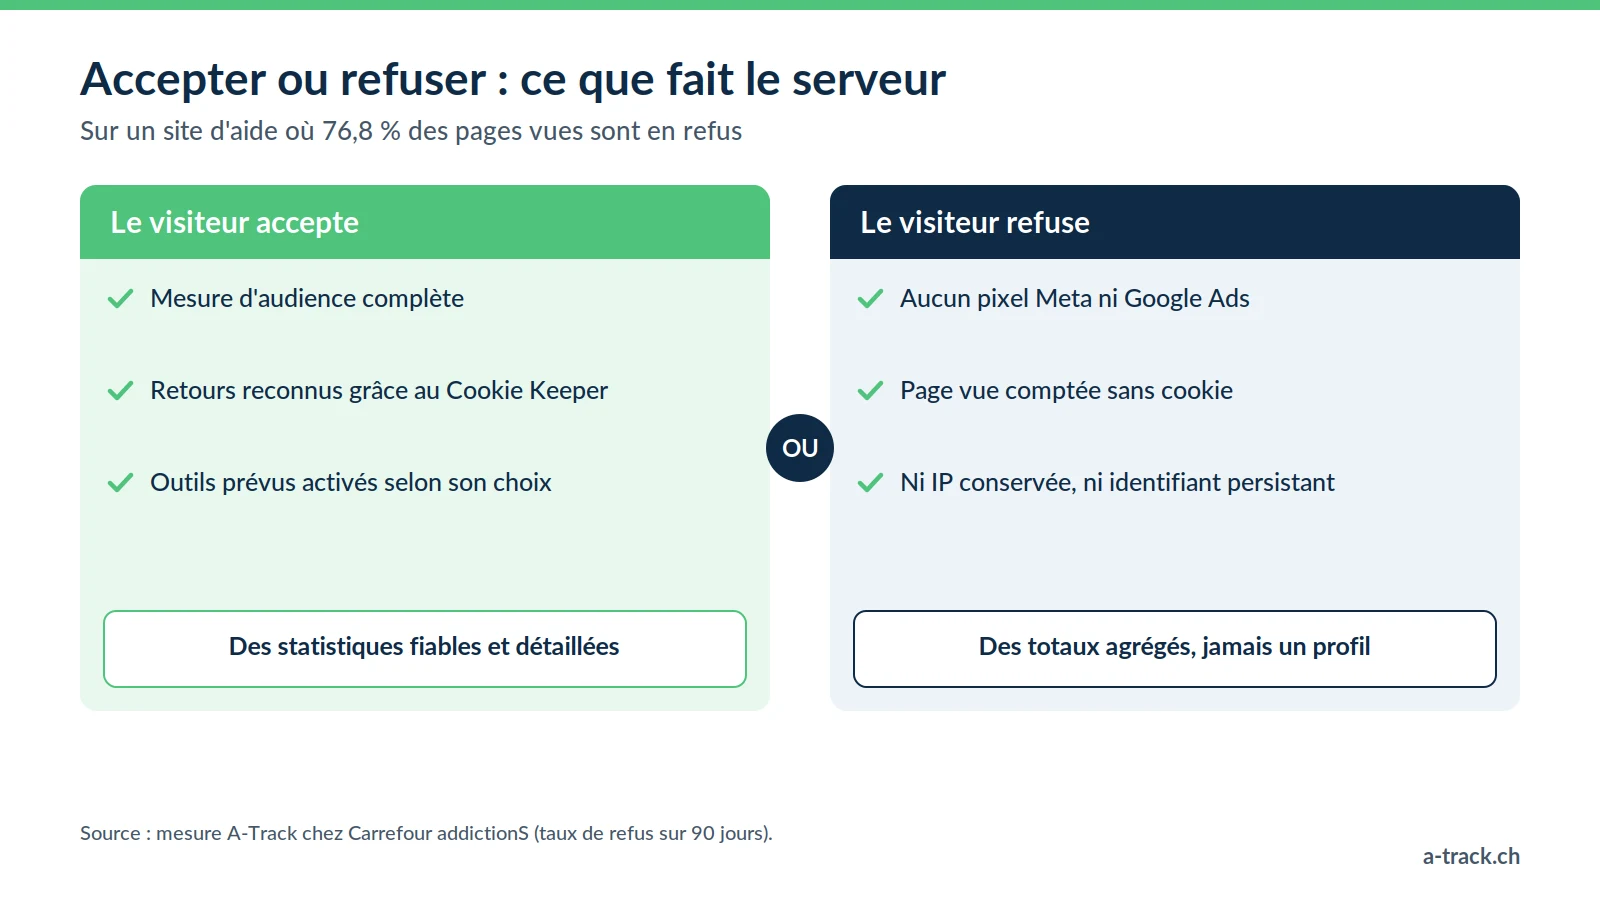
Comment piloter quand la majorité dit non ? Trois règles.
Aucune balise publicitaire sans accord. En cas de refus, aucun pixel Meta ou Google Ads ne se déclenche. En Suisse, la LTC (art. 45c) impose d'informer et de permettre le refus ; pour les visiteurs de l'UE, le consentement préalable est exigé.
Une statistique agrégée, sans identification. Le serveur peut compter une page vue ou un clic d'orientation sans cookie, sans adresse IP conservée et sans identifiant persistant. Ce comptage alimente des totaux, jamais un profil.
Le site fonctionne pour tout le monde, que la mesure soit acceptée ou non.
Conseil A-Track : sur un site de santé ou d'action sociale, fixez avec la direction une courte liste d'indicateurs agrégés (thématiques consultées, clics vers une ligne d'aide, retours) et ne mesurez rien d'autre. Pour les visiteurs de l'UE, faites valider la mesure sans cookie par votre conseil juridique.
Sur les signaux de consentement envoyés à Google, lisez notre guide du Google Consent Mode v2.
Conclusion : mesurer son impact sans exposer ses usagers
Le tracking avancé n'est pas réservé au e-commerce. Pour les ONG, fondations, hôpitaux et services publics, l'enjeu est de mesurer un impact réel. Trois actions pour commencer :
Mesurez votre taux de refus réel et la part de trafic que vos outils ne voient pas.
Passez la mesure sur votre propre sous-domaine, en laissant la CMP décider.
Limitez la collecte à des statistiques agrégées quand le sujet est sensible.
Notre guide de la conformité LPD et RGPD détaille la méthode.
Vous gérez des données sensibles ou un service public ?
Découvrez comment obtenir des statistiques fiables sans compromettre la vie privée de vos usagers.