Inhaltsverzeichnis
Ihr Server-Side-Tracking lief am Tag des Go-live einwandfrei. Einige Wochen später steigen die Kosten pro Akquisition, und niemand weiss warum. Meist läuft der Server weiterhin: Es sind die Conversions, die nicht mehr ankommen, ohne jede Fehlermeldung.
Kurz gesagt
Ein sGTM-Hoster überwacht seine Infrastruktur, nicht Ihre Konfiguration: Ein «gesunder» Server kann durchaus null Käufe empfangen.
Die meisten Ausfälle entstehen auf Ihrer eigenen Website: Release, Theme-Wechsel, neu gebauter Checkout, CMP-Update.
Drei Ebenen genügen: automatische Alerts auf die Volumen, eine wöchentliche Log-Durchsicht, ein vollständiges Audit alle sechs bis acht Wochen.
Monitoring hilft auch zu belegen, dass Ihre Tags die angekündigte Einwilligung respektieren (Art. 7 DSG).
Dieser Beitrag richtet sich an Schweizer KMU, Webagenturen und Marketingagenturen, die bereits in einen serverseitigen Google Tag Manager (sGTM) investiert haben und wollen, dass diese Investition dauerhaft korrekte Daten liefert, nicht nur am Tag des Go-live.
Warum fällt ein Server-Side-Tracking, das funktioniert hat, ohne Vorwarnung aus?
Server-Side-Tracking verlagert die Datenerhebung auf einen Server, den Sie kontrollieren. Das ist ein grosser Fortschritt, wie wir in unserem Beitrag zur Datenhoheit für Schweizer Unternehmen erläutern. Der Server empfängt aber nur, was der Browser ihm schickt. Solange sich Ihre Website, Ihre CMP und Ihre Web-Tags weiterentwickeln, kann die Kette vor dem Server reissen.
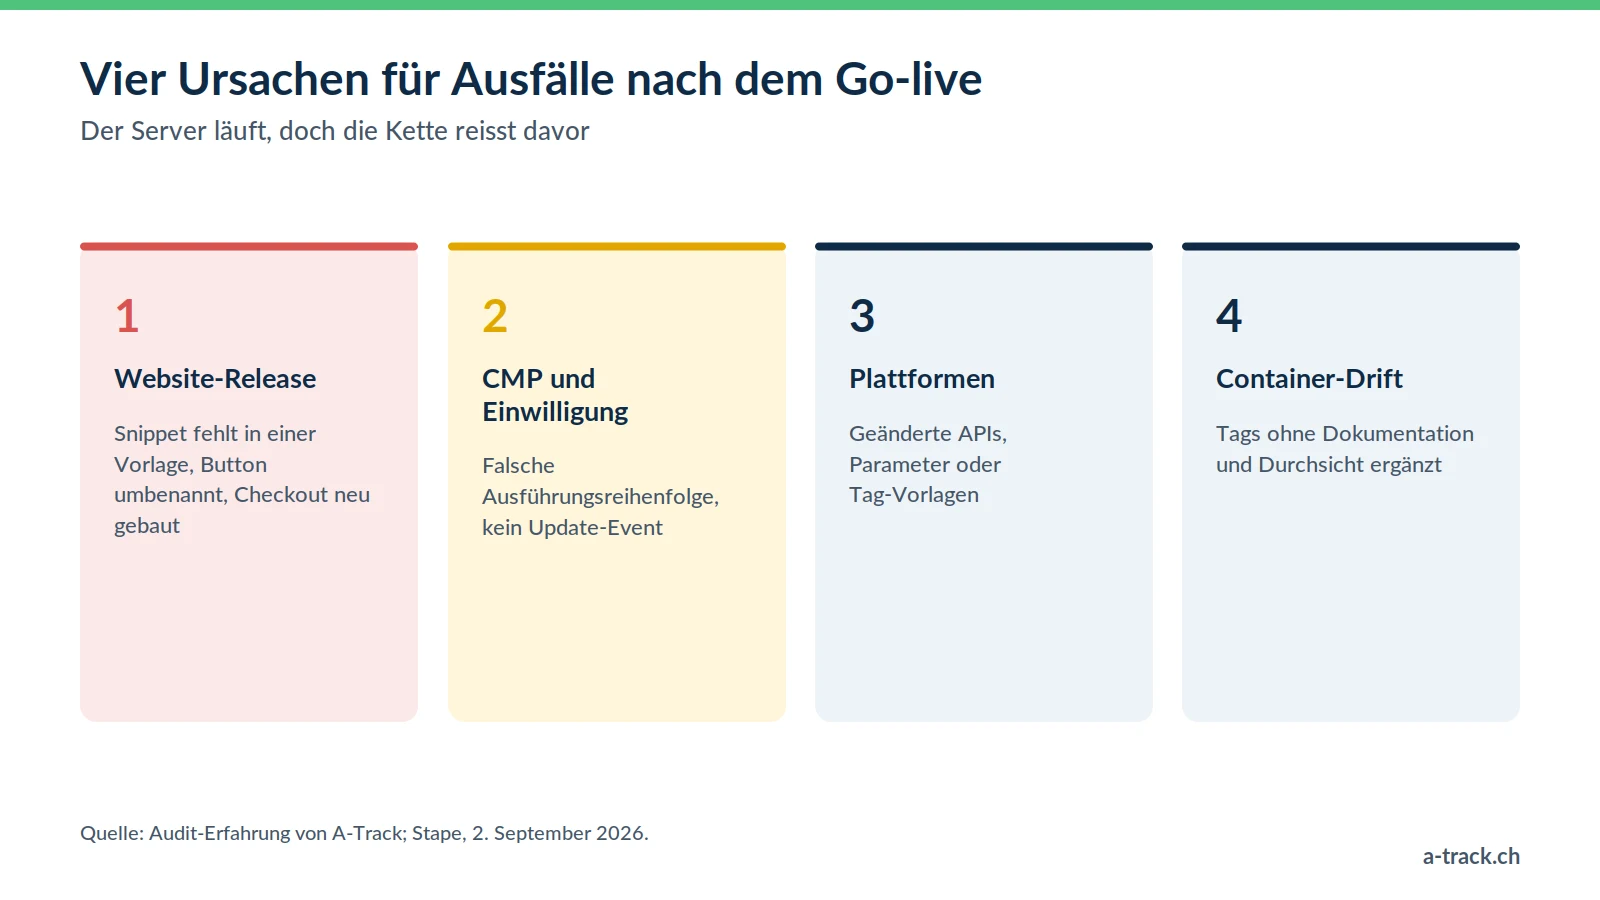
In einem am 2. September 2026 veröffentlichten Beitrag bringt es Stape auf den Punkt: Server-Side-Tracking «bleibt nicht repariert». Dieselben Ursachen sehen wir in unseren Audits in der Romandie und in der Deutschschweiz immer wieder.
Website-Releases
Das ist die häufigste Ursache. Ein Entwickler spielt eine neue Version der Website aus und verändert unbeabsichtigt etwas, worauf das Tracking angewiesen ist:
das GTM-Snippet fehlt in einer Seitenvorlage, zum Beispiel auf der Bestellbestätigung;
die Einstellung, die GA4-Anfragen an Ihre eigene Erfassungs-Subdomain leitet, wird aus dem Google-Tag entfernt;
eine CSS-Klasse oder Button-ID wird umbenannt, obwohl ein GTM-Trigger darauf aufbaut;
der Checkout wird neu gebaut, und der dataLayer sendet das Event purchase nicht mehr oder ohne Wert.
In den letzten drei Fällen stoppt das Tracking nicht: Es verliert ein Stück. Die Seitenaufrufe laufen weiter, die Dashboards wirken normal, nur die Conversions verschwinden. Das ist der teuerste Ausfall, denn Smart Bidding und die Algorithmen von Meta optimieren weiter auf ein Signal, das falsch geworden ist.
Die CMP und die Einwilligung
Ein Cookie-Banner ist eine lebende Komponente: Updates des Anbieters, neue Texte, neue Kategorien, ein Anbieterwechsel. Jede Änderung kann zwei Mechanismen stören.
Der erste ist die Ausführungsreihenfolge. Die Dokumentation von Google zum Consent Mode ist eindeutig: Wird der Einwilligungscode in der falschen Reihenfolge aufgerufen, funktionieren die Standardwerte nicht. Der Standardzustand muss gesetzt sein, bevor Messdaten gesendet werden, und wird mit dem Befehl update aktualisiert, sobald die Besucherin oder der Besucher eine Wahl trifft.
Der zweite ist das Update-Event. Nicht jede CMP sendet ein eigenes Event in den dataLayer, wenn jemand seine Präferenzen ändert. Stape hat am 9. September 2026 einen Leitfaden genau zu diesem Fall veröffentlicht: Google-Tags mit Consent-Mode-Unterstützung reagieren selbst auf den neuen Einwilligungsstatus. Drittanbieter-Tags, die in GTM ausgelöst werden (LinkedIn, TikTok, Microsoft Ads, CRM-Tools), brauchen dagegen ein Event, um von der Änderung zu erfahren. Ohne dieses Event gehen Conversions verloren, oder Tags feuern zum falschen Zeitpunkt.
Wenn Ihnen Ihr Consent-Mode-Setup noch unklar ist, beginnen Sie mit unserem Leitfaden zu Google Consent Mode v2.
Änderungen bei Plattformen und Browsern
Meta, Google, LinkedIn und Apple ändern regelmässig ihre APIs, ihre Parameteranforderungen und das Verhalten der Browser. Ihre Konfiguration ist unverändert, doch was sie liefert, hat sich verändert. Eine nicht mehr gepflegte Tag-Vorlage, ein neu verpflichtender Parameter, ein geändertes ID-Format: Solche Änderungen erzeugen selten einen sichtbaren Fehler. Sie sehen lediglich eine tiefere Match-Rate oder weniger zugeordnete Conversions.
Schleichende Konfigurationsdrift
Schliesslich gibt es den Verschleiss. Über die Monate arbeiten mehrere Personen im Container: Die Performance-Agentur fügt einen Tag hinzu, ein Praktikant dupliziert einen Trigger, ein Dienstleister testet eine Integration und vergisst, sie zu entfernen. Ohne Dokumentation und regelmässige Durchsicht wird der Container unübersichtlich, und jede Störung braucht länger bis zur Diagnose.
Verwaltetes Hosting oder überwachte Messung: Wo liegt der Unterschied?
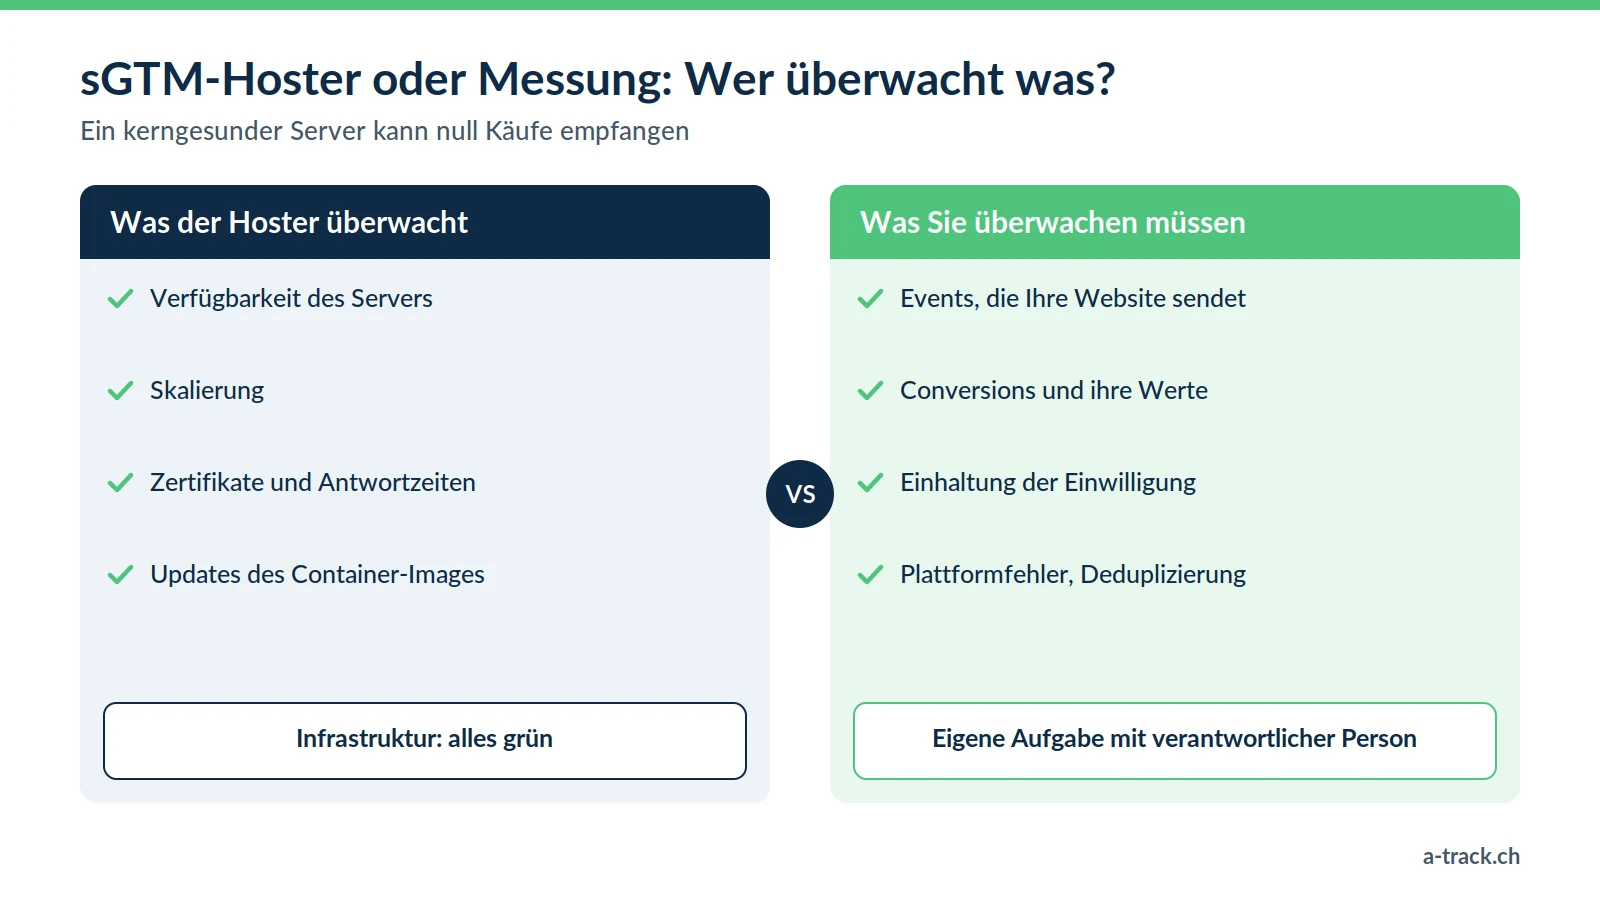
Das ist das häufigste Missverständnis bei unseren Kundinnen und Kunden. Viele gehen davon aus, dass ein verwaltetes Hosting (Stape, ein anderer Anbieter oder ein korrekt konfiguriertes Google Cloud Run) auch die Datenqualität abdeckt. Das ist nicht der Fall.
Was der Hoster überwacht: Verfügbarkeit des Servers, Skalierung, Zertifikate, Antwortzeiten, Updates des Container-Images. Stape gibt zum Beispiel an, dass ein eigenes Team die Infrastruktur rund um die Uhr überwacht.
Was niemand für Sie überwacht: das Event-Volumen, das Ihre Website sendet, das Eintreffen der Conversions, plausible Bestellwerte, die Einhaltung der Einwilligung, Fehlermeldungen von Meta, Google Ads oder LinkedIn sowie die Deduplizierung zwischen Pixel und API.
Mit anderen Worten: Ein kerngesunder Server kann null Käufe empfangen. Die Überwachung der Messung ist eine eigene Aufgabe, und sie braucht eine namentlich verantwortliche Person.
Beispiel: ein typischer Ausfall in einem Waadtländer KMU
Hier ein fiktives Szenario, gebaut aus den Situationen, die wir in Audits am häufigsten antreffen. Ein Waadtländer Onlineshop für regionale Produkte wechselt an einem Donnerstagabend das Theme. Das neue Theme schreibt die Bestellbestätigungsseite neu. Das GTM-Snippet steckt weiterhin im Header, doch der Block, der das Event purchase in den dataLayer schob, wurde nicht übernommen.
Ohne Monitoring: Die Seitenaufrufe kommen normal an, die Traffic-Berichte beruhigen, die Kampagnen auf Google Ads und Meta geben weiter Budget aus. Mehrere Wochen später fällt jemandem auf, dass der ROAS eingebrochen ist. Die Ursachensuche dauert weitere Tage, und die Conversion-Historie dieses Zeitraums fehlt den Algorithmen.
Mit Monitoring: Schon am Freitag meldet der tägliche Alert null gemessene Käufe, obwohl der Shop Bestellungen verbucht hat. Die Korrektur geht noch am selben Tag live, der Schaden bleibt auf einen Tag begrenzt.
Der Unterschied liegt nicht in der Technologie, sondern darin, ob es eine Kontrolle gibt und jemand sie liest.
Welche Signale sollten Sie zuerst überwachen?
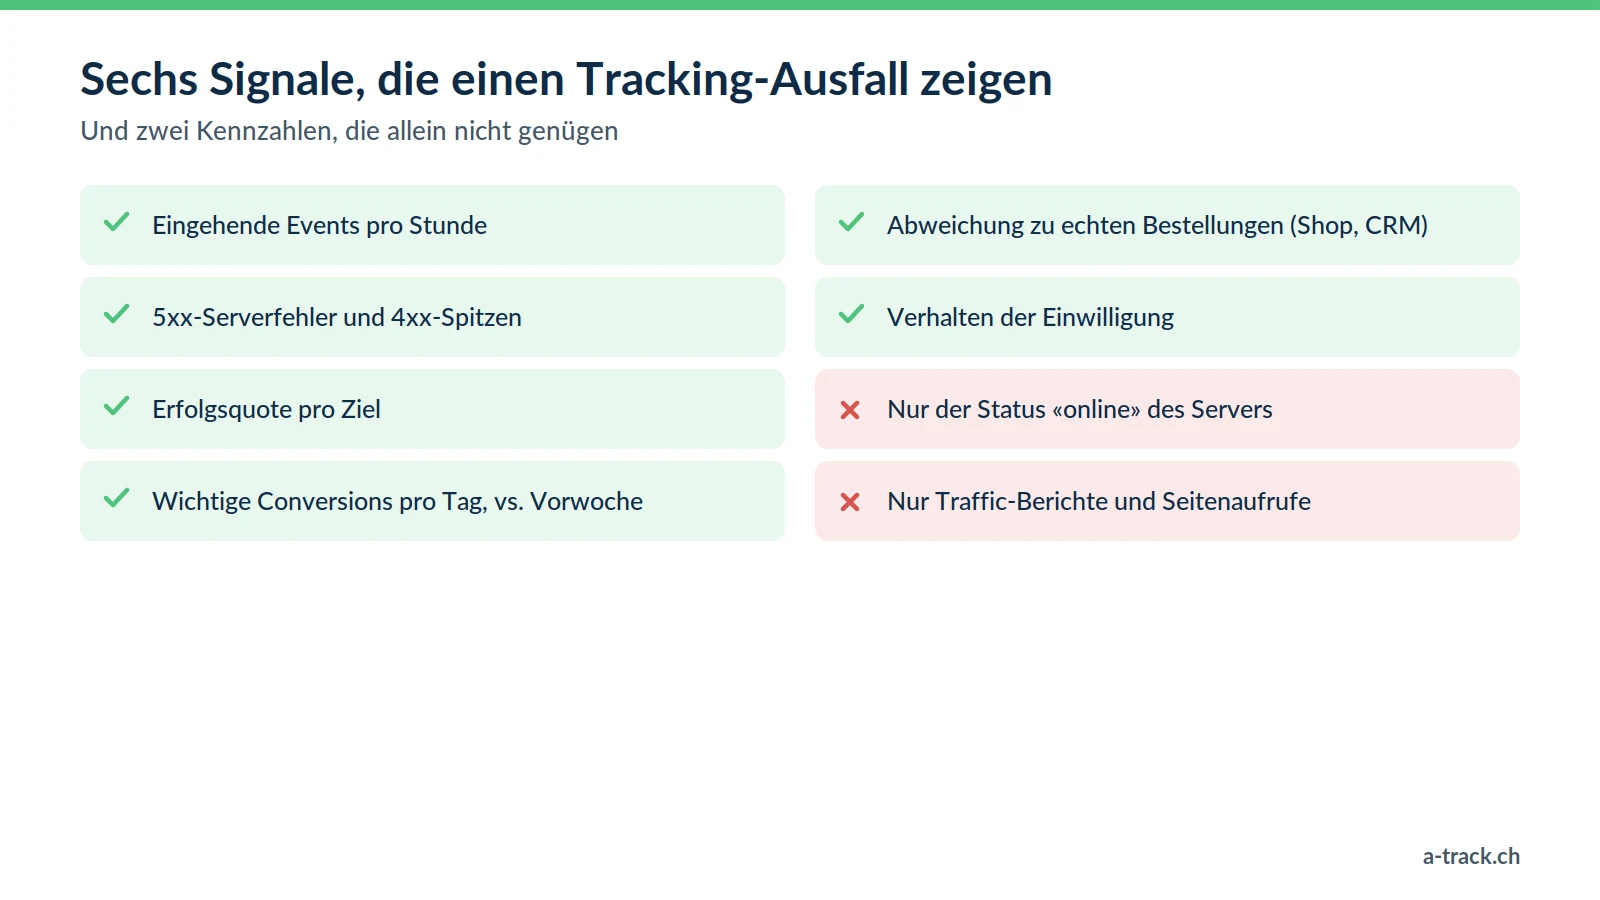
Sie müssen nicht alles überwachen. Sechs Kennzahlen decken den Grossteil der Ausfälle ab, die wir sehen.
Eingehende Events pro Stunde. Ein abrupter Rückgang der GA4-Anfragen oder Seitenaufrufe am Server deutet auf einen Totalausfall: Snippet entfernt, Erfassungs-Domain falsch konfiguriert, blockierende CMP.
Serverfehler (5xx) und Spitzen bei Clientfehlern (4xx). 5xx haben Vorrang: Der Server konnte die Anfrage nicht verarbeiten. Eine 4xx-Spitze weist oft auf eine fehlerhafte oder von einer Plattform abgelehnte Anfrage hin.
Erfolgsquote pro Ziel. Meta, Google Ads, GA4, LinkedIn: Jedes Ziel sollte die grosse Mehrheit der ausgehenden Anfragen annehmen. Fällt ein einzelnes Ziel ab, liegt es meist an einem Token, einem Parameter oder einer Tag-Vorlage.
Wichtige Conversions pro Tag. Käufe, Leads, Terminanfragen: Vergleichen Sie jeden Tag mit demselben Wochentag der Vorwoche. Fällt eine Conversion bei stabilem Traffic auf null, ist das das klassische Symptom eines Teilausfalls.
Abgleich mit der Datenquelle. Gleichen Sie einmal pro Woche die gemessenen Bestellungen mit den tatsächlichen Bestellungen in Shop oder CRM ab. Eine Abweichung gibt es immer: Entscheidend ist, wie sie sich verändert.
Verhalten der Einwilligung. Anteil der Besucher, die zustimmen, ablehnen oder nicht wählen, und keine Werbeanfragen vor der Einwilligung, wo Ihre Datenschutzerklärung das verspricht.
Wie organisieren Sie das Monitoring im Alltag?
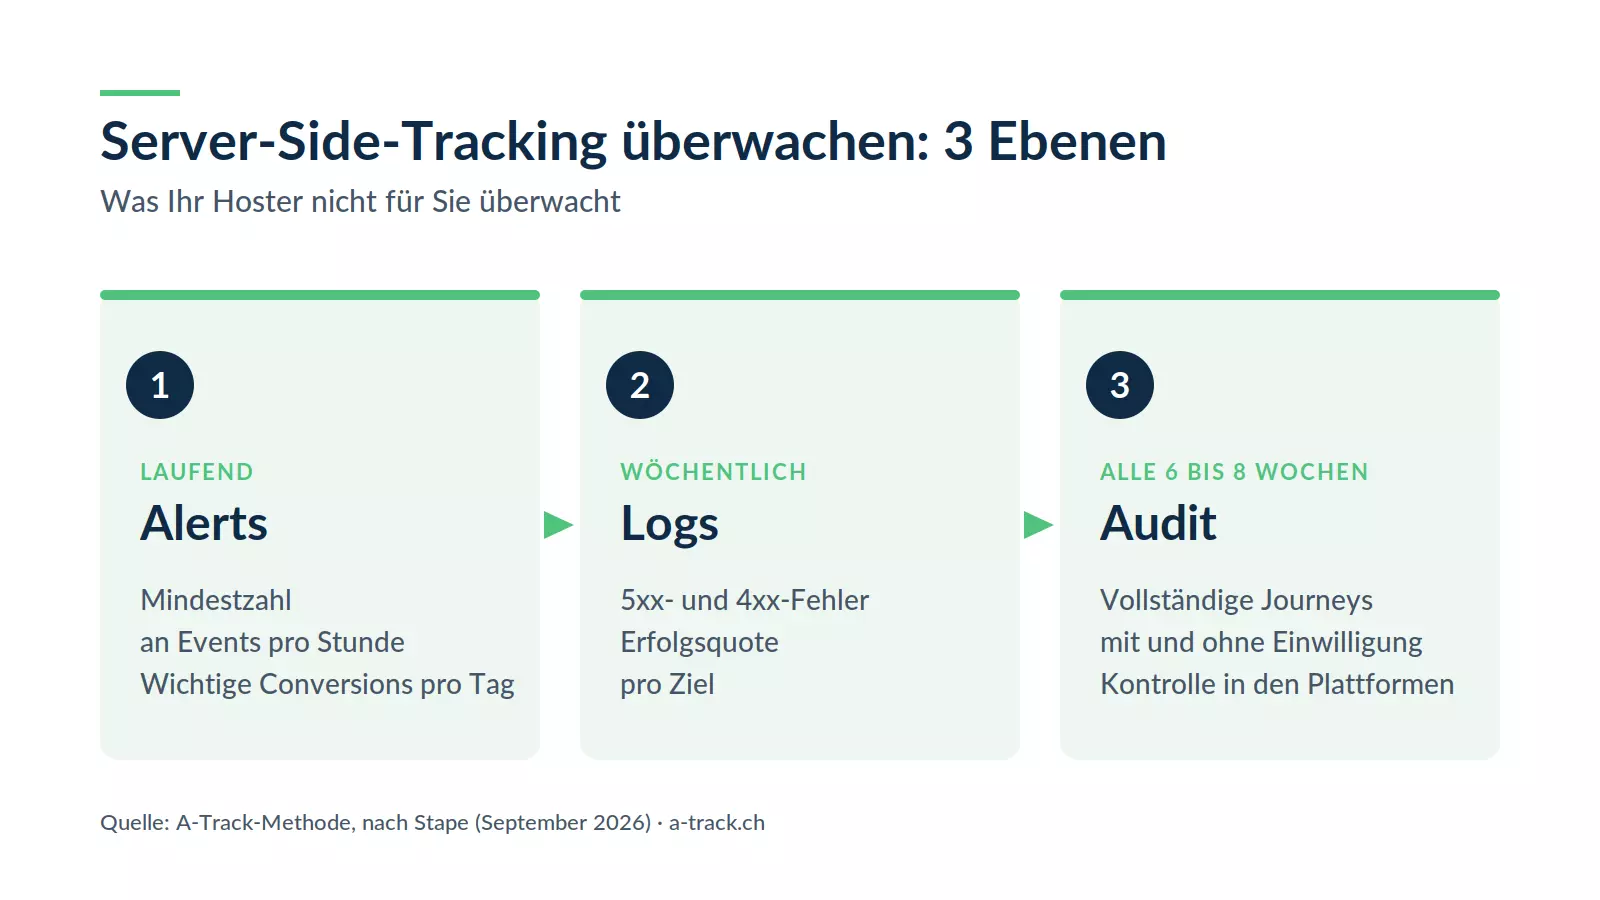
Unsere Methode stützt sich auf den Leitfaden von Stape für die Zeit nach dem Go-live und passt ihn an die Volumen von Schweizer KMU an. Sie besteht aus drei Ebenen.
Ebene 1: automatische Alerts auf die Volumen
Das Prinzip: eine Mindestzahl von Events pro Stunde festlegen und alarmiert werden, wenn sie unterschritten wird. Im Leitfaden von Stape beschreibt die Autorin einen Alert unter zehn Seitenaufrufen pro Stunde, der sie innerhalb einer Stunde nach einem fehlerhaften Release warnte.
Entscheidend ist die Kalibrierung. Der Schwellenwert richtet sich nach Ihren ruhigsten Stunden, nicht nach dem Durchschnitt. Eine B2B-Website aus der Romandie mit sehr wenig Nachtverkehr löst Fehlalarme aus, wenn sie den Schwellenwert eines nationalen Onlineshops übernimmt. Wir empfehlen:
einen Alert «Totalausfall» auf die eingehenden Events, ausgerichtet auf die ruhigste Stunde der Woche;
einen Alert pro kritischem Ziel (Google Ads, Meta, GA4) auf die Erfolgsquote der ausgehenden Anfragen;
einen täglichen Alert auf die wichtigsten Conversions, verglichen mit demselben Wochentag der Vorwoche.
Ebene 2: eine wöchentliche Log-Durchsicht
Wenige Minuten pro Woche genügen. Man geht die ein- und ausgehenden Anfragen durch, sucht zuerst 5xx-Fehler, dann 4xx-Spitzen, und prüft, ob jedes Ziel die Anfragen annimmt.
Der Wochenrhythmus ist kein Zufall. Laut Stape werden die Logs im Pro-Abo 3 Tage und in den Abos Business und Enterprise 10 Tage aufbewahrt. Wer nur einmal im Monat hinschaut, sieht den Ausfall von vor drei Wochen nie. Bei Google Cloud Run gilt dieselbe Logik: Die Logs existieren, man muss sie aber lesen und Alerts einrichten.
Ebene 3: ein vollständiges Audit alle sechs bis acht Wochen
Diesen Rhythmus empfiehlt Stape für die manuelle Wartung. Beim Audit werden die kritischen Journeys im Vorschaumodus durchgespielt, im Web- und im Server-Container:
vollständiger Kauf- oder Kontaktprozess, mit und ohne Einwilligung;
die an jede Plattform gesendeten Parameter (Wert, Währung, Transaktions-ID, gehashte Nutzerdaten);
Deduplizierung zwischen Browser-Pixel und Conversion-API;
Kontrolle in den Oberflächen der Plattformen selbst, nicht nur in der GTM-Vorschau.
Der letzte Punkt ist wichtig: Ein Tag, der in der Vorschau feuert, beweist nicht, dass die Plattform die Daten erhalten und akzeptiert hat. Als Struktur für das Audit dient unsere Tracking-Audit-Checkliste mit 15 Punkten.
Tipp von A-Track
Verankern Sie eine Regel im Prozess der Webagentur: Nach jedem Release, das eine Vorlage, den Checkout oder das Cookie-Banner betrifft, werden die wichtigsten Conversions getestet, bevor das Ticket geschlossen wird. Ein kurzer Test erspart wochenlangen Datenverlust.
Warum ist Monitoring auch eine Frage der Konformität mit DSG und DSGVO?
Ein Update kann Ihre Website auch in Widerspruch zu dem bringen, was Sie öffentlich angeben. Ein häufiges Beispiel: Nach einem CMP- oder Theme-Wechsel ist der Standard-Einwilligungsstatus nicht mehr vor den Tags gesetzt. Anfragen gehen an Werbeplattformen, bevor die Besucherin oder der Besucher etwas gewählt hat. Ihre Datenschutzerklärung verspricht das Gegenteil.
Art. 7 DSG verpflichtet den Verantwortlichen zu technischen und organisatorischen Massnahmen ab der Planung und zu Voreinstellungen, die die Bearbeitung auf das für den Zweck nötige Mindestmass beschränken. Eine regelmässige Kontrolle des tatsächlichen Verhaltens der Tags gehört zu diesen Massnahmen: Sie belegt, dass das Angekündigte dem Geschehen entspricht. Für Besucher in der Europäischen Union stellt die DSGVO vergleichbare Anforderungen (Datenschutz durch Technikgestaltung, Art. 25) und verlangt eine vorgängige Einwilligung für nicht notwendige Cookies. Bei einer Prüfung zählt, was die Website tatsächlich tut, nicht nur, was das Banner sagt.
Sie müssen nicht aus jedem Alert ein juristisches Dossier machen. Ein einfaches Protokoll der Kontrollen (Datum, getestete Journeys, behobene Fehler) ist aber hilfreich, wenn ein Kunde, ein Auditor oder der EDÖB Fragen stellt. Den vollständigen Rahmen finden Sie in unserem Leitfaden zu DSG und DSGVO; warum diese Architektur solche Kontrollen erleichtert, erklärt unser Grundlagenbeitrag zum Server-Side-Tracking.
Wer sollte überwachen: Webagentur, Marketingagentur oder das Unternehmen?
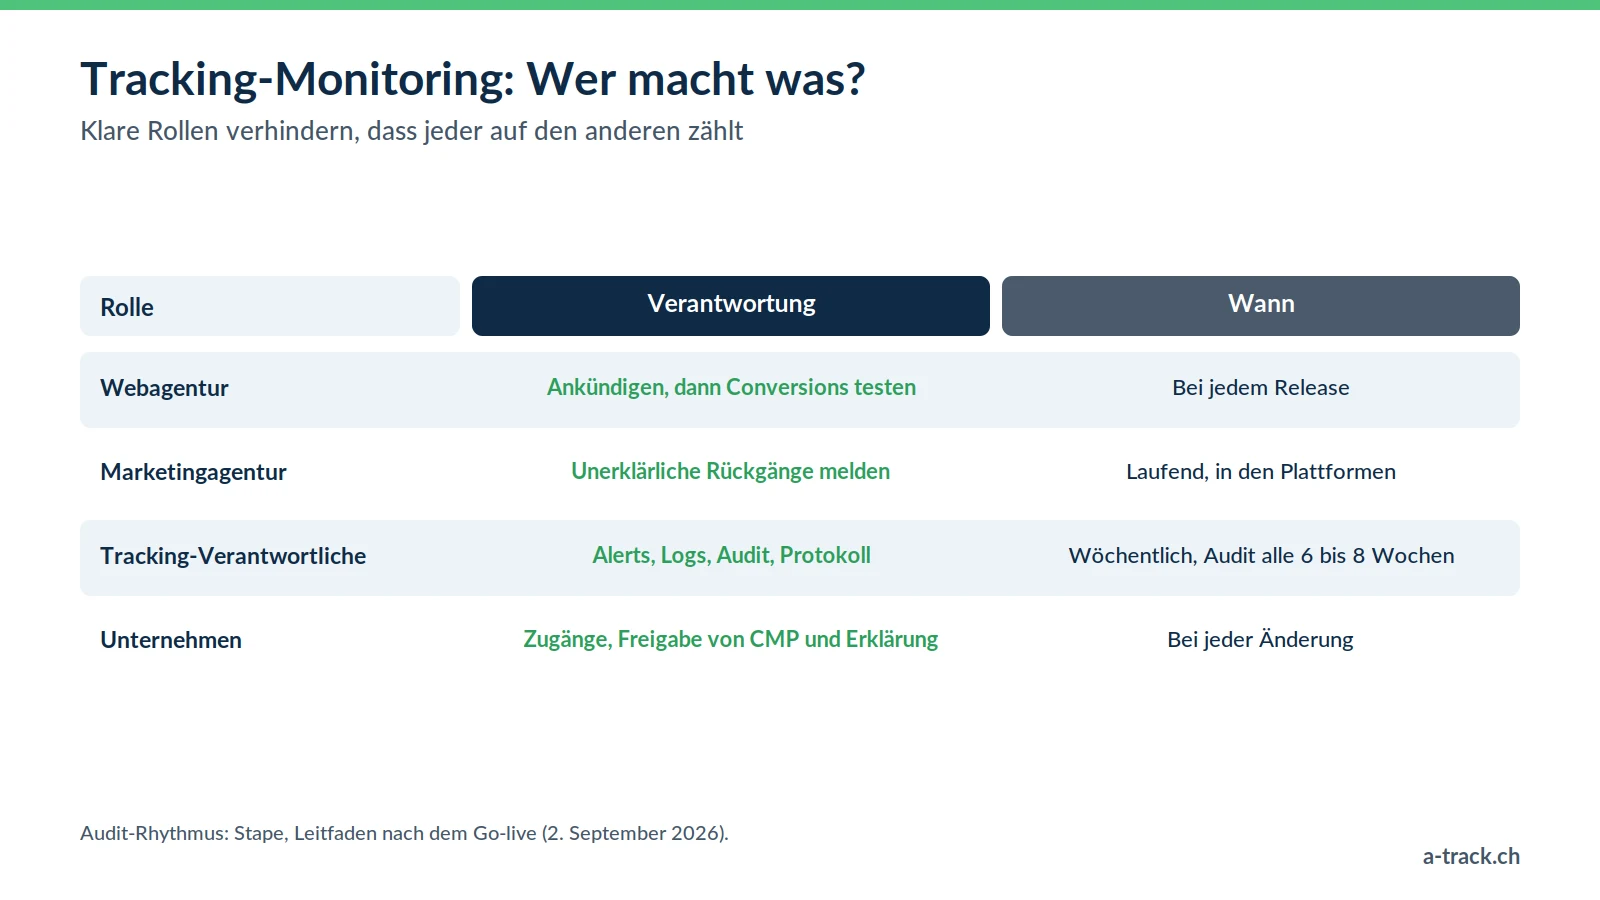
Hier entscheidet sich oft alles: Jeder glaubt, der andere schaue hin. Wir empfehlen eine klare Rollenverteilung.
Die Webagentur kündigt jedes Release an, das Vorlagen, den Checkout oder die CMP betrifft, und testet danach die wichtigsten Conversions.
Die Marketingagentur verfolgt die Conversions in den Werbeplattformen und meldet jeden unerklärlichen Rückgang, ohne selbst den Server-Container zu ändern.
Die Tracking-Verantwortliche oder der Tracking-Verantwortliche (intern oder extern) erhält die Alerts, liest wöchentlich die Logs, führt das periodische Audit durch und führt das Kontrollprotokoll.
Das Unternehmen bestimmt eine verantwortliche Person für die Zugänge (GTM, sGTM-Hosting, Plattformen) und genehmigt Änderungen an CMP oder Datenschutzerklärung.
Für eine Agentur ist diese Rollenverteilung auch ein Verkaufsargument: Sie verkaufen eine dauerhaft zuverlässige Messung, keine einmalige Installation.
Wie A-Track Sie unterstützt
Einrichtung: Server-Side-Architektur, CMP, Consent Mode und API-Anbindungen, mit unserer Dienstleistung Tracking & Compliance.
Monitoring und Wartung: kalibrierte Alerts, Log-Durchsicht, periodische Audits, technische und regulatorische Beobachtung, mit unserer Dienstleistung Jährliche Wartung.
Für Agenturen: Einsatz als White Label oder zur Unterstützung Ihrer Teams, damit Ihre Kunden verlässliche Daten behalten, ohne dass Ihr Team Wochen dafür aufwendet.
Fazit: Der Go-live ist erst der Anfang
Ein sauber aufgebautes Server-Side-Tracking bleibt eine der besten Entscheidungen für Ihre Marketingdaten. Sein Wert hängt aber davon ab, wie zuverlässig es über die Zeit bleibt. Die teuersten Ausfälle sind nicht die spektakulärsten: Es sind die stillen Teilausfälle, die wochenlang niemand bemerkt.
Prüfen Sie heute, ob jemand einen Alert erhält, wenn Ihre Conversions auf null fallen. Wenn nicht, beginnen Sie dort.
Reservieren Sie einen wöchentlichen Termin, um die Logs zu lesen, bevor sie verfallen.
Planen Sie das nächste vollständige Audit und benennen Sie für jede Rolle eine verantwortliche Person.
Wie sich diese Routine in eine umfassende Messstrategie einfügt, zeigt unser Leitfaden zur Messung der Marketing-Performance.
Quellen: Stape, Server-side tracking doesn't stay fixed (2. September 2026); Stape, How to push a consent update event to dataLayer (9. September 2026); Google, Dokumentation zum Consent Mode; Fedlex, Bundesgesetz über den Datenschutz (DSG, SR 235.1).
Kommen alle Ihre Conversions noch am Ziel an?
A-Track prüft Ereignisvolumen, sGTM-Logs und die Einhaltung der Einwilligung nach jedem Website-Update, um stille Ausfälle zu finden, bevor sie Geld kosten.
Starten Sie mit einem kostenlosen Tracking- und Compliance-Audit innert 48 Stunden.