Table des matières
Votre tracking server-side fonctionnait parfaitement le jour de la mise en ligne. Quelques semaines plus tard, le coût par acquisition grimpe et personne ne sait pourquoi. Le plus souvent, le serveur tourne toujours : ce sont les conversions qui ont cessé d'arriver, sans le moindre message d'erreur.
En bref
Un hébergeur sGTM surveille son infrastructure, pas votre configuration : un serveur « en bonne santé » peut très bien recevoir zéro achat.
Les pannes viennent surtout de votre propre site : déploiement, changement de thème, tunnel de commande refait, mise à jour de la CMP.
Trois niveaux suffisent : des alertes automatiques sur les volumes, une revue hebdomadaire des logs, un audit complet toutes les six à huit semaines.
Surveiller, c'est aussi pouvoir démontrer que vos balises respectent le consentement annoncé (art. 7 LPD).
Cet article s'adresse aux PME suisses, aux agences web et aux agences marketing qui ont déjà investi dans un conteneur Google Tag Manager server-side (sGTM) et qui veulent que cet investissement produise des données justes sur la durée, pas seulement le jour de la mise en ligne.
Pourquoi un tracking server-side qui fonctionnait casse-t-il sans prévenir ?
Le server-side déplace la collecte vers un serveur que vous contrôlez. C'est un progrès majeur, détaillé dans notre article sur la maîtrise de votre donnée en Suisse. Mais le serveur ne reçoit que ce que le navigateur lui envoie. Tant que votre site, votre CMP et vos balises web évoluent, la chaîne peut se rompre en amont du serveur.
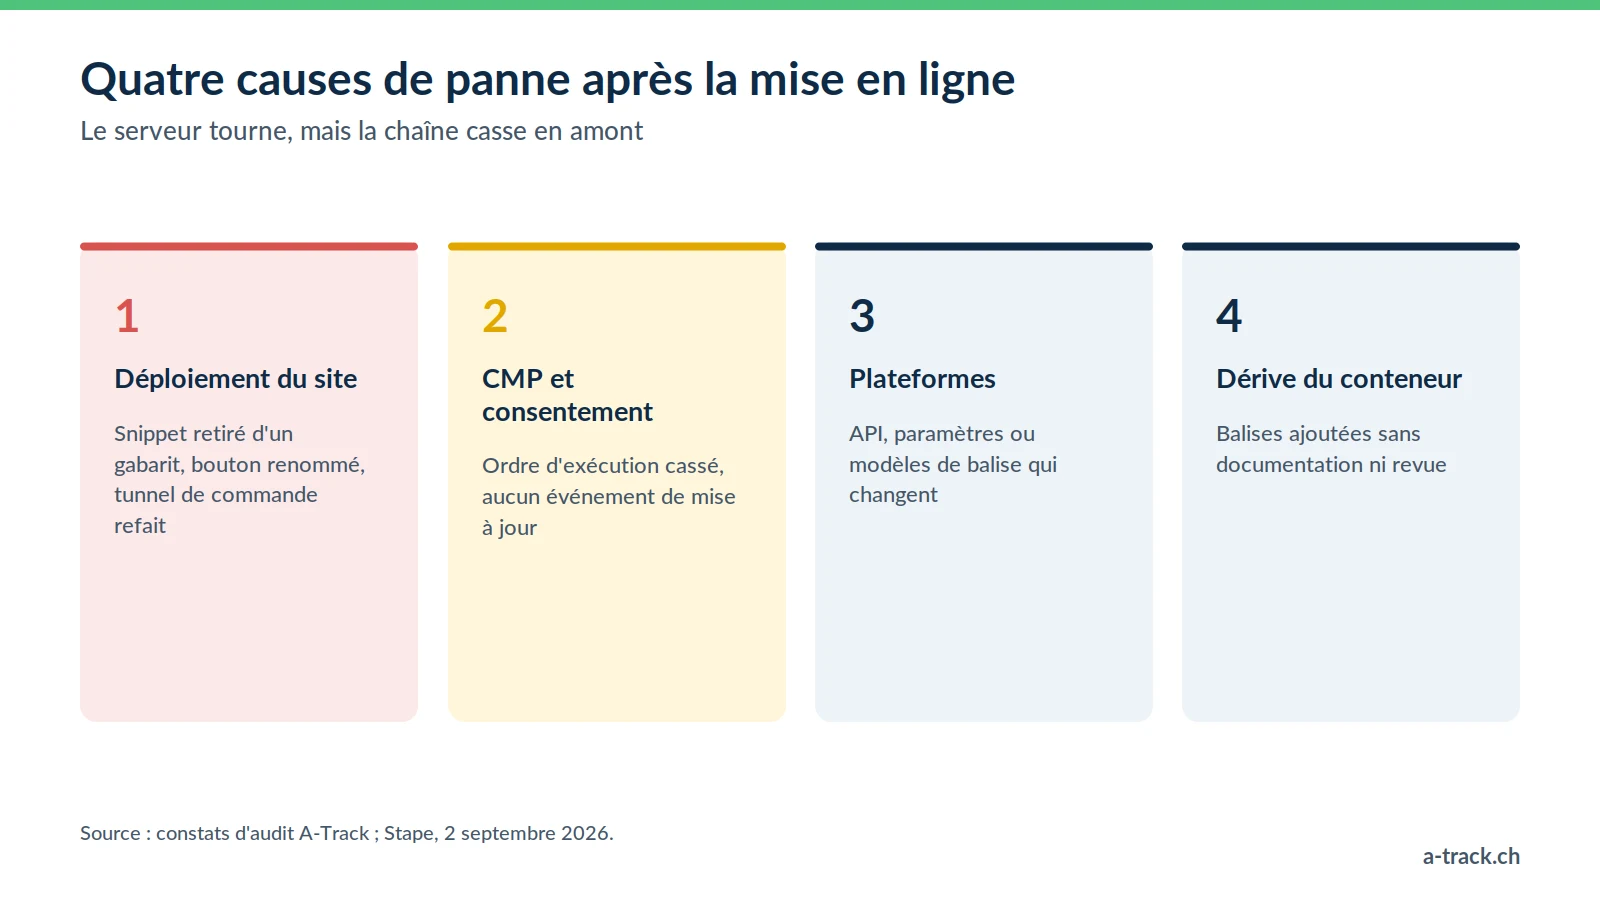
Dans un article publié le 2 septembre 2026, Stape résume le problème : le tracking server-side « ne reste pas réparé ». Nous voyons les mêmes causes revenir dans nos audits en Suisse romande et alémanique.
Les déploiements du site web
C'est la cause la plus fréquente. Un développeur livre une nouvelle version du site et modifie, sans le vouloir, un élément dont dépend le tracking :
le snippet GTM retiré d'un gabarit, par exemple la page de confirmation de commande ;
le paramètre qui envoie les requêtes GA4 vers votre sous-domaine de collecte supprimé de la balise Google ;
une classe CSS ou un identifiant de bouton renommé, alors qu'un déclencheur GTM s'appuyait dessus ;
un tunnel de commande reconstruit, avec un dataLayer qui ne pousse plus l'événement purchase, ou le pousse sans valeur.
Dans les trois derniers cas, le tracking ne s'arrête pas : il perd un morceau. Les pages vues continuent d'arriver, les tableaux de bord semblent normaux, seules les conversions disparaissent. C'est la panne la plus coûteuse, parce que Smart Bidding et les algorithmes de Meta continuent d'optimiser sur un signal devenu faux.
La CMP et le consentement
La bannière cookies est un composant vivant : mises à jour de l'éditeur, nouveaux textes, nouvelles catégories, changement de prestataire. Chaque modification peut perturber deux mécanismes.
Le premier est l'ordre d'exécution. La documentation de Google sur le Consent Mode est explicite : si le code de consentement est appelé dans le désordre, les valeurs par défaut ne fonctionnent pas. L'état par défaut doit être défini avant tout envoi de données de mesure, puis mis à jour par la commande update dès que le visiteur fait un choix.
Le second est l'événement de mise à jour. Toutes les CMP ne poussent pas un événement distinct dans le dataLayer quand le visiteur change ses préférences. Stape a publié le 9 septembre 2026 un guide sur ce cas précis : les balises Google compatibles avec le Consent Mode réagissent seules au changement d'état. Les balises tierces déclenchées dans GTM (LinkedIn, TikTok, Microsoft Ads, outils CRM), elles, ont besoin d'un événement pour savoir que le consentement a changé. Sans lui : des conversions perdues, ou des balises déclenchées au mauvais moment.
Si votre Consent Mode vous semble encore flou, commencez par notre guide Google Consent Mode v2.
Les changements côté plateformes et navigateurs
Meta, Google, LinkedIn ou Apple modifient régulièrement leurs API, leurs exigences de paramètres et le comportement des navigateurs. Votre configuration n'a pas bougé, mais ce qu'elle produit a changé. Un modèle de balise qui n'est plus maintenu, un paramètre devenu obligatoire, un format d'identifiant modifié : ces changements génèrent rarement une erreur visible, seulement une baisse du taux de correspondance ou des conversions attribuées.
La dérive de configuration
Enfin, il y a l'usure. Au fil des mois, plusieurs personnes interviennent dans le conteneur : l'agence Ads ajoute une balise, un stagiaire duplique un déclencheur, un prestataire teste une intégration et oublie de la supprimer. Sans documentation ni revue régulière, le conteneur devient illisible, et chaque panne met plus de temps à être diagnostiquée.
Hébergement managé ou mesure surveillée : quelle différence ?
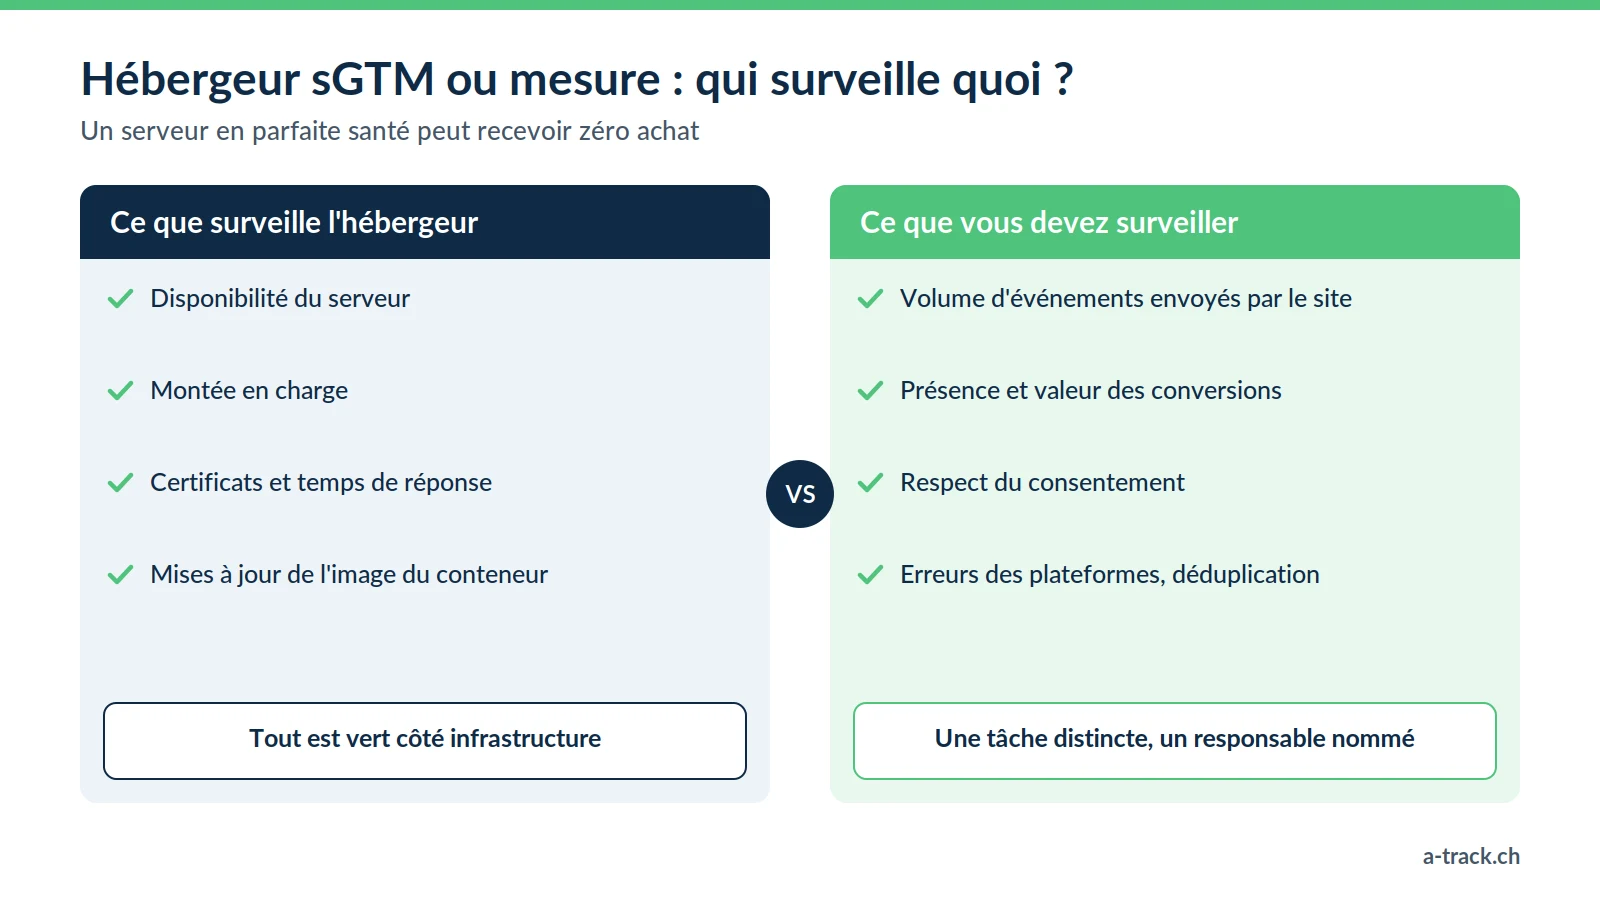
C'est le malentendu le plus fréquent chez nos clients. Beaucoup pensent qu'un hébergement managé (Stape, un autre prestataire ou Google Cloud Run bien configuré) couvre aussi la qualité des données. Ce n'est pas le cas.
Ce que surveille l'hébergeur : disponibilité du serveur, montée en charge, certificats, temps de réponse, mises à jour de l'image du conteneur. Stape indique par exemple qu'une équipe dédiée surveille son infrastructure en continu.
Ce que personne ne surveille à votre place : le volume d'événements envoyés par votre site, la présence des conversions, la cohérence des valeurs de commande, le respect du consentement, les erreurs renvoyées par Meta, Google Ads ou LinkedIn, la déduplication entre pixel et API.
Autrement dit, un serveur en parfaite santé peut recevoir zéro achat. La surveillance de la mesure est une tâche distincte, qui doit avoir un responsable nommé.
Exemple : une panne type dans une PME vaudoise
Voici un scénario fictif, construit à partir des situations que nous rencontrons le plus souvent en audit. Une boutique en ligne vaudoise de produits du terroir change de thème un jeudi soir. Le nouveau thème réécrit la page de confirmation de commande. Le snippet GTM est toujours dans l'en-tête, mais le bloc qui poussait l'événement purchase dans le dataLayer n'a pas été repris.
Sans surveillance : les pages vues arrivent normalement, les rapports de trafic rassurent, les campagnes Google Ads et Meta continuent de dépenser. Plusieurs semaines plus tard, quelqu'un remarque que le ROAS s'est effondré. Il faut encore des jours pour trouver la cause, et l'historique de conversions de la période est perdu pour les algorithmes.
Avec surveillance : dès le vendredi, l'alerte quotidienne signale zéro achat mesuré alors que la boutique a enregistré des commandes. Le correctif part le jour même et l'impact se limite à une journée.
La différence ne tient pas à la technologie, mais à l'existence d'un contrôle et d'une personne qui le lit.
Quels signaux surveiller en priorité ?
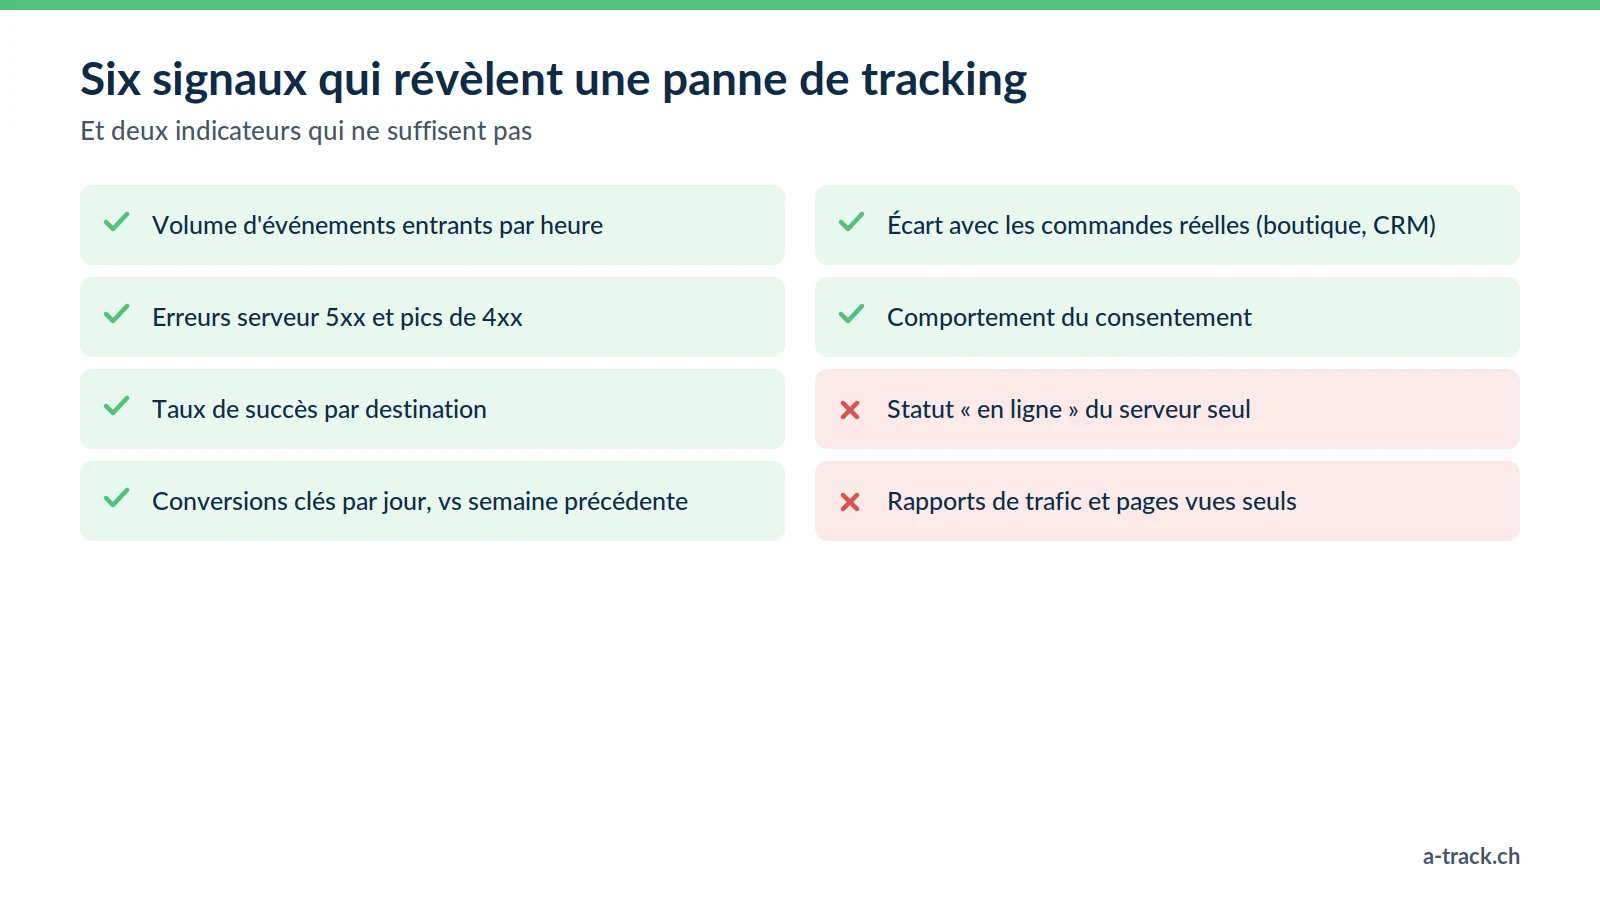
Inutile de tout surveiller. Six indicateurs couvrent l'essentiel des pannes que nous rencontrons.
Le volume d'événements entrants par heure. Une chute brutale des requêtes GA4 ou des pages vues reçues par le serveur signale une coupure totale : snippet retiré, domaine de collecte mal configuré, CMP bloquante.
Les erreurs serveur (5xx) et les pics d'erreurs client (4xx). Les 5xx sont prioritaires : le serveur n'a pas pu traiter la requête. Un pic de 4xx indique souvent une requête mal formée ou refusée par une plateforme.
Le taux de succès par destination. Meta, Google Ads, GA4, LinkedIn : chaque destination doit accepter la très grande majorité des requêtes sortantes. Une destination qui décroche seule pointe vers un problème de jeton, de paramètre ou de modèle de balise.
Le nombre de conversions clés par jour. Achats, leads, demandes de rendez-vous : comparez chaque jour au même jour de la semaine précédente. Une conversion qui tombe à zéro alors que le trafic est stable est le symptôme classique d'une panne partielle.
La cohérence avec la source de vérité. Une fois par semaine, rapprochez les commandes mesurées des commandes réelles de votre boutique ou de votre CRM. Un écart existe toujours : c'est sa variation qui compte.
Le comportement du consentement. Part des visiteurs qui acceptent, refusent ou ne choisissent pas, et absence de requêtes publicitaires avant consentement là où votre politique le promet.
Comment organiser la surveillance au quotidien ?
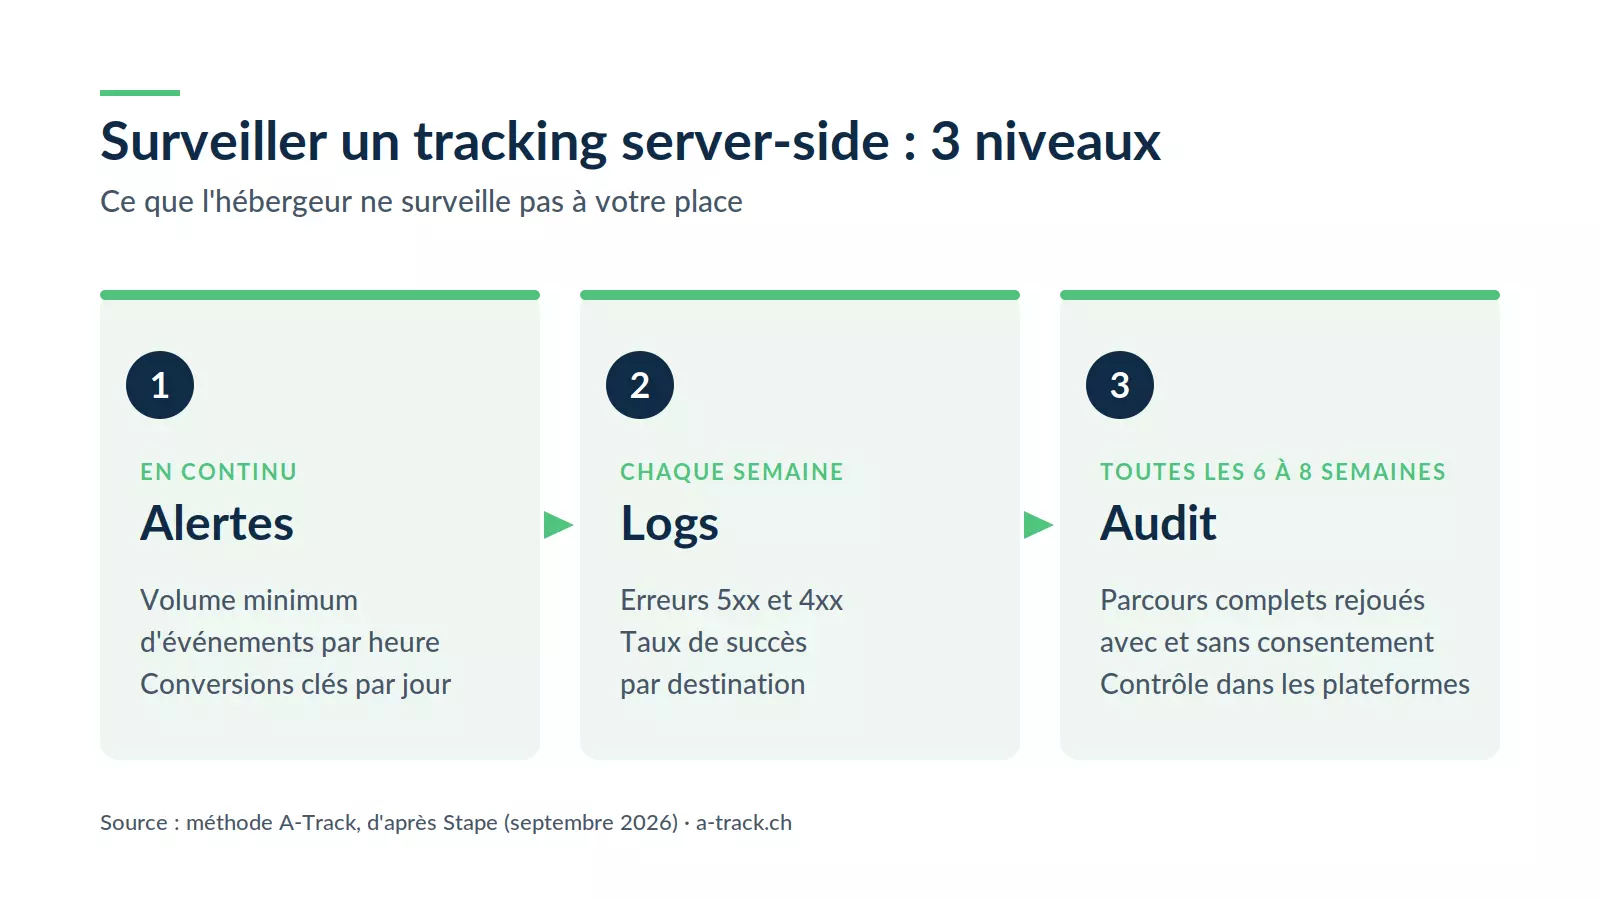
Notre méthode s'inspire du guide post-lancement de Stape et l'adapte aux volumes des PME suisses. Elle tient en trois niveaux.
Niveau 1 : des alertes automatiques sur les volumes
Le principe : définir un seuil minimum d'événements par heure et recevoir une alerte quand il n'est pas atteint. Dans le guide de Stape, l'auteure décrit une alerte déclenchée sous le seuil de dix pages vues par heure, qui l'a prévenue dans l'heure après un déploiement ayant cassé le tracking.
Le point clé est le calibrage. Le seuil se fixe à partir de vos heures les plus creuses, pas de votre moyenne. Un site B2B romand qui reçoit très peu de visites la nuit déclenchera de fausses alertes s'il copie le seuil d'un e-commerce national. Nous recommandons :
une alerte « coupure totale » sur les événements entrants, calée sur l'heure la plus creuse de la semaine ;
une alerte par destination critique (Google Ads, Meta, GA4) sur le taux de succès des requêtes sortantes ;
une alerte quotidienne sur les conversions principales, comparées au même jour de la semaine précédente.
Niveau 2 : une revue hebdomadaire des logs
Quelques minutes par semaine suffisent. On parcourt les requêtes entrantes et sortantes, on cherche d'abord les erreurs 5xx, puis les pics de 4xx, et on vérifie que chaque destination accepte les requêtes.
Le rythme hebdomadaire n'est pas arbitraire. Selon Stape, les logs sont conservés 3 jours sur l'offre Pro et 10 jours sur les offres Business et Enterprise. Si vous regardez une fois par mois, vous ne verrez jamais la panne d'il y a trois semaines. Sur Google Cloud Run, la logique est la même : les logs existent, encore faut-il les consulter et définir des alertes.
Niveau 3 : un audit complet toutes les six à huit semaines
C'est la cadence que recommande Stape pour la maintenance manuelle. L'audit consiste à rejouer les parcours critiques en mode aperçu, dans le conteneur web et dans le conteneur serveur :
parcours d'achat ou de demande de contact complet, avec et sans consentement ;
paramètres envoyés à chaque plateforme (valeur, devise, identifiant de transaction, données utilisateur hachées) ;
déduplication entre pixel navigateur et API de conversion ;
vérification dans les interfaces des plateformes elles-mêmes, pas seulement dans l'aperçu GTM.
Ce dernier point compte : une balise qui se déclenche dans l'aperçu ne prouve pas que la plateforme a reçu et accepté la donnée. Pour structurer l'audit, reprenez notre checklist d'audit de tracking en 15 points.
Conseil A-Track
Inscrivez une règle dans le processus de l'agence web : après chaque mise en production qui touche un gabarit, le tunnel de commande ou la bannière cookies, on teste les conversions principales avant de fermer le ticket. Un test rapide évite des semaines de données perdues.
Pourquoi la surveillance est-elle aussi une question de conformité LPD et RGPD ?
Une mise à jour peut aussi rendre votre site non conforme à ce que vous affichez. Exemple fréquent : après un changement de CMP ou de thème, l'état de consentement par défaut n'est plus défini avant les balises. Des requêtes partent vers des plateformes publicitaires alors que le visiteur n'a encore rien choisi. Votre politique de confidentialité promet l'inverse.
L'art. 7 LPD impose au responsable du traitement des mesures techniques et organisationnelles dès la conception, et des préréglages qui limitent le traitement au minimum requis par la finalité. Une surveillance régulière du comportement réel des balises fait partie de ces mesures : elle permet de démontrer que ce qui est annoncé correspond à ce qui se passe. Pour vos visiteurs situés dans l'Union européenne, le RGPD pose des exigences comparables (protection des données dès la conception, art. 25) et un consentement préalable pour les cookies non essentiels. En cas de contrôle, c'est le comportement réel du site qui compte, pas seulement ce que dit la bannière.
Inutile de transformer chaque alerte en dossier juridique. Mais un journal simple des contrôles (date, parcours testés, anomalies corrigées) est un document utile le jour où un client, un auditeur ou le PFPDT pose des questions. Pour le cadre complet, voyez notre guide de conformité LPD et RGPD, et notre article de fond sur le tracking server-side pour comprendre pourquoi cette architecture facilite ce contrôle.
Qui doit surveiller : l'agence web, l'agence marketing ou l'entreprise ?
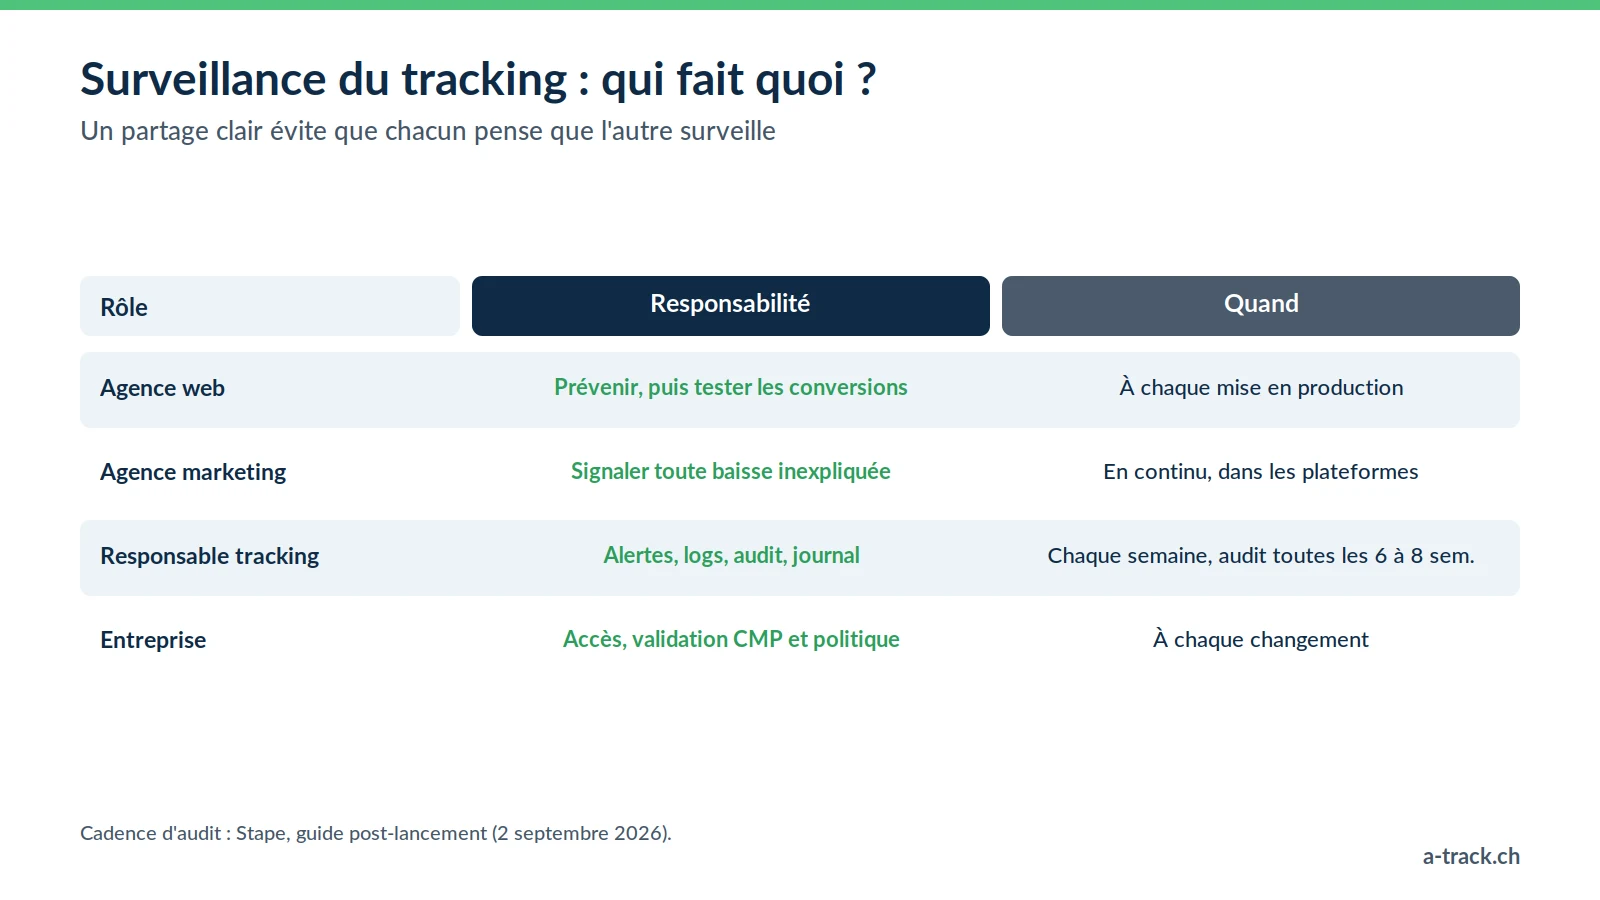
C'est souvent là que tout se joue : chacun pense que l'autre surveille. Nous recommandons un partage clair des rôles.
L'agence web prévient avant chaque déploiement touchant les gabarits, le tunnel de commande ou la CMP, et teste les conversions principales après la mise en production.
L'agence marketing suit les conversions dans les plateformes publicitaires et signale toute baisse inexpliquée, sans modifier elle-même le conteneur serveur.
Le responsable tracking (interne ou externe) reçoit les alertes, lit les logs chaque semaine, réalise l'audit périodique et tient le journal des contrôles.
L'entreprise désigne un propriétaire des accès (GTM, hébergement sGTM, plateformes) et valide les changements de CMP ou de politique de confidentialité.
Pour une agence, formaliser ce partage est aussi un argument commercial : vous vendez une mesure fiable dans le temps, pas une installation ponctuelle.
Comment A-Track peut vous aider
Mise en place : architecture server-side, CMP, Consent Mode et connexions API, avec notre service Tracking & Conformité.
Surveillance et maintenance : alertes calibrées, revue des logs, audits périodiques, veille technique et réglementaire, avec notre service Maintenance Annuelle.
Pour les agences : intervention en marque blanche ou en appui de vos équipes, pour que vos clients gardent des données fiables sans que votre équipe y passe ses semaines.
Conclusion : la mise en ligne n'est que le début
Un tracking server-side bien construit reste l'une des meilleures décisions pour vos données marketing. Mais sa valeur dépend de sa fiabilité dans le temps. Les pannes les plus coûteuses ne sont pas les plus spectaculaires : ce sont les coupures partielles et silencieuses, que personne ne voit pendant des semaines.
Vérifiez aujourd'hui si quelqu'un reçoit une alerte quand vos conversions tombent à zéro. Si la réponse est non, commencez par là.
Bloquez un créneau hebdomadaire pour lire les logs avant qu'ils expirent.
Planifiez le prochain audit complet et nommez le responsable de chaque rôle.
Pour replacer cette routine dans une stratégie de mesure plus large, lisez notre guide de la mesure de performance marketing.
Sources : Stape, Server-side tracking doesn't stay fixed (2 septembre 2026) ; Stape, How to push a consent update event to dataLayer (9 septembre 2026) ; Google, documentation Consent Mode ; Fedlex, loi fédérale sur la protection des données (LPD, RS 235.1).
Vos conversions arrivent-elles encore toutes à destination ?
A-Track contrôle volumes d'événements, logs sGTM et respect du consentement après chaque mise à jour, pour repérer la panne silencieuse avant qu'elle ne coûte.
Démarrez avec un audit tracking et conformité offert, restitué en 48 h.