Inhaltsverzeichnis
Seit Jahren wartet das digitale Marketing auf das «Ende der Drittanbieter-Cookies» in Chrome. Es wird nicht kommen: Google hat den Plan aufgegeben. Trotzdem verlieren Ihre Berichte Conversions, denn Safari, Firefox, Werbeblocker und Einwilligung schränken das Tracking bereits ein. Die eigentliche Frage für Ihre Kunden lautet also nicht mehr «wann?», sondern «wie messen wir sauber mit unseren eigenen Daten?».
Kurz gesagt
Google hat im April 2025 angekündigt, Drittanbieter-Cookies in Chrome weder abzuschaffen noch eine Auswahlabfrage einzuführen: Sie bleiben verfügbar.
Safari blockiert sie standardmässig seit 2020, Firefox isoliert sie seit 2022.
Die meisten Privacy-Sandbox-APIs (Topics, Protected Audience) wurden im Oktober 2025 eingestellt.
Die nachhaltige Strategie bleibt gleich: First-Party-Daten, Server-Side und sauber gesteuerte Einwilligung.
Drittanbieter-Cookies: Wo stehen wir wirklich?
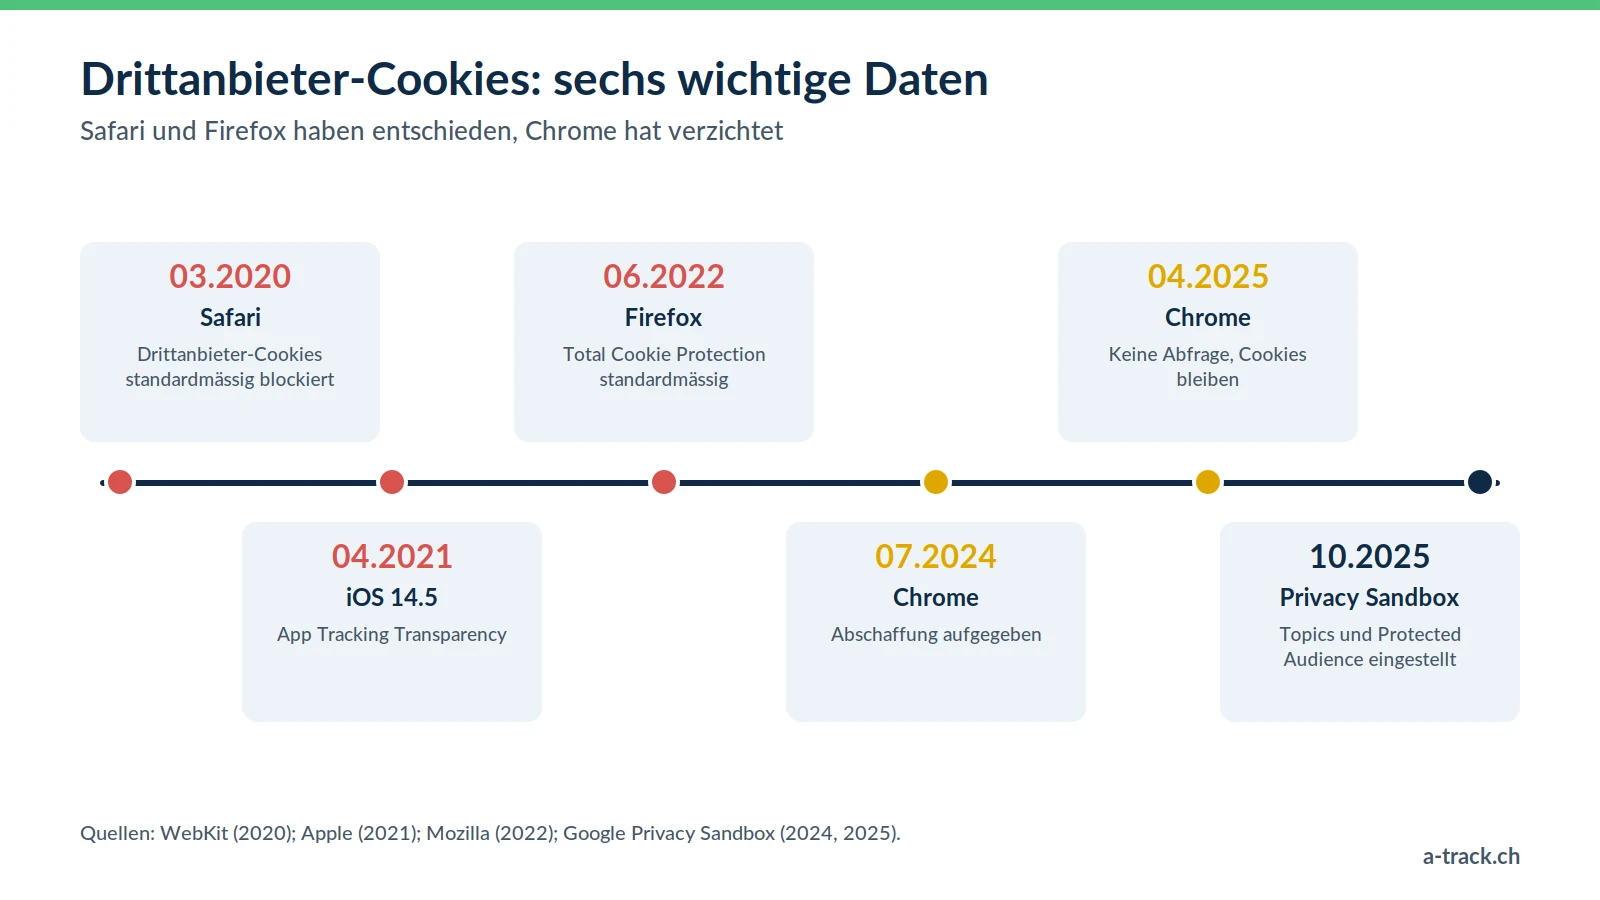
Die Chrome-Geschichte hatte mehrere Wendungen. Im Juli 2024 hat Google die Abschaffung aufgegeben zugunsten einer Wahl für die Nutzer. Im April 2025 verzichtete Google auch auf diese Abfrage: Drittanbieter-Cookies werden weiterhin in den Chrome-Einstellungen verwaltet. Im Oktober 2025 schliesslich hat Google die meisten Privacy-Sandbox-Technologien eingestellt, darunter Topics und Protected Audience, mangels Nutzung.
Aber Chrome ist nicht das ganze Web. Safari blockiert Drittanbieter-Cookies seit März 2020 standardmässig, und Firefox isoliert die Cookies jeder Website seit 2022 mit seiner Total Cookie Protection. Unter iOS verlangt App Tracking Transparency seit iOS 14.5 (April 2021) eine Erlaubnis für app-übergreifendes Tracking. Für einen grossen Teil Ihrer Besucher funktioniert das Drittanbieter-Cookie schon heute nicht mehr.
Drittanbieter- oder First-Party-Cookies: die nützliche Erinnerung
Drittanbieter-Cookie: von einer externen Domain (Werbenetzwerk, soziales Netzwerk) auf der Website Ihres Kunden gesetzt. Es dient dazu, Nutzer von Website zu Website zu verfolgen. Status: von Safari blockiert, von Firefox isoliert, in Chrome standardmässig noch akzeptiert.
First-Party-Cookie: von der Website selbst (ihrkunde.ch) für Warenkorb, Sprache oder Mess-ID gesetzt. Status: überall akzeptiert, doch Safaris ITP begrenzt per JavaScript gesetzte Cookies auf 7 Tage.
Ihre Kampagnen hängen also vor allem von der Qualität Ihrer First-Party-Cookies ab, weit mehr als vom Schicksal der Drittanbieter-Cookies in Chrome.
Die konkreten Auswirkungen auf die Kampagnen Ihrer Kunden
Engeres Remarketing. Ohne website-übergreifendes Tracking in Safari und Firefox schrumpfen Zielgruppen, die auf Drittanbieter-Cookies beruhen.
Geschwächte Attribution. Läuft das Mess-Cookie vor dem Kauf ab, wird der Verkauf dem direkten Traffic oder der Markensuche zugeschrieben, und die auslösende Kampagne wirkt weniger rentabel.
Ungenaueres Frequency Capping. Ohne stabile Kennung sieht dieselbe Person dieselbe Anzeige womöglich zu oft.
Die Gewinnerstrategie: die Kontrolle über First-Party-Daten zurückgewinnen
Die Antwort ist kein Wundertool, sondern eine Architektur: die eigenen Daten beherrschen, mit der Einwilligung des Besuchers.
1. Verlässliche First-Party-Messung (Server-Side)
Mit Server-Side-Tracking setzt ein Server auf einer Subdomain der Website (data.ihrkunde.ch) die Mess-Cookies. Sie halten Browser-Einschränkungen besser stand, sofern das Hosting korrekt eingerichtet ist. Details in unserem Artikel Was ist Server-Side-Tracking?.
2. Deklarierte Daten, mit Einwilligung
Gibt ein Besucher seine E-Mail-Adresse oder Telefonnummer an (Bestellung, Formular, Newsletter), lassen sich diese stabilen Kennungen gehasht über die erweiterten Conversions von Google und die Conversion-APIs (CAPI) von Meta oder LinkedIn übermitteln. Das setzt eine klare Information und je nach Markt eine Einwilligung voraus. Die Agentur von morgen hilft ihrem Kunden, diese Daten ehrlich zu sammeln: nützliche Inhalte, Newsletter, Kundenkonto.
3. Privacy Sandbox: ein geschlossener Weg
Die APIs Topics und Protected Audience der Privacy Sandbox, als Alternative zu Drittanbieter-Cookies präsentiert, wurden eingestellt. Bauen Sie Ihren Plan nicht darauf: Setzen Sie auf das, was Sie selbst kontrollieren.
Der Schweizer Kontext: eine Chance
In der Schweiz ist die Datenschutzkultur stark. Das revidierte DSG gilt seit dem 1. September 2023, und Art. 45c FMG verlangt Information über Cookies und ein Recht, sie abzulehnen. Zudem verlangt Google seit dem 31. Juli 2024 eine Einwilligung für personalisierte Werbung bei Schweizer Besuchern.
Dieser Rahmen führt zu saubereren und robusteren Praktiken. Agenturen, die ihren Kunden sagen «Wir haben Ihre First-Party-Messung so aufgebaut, dass sie verlässlich und konform bleibt», gewinnen an Glaubwürdigkeit. Den vollständigen Rahmen erklärt unser Leitfaden zu DSG und DSGVO.
Tipp von A-Track
Warten Sie nicht auf die nächste Chrome-Episode. Safari macht bereits fast die Hälfte der mobilen Nutzung in der Schweiz aus (StatCounter, August 2026): Dort verlieren Ihre Kunden heute am meisten Signal. Prüfen Sie als Erstes die tatsächliche Laufzeit Ihrer Mess-Cookies auf dem iPhone.
Fazit: Ihre First-Party-Roadmap
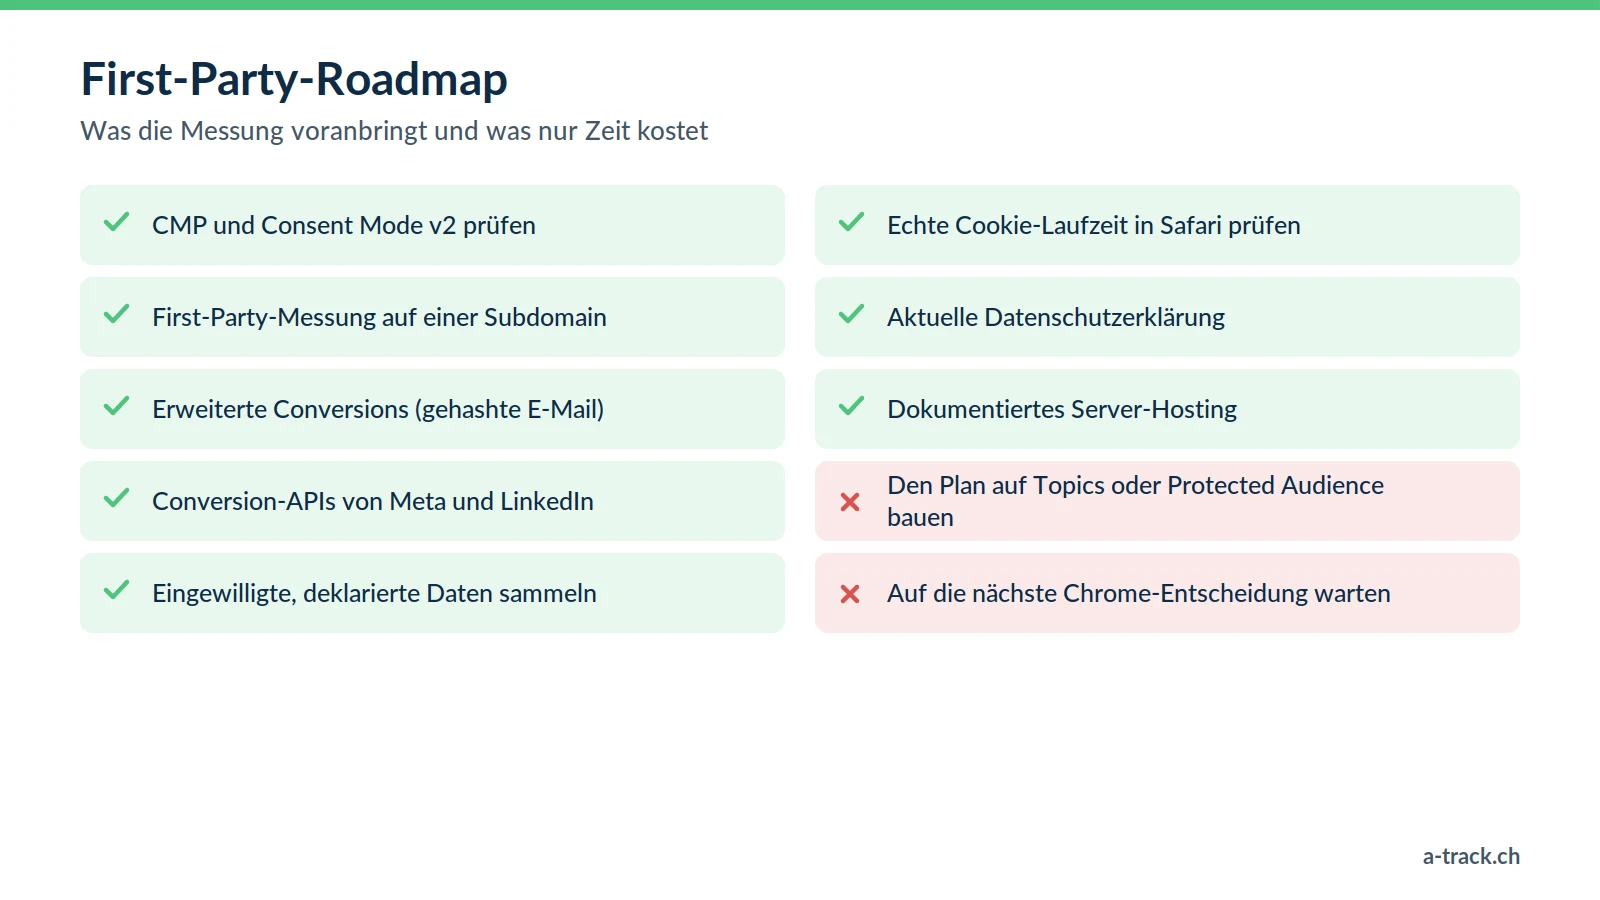
Prüfen Sie CMP und Consent Mode v2: Ohne gültiges Einwilligungssignal nützt der Rest nichts.
Stellen Sie die Messung auf First-Party (Server-Side) um, auf einer Subdomain der Website.
Binden Sie erweiterte Conversions und Conversion-APIs an (siehe unseren Leitfaden zur Facebook CAPI).
Bauen Sie die Sammlung eingewilligter, deklarierter Daten aus und verfolgen Sie die Ergebnisse in Ihrer Strategie zur Performance-Messung.
Hält Ihre First-Party-Messung auf dem iPhone stand?
A-Track prüft die tatsächliche Laufzeit Ihrer Mess-Cookies und richtet dann CMP, Server-Side auf Ihrer Subdomain, erweiterte Conversions und Conversion-APIs ein.
Ausgangspunkt: ein kostenloses Tracking- und Compliance-Audit, Ergebnis in 48 Stunden.