
Table des matières
Vos campagnes TikTok génèrent des visites, le stock baisse, mais le gestionnaire de publicités affiche peu de ventes ? Beaucoup d'annonceurs coupent alors des campagnes trop tôt. Le problème vient souvent de la mesure : un Pixel exécuté dans un navigateur intégré à l'application, sur mobile, perd une partie des signaux. Voici comment nous déployons la TikTok Events API en server-side avec Google Tag Manager et Stape, sans jamais passer outre le choix du visiteur.
En bref
La TikTok Events API envoie vos conversions depuis un serveur. TikTok recommande de l'utiliser avec le Pixel.
Un event_id commun évite les doublons : TikTok garde le premier événement reçu dans une fenêtre de 48 heures.
Le paramètre ttclid et les données client hachées en SHA-256 améliorent l'attribution.
Sans consentement, rien ne part vers TikTok. Et les transferts de données vers la Chine appellent une vigilance particulière.
Pourquoi le Pixel TikTok seul ne suffit plus
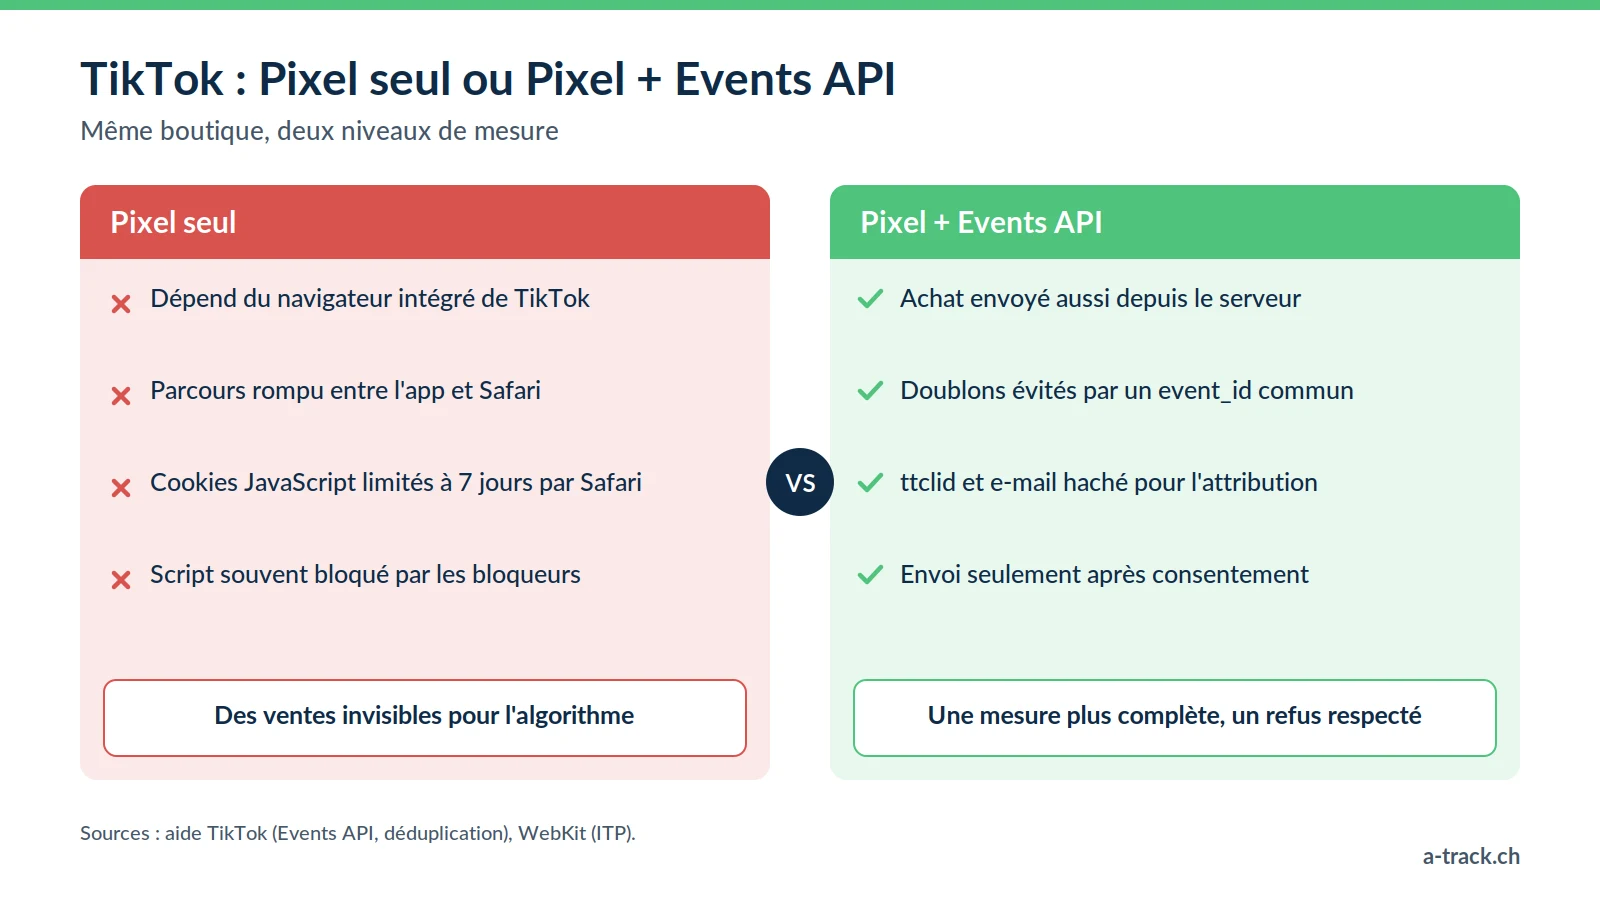
TikTok est avant tout consommé sur mobile. Pour comprendre les pertes de signal, il faut regarder où s'ouvre votre site.
Le piège du navigateur intégré et d'iOS
Quand un utilisateur clique sur votre annonce, votre site s'ouvre généralement dans l'application TikTok, via son navigateur intégré (in-app), et non dans Safari ou Chrome.
App Tracking Transparency (iOS 14.5, avril 2021) : sur iPhone, les applications doivent demander l'autorisation de suivre l'utilisateur entre apps. Chaque refus réduit les signaux disponibles pour l'attribution.
La rupture du parcours : l'utilisateur ajoute au panier dans le navigateur de TikTok, ferme l'app, puis revient plus tard via Safari pour payer. Les cookies ne sont pas partagés entre ces deux navigateurs : le Pixel ne relie pas les deux sessions.
Les restrictions des navigateurs : Safari limite à 7 jours les cookies posés en JavaScript (24 h dans certains cas de tracking par lien), et selon GWI (T2 2025), 30,9 % des internautes suisses utilisent un bloqueur de publicité.
L'impact sur l'algorithme de TikTok Ads
L'algorithme de TikTok a besoin de conversions pour apprendre. Quand une partie des ventes lui échappe :
vos groupes d'annonces restent plus longtemps en phase d'apprentissage ;
le CPA affiché paraît plus élevé que la réalité, et vous risquez de couper des annonces rentables ;
vos audiences de reciblage et vos audiences similaires se construisent sur une base incomplète.
La solution : TikTok Events API en server-side avec Stape
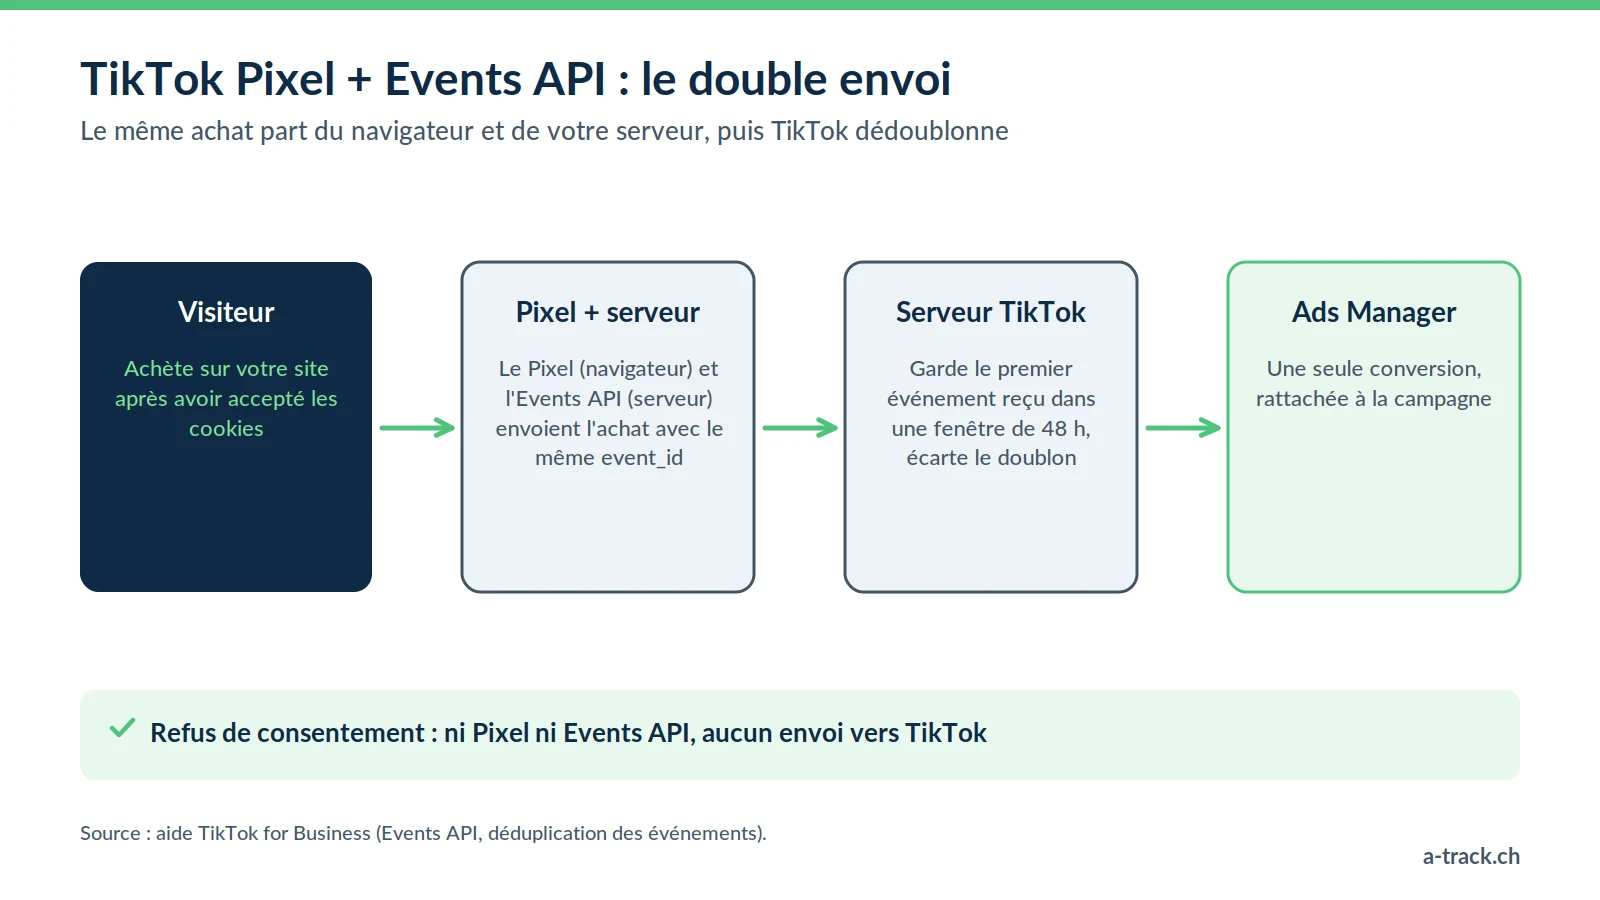
TikTok décrit l'Events API comme une interface sécurisée de serveur à serveur, qui permet de partager directement les actions des clients sur votre site (aide TikTok). Le principe est le même que pour la Meta CAPI en server-side : votre serveur transmet l'information, en complément du navigateur.
Comment A-Track orchestre la donnée
Nous installons un conteneur Google Tag Manager server-side (sGTM) hébergé chez Stape, avec un serveur en Europe. Il devient votre point central :
Le navigateur envoie les actions (ViewContent, AddToCart, CompletePayment) vers votre sous-domaine, qui pointe vers le conteneur serveur.
Le conteneur vérifie le consentement, nettoie la donnée et la met au format attendu par TikTok.
Il l'envoie à l'Events API par une requête HTTPS, avec les seuls paramètres nécessaires.
Pixel + Events API : la déduplication
Pour les sites web, TikTok recommande d'associer l'Events API au Pixel existant. Pour ne pas compter deux fois un achat, nous générons un event_id unique, transmis au Pixel et au serveur avec le même nom d'événement. Selon la documentation TikTok sur la déduplication, les événements identiques reçus dans une fenêtre de 48 heures sont dédupliqués : TikTok conserve le premier événement reçu et l'enrichit avec les informations du second.
La mise en place selon votre CMS
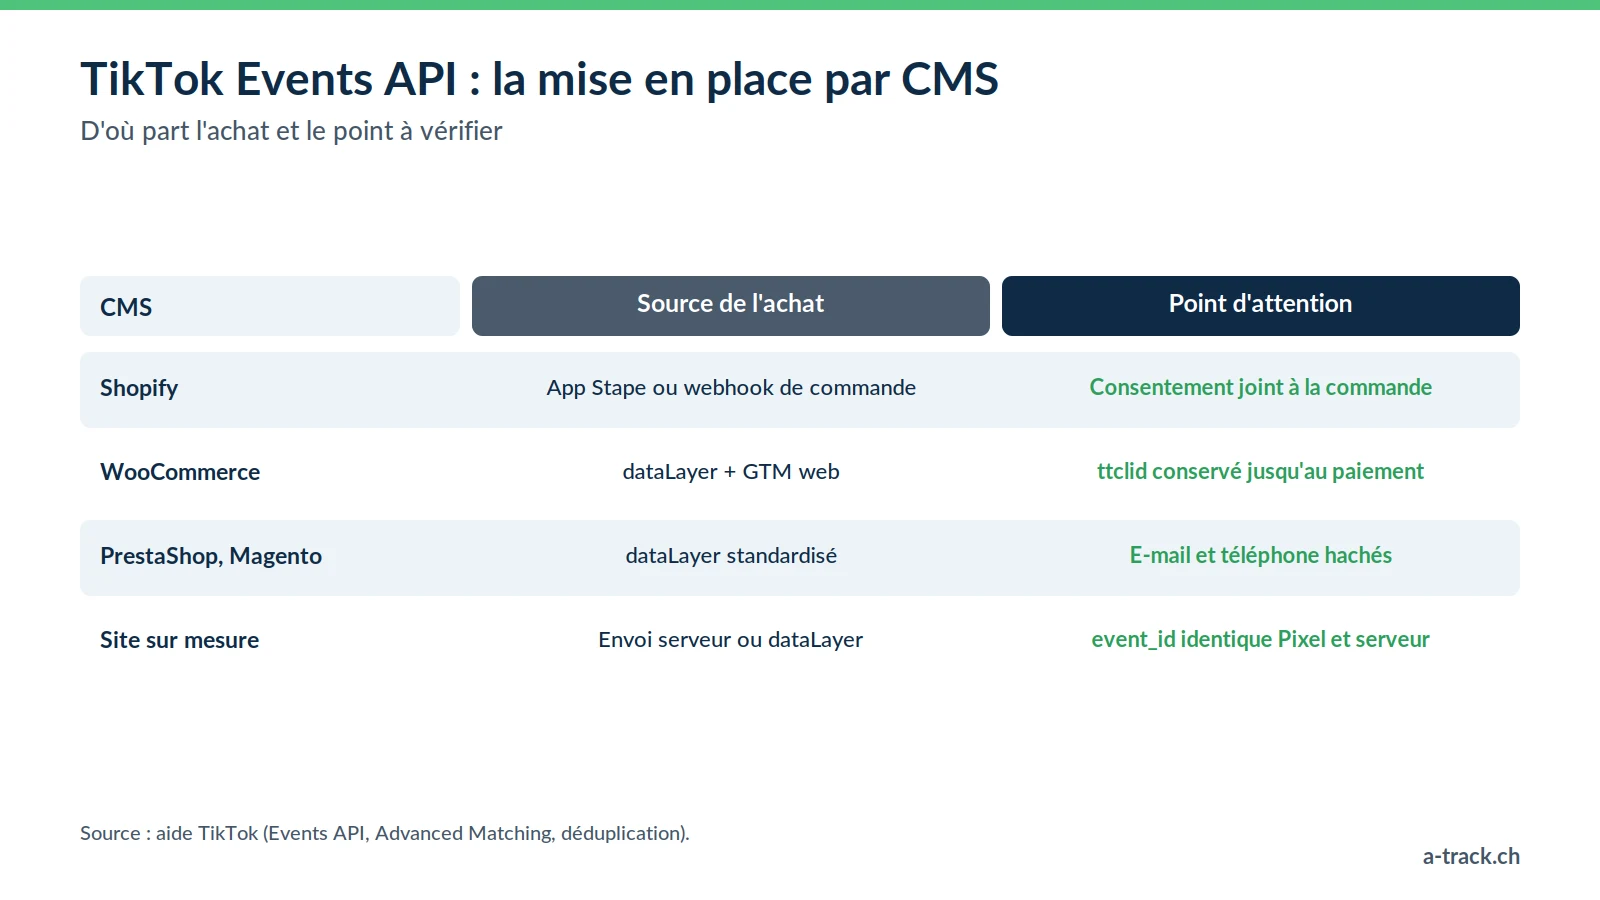
L'Events API exige des données structurées et des informations client hachées. Voici comment nous l'intégrons sur les principales plateformes.
1. Shopify
Shopify est très utilisé par les marques présentes sur TikTok. L'application TikTok native reste toutefois peu paramétrable.
Nous utilisons l'application Stape pour Shopify ou les webhooks de commande : dès qu'une commande est validée dans le back-office, l'achat est transmis au conteneur serveur, même si l'utilisateur ferme l'application pendant le paiement.
Condition : l'état du consentement doit accompagner la commande, pour que le serveur sache s'il peut l'envoyer à TikTok.
2. WooCommerce et WordPress
Nous structurons le flux e-commerce dans le dataLayer (plugin Stape ou GTM4WP).
Le GTM web capture le paramètre
ttclid, l'identifiant de clic que TikTok ajoute aux URL de vos annonces, et le transmet au serveur.Le conteneur serveur convertit l'événement e-commerce au format de l'API TikTok, avec la valeur et la devise (CHF).
3. PrestaShop, Magento et sites sur mesure
Pour les architectures plus complexes, nous travaillons avec vos développeurs. Objectif : exposer proprement l'e-mail et le téléphone saisis au checkout, puis les hacher avant l'envoi à TikTok. C'est le cœur d'une gouvernance data maîtrisée.
Les leviers Stape que nous activons pour TikTok
La correspondance avancée (Advanced Matching)
Pour rattacher une vente serveur à la personne qui a vu votre annonce, TikTok utilise des clés de correspondance : e-mail, téléphone, identifiant externe, ttclid, adresse IP et user agent. Selon l'aide TikTok sur l'Advanced Matching, l'e-mail et le téléphone sont hachés en SHA-256 avant d'atteindre TikTok. Hacher n'est pas chiffrer : la donnée reste personnelle et pseudonymisée. Mieux ces clés sont renseignées, plus TikTok peut attribuer des ventes qui apparaissaient jusque-là en direct ou en organique.
Le sous-domaine personnalisé
Avec un sous-domaine du type data.votre-marque.ch, les requêtes vers le conteneur serveur restent first-party. La collecte devient plus résiliente aux restrictions techniques, et les cookies posés par votre serveur peuvent échapper à la limite de 7 jours des cookies JavaScript, à condition que le serveur partage l'adresse IP du site (WebKit, 2023). Vous gardez ainsi la trace des parcours plus longs, du clic le lundi à l'achat la semaine suivante. Un sous-domaine ne rend jamais légitime un envoi refusé par le visiteur.
TikTok et la LPD : consentement et transferts
Depuis le 1er septembre 2023, la LPD révisée exige transparence et proportionnalité ; dans l'UE, le RGPD et la directive ePrivacy imposent le consentement préalable pour le suivi publicitaire. TikTok appelle une vigilance particulière : en mai 2025, l'autorité irlandaise de protection des données a infligé à TikTok une amende de 530 millions d'euros pour des transferts de données d'utilisateurs européens vers la Chine (DPC, 2025).
Le server-side ne vous rend pas conforme à lui seul, mais il vous donne le contrôle de ce qui sort :
Le consentement appliqué côté serveur : la balise TikTok du conteneur ne s'exécute qu'avec l'accord marketing du visiteur. En cas de refus, aucun événement ne part vers TikTok, ni personnel ni « anonymisé ».
La minimisation : même avec accord, le conteneur n'envoie que les paramètres utiles et retire les données personnelles des URL.
La transparence : mentionnez TikTok, la transmission serveur et les pays de destination dans votre politique de confidentialité.
Conseil A-Track
Testez depuis le navigateur intégré de TikTok, pas seulement sur ordinateur : ouvrez votre annonce en aperçu sur un iPhone, refusez les cookies et vérifiez dans l'aperçu du conteneur serveur que rien ne part. Puis acceptez et contrôlez que l'achat de test n'apparaît qu'une fois.
Ce que vous pouvez mesurer après la mise en place
Nous ne promettons pas un pourcentage de conversions « récupérées » : il dépend de votre audience, de votre taux de consentement et de votre CMS. Nous comparons deux à quatre semaines avant et après le déploiement :
L'écart entre back-office et TikTok Ads Manager sur les achats.
La qualité de correspondance affichée dans le gestionnaire d'événements TikTok.
La phase d'apprentissage : avec des conversions plus complètes, les groupes d'annonces atteignent plus vite le volume nécessaire.
L'évolutivité : une fois le conteneur en place, ajouter Meta, Google Ads ou GA4 demande peu d'effort supplémentaire.
Conclusion : par où commencer
Comparez les ventes du back-office et celles attribuées par TikTok sur 30 jours.
Déployez l'Events API avec event_id partagé, ttclid conservé et correspondance avancée.
Appliquez le consentement côté serveur et documentez les transferts dans votre politique de confidentialité.
Combien de ventes votre compte TikTok Ads ne voit-il pas ?
A-Track compare vos commandes aux achats attribués par TikTok, teste le parcours depuis le navigateur intégré et vérifie event_id, ttclid et consentement côté serveur.
Recevez un audit tracking et conformité offert, restitué en 48 h.