
Inhaltsverzeichnis
Ihre TikTok-Kampagnen bringen Besuche, das Lager leert sich, doch der Werbeanzeigenmanager zeigt kaum Verkäufe? Viele Werbetreibende stoppen dann Kampagnen zu früh. Das Problem liegt oft in der Messung: Ein Pixel, das auf dem Smartphone im integrierten Browser einer App läuft, verliert einen Teil seiner Signale. So setzen wir die TikTok Events API serverseitig mit Google Tag Manager und Stape um, ohne je die Wahl des Besuchers zu übergehen.
Kurz gesagt
Die TikTok Events API sendet Ihre Conversions von einem Server. TikTok empfiehlt, sie zusammen mit dem Pixel zu nutzen.
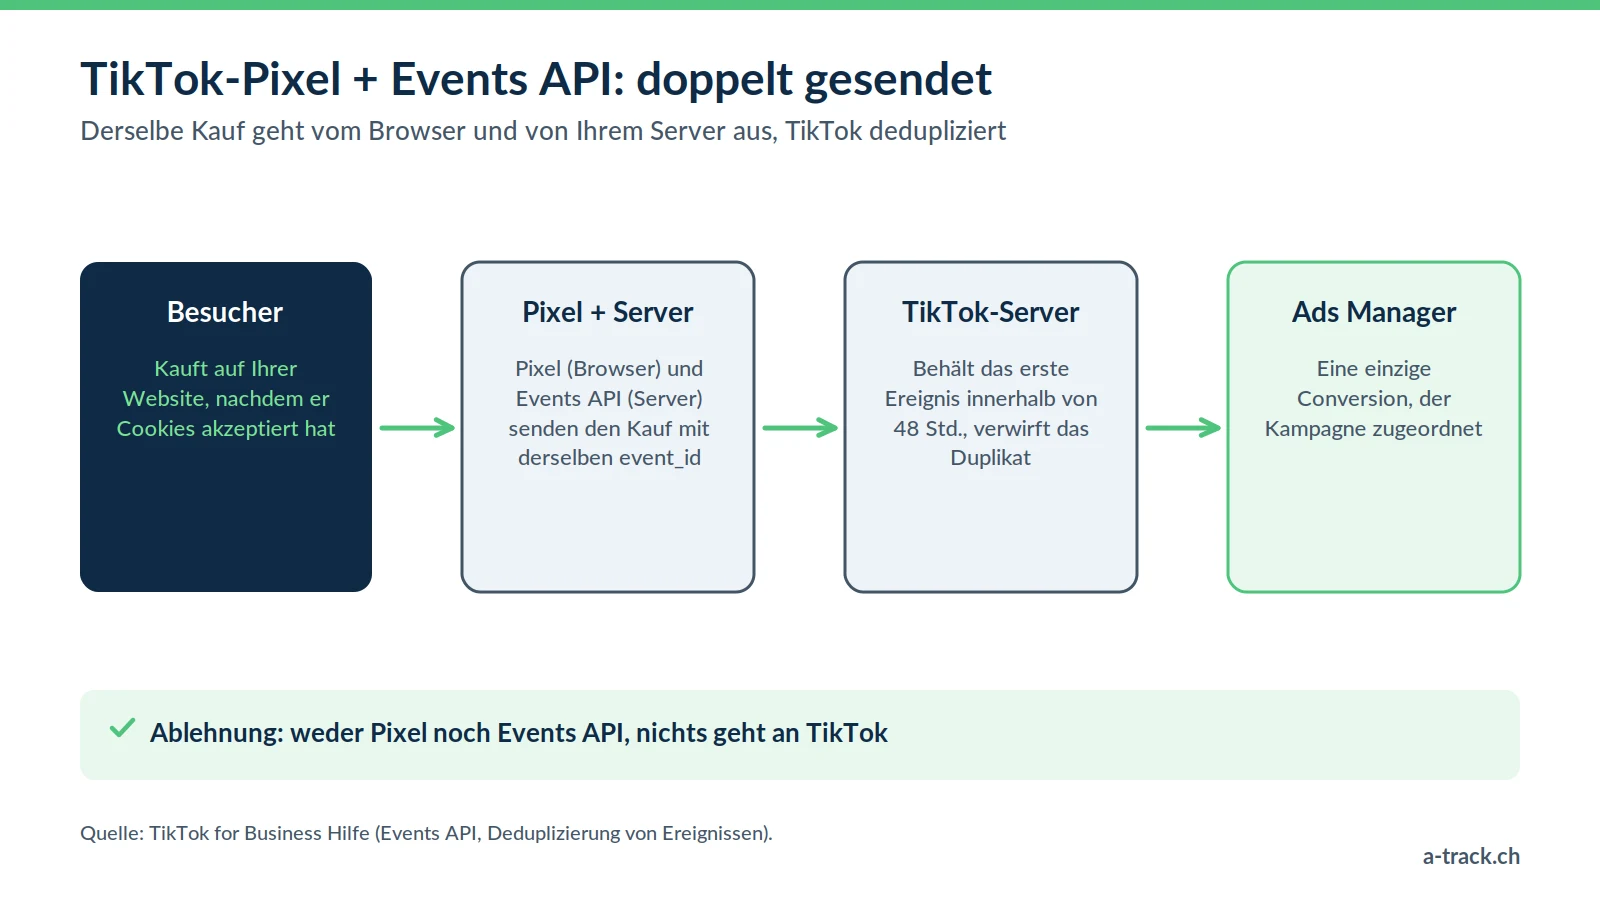
Eine gemeinsame event_id verhindert Duplikate: TikTok behält innerhalb von 48 Stunden das zuerst empfangene Ereignis.
Der Parameter ttclid und mit SHA-256 gehashte Kundendaten verbessern die Attribution.
Ohne Einwilligung geht nichts an TikTok. Und Datenübermittlungen nach China verlangen besondere Sorgfalt.
Warum das TikTok-Pixel allein nicht mehr reicht
TikTok wird vor allem mobil genutzt. Wer den Signalverlust verstehen will, muss schauen, wo sich Ihre Website öffnet.
Die Falle von In-App-Browser und iOS
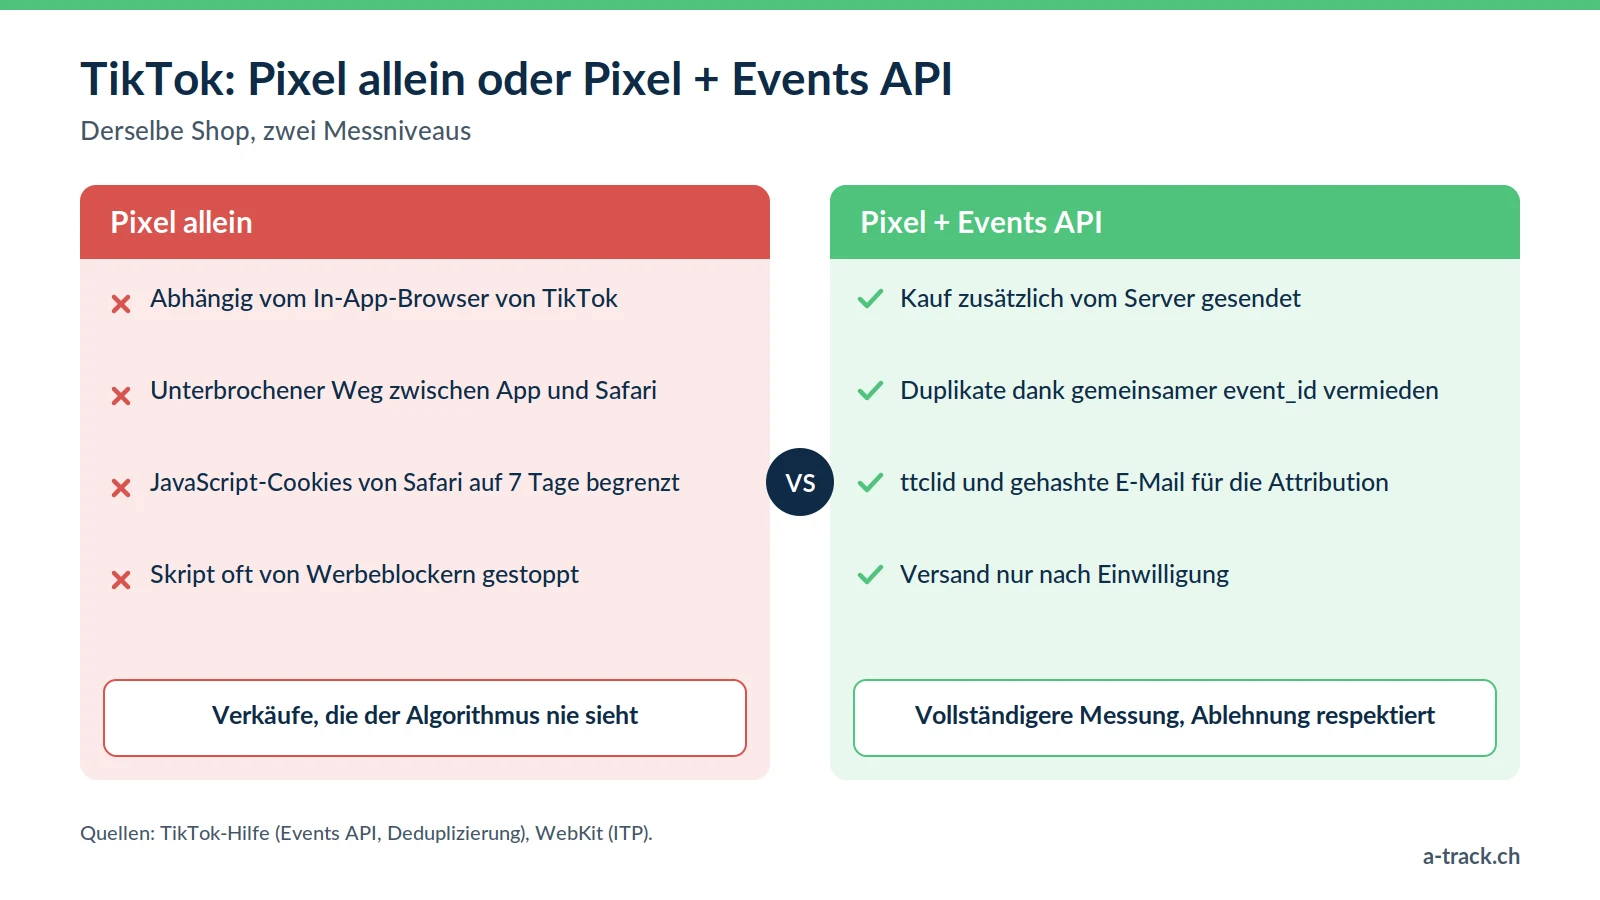
Tippt ein Nutzer auf Ihre Anzeige, öffnet sich Ihre Website meist innerhalb der TikTok-App, im integrierten In-App-Browser, und nicht in Safari oder Chrome.
App Tracking Transparency (iOS 14.5, April 2021): Auf dem iPhone müssen Apps um Erlaubnis fragen, bevor sie Nutzer App-übergreifend verfolgen. Jede Ablehnung verringert die Signale für die Attribution.
Ein unterbrochener Weg: Der Nutzer legt im TikTok-Browser etwas in den Warenkorb, schliesst die App und kehrt später über Safari zurück, um zu bezahlen. Die beiden Browser teilen keine Cookies, also kann das Pixel die zwei Sitzungen nicht verbinden.
Browser-Einschränkungen: Safari begrenzt per JavaScript gesetzte Cookies auf 7 Tage (in manchen Fällen von Link-Tracking auf 24 Stunden), und laut GWI (Q2 2025) nutzen 30,9 % der Schweizer Internetnutzer einen Werbeblocker.
Die Folgen für den TikTok-Algorithmus
Der Algorithmus von TikTok braucht Conversions, um zu lernen. Entgeht ihm ein Teil der Verkäufe:
bleiben Ihre Anzeigengruppen länger in der Lernphase;
wirkt der ausgewiesene CPA höher als in Wirklichkeit, und Sie stoppen womöglich rentable Anzeigen;
entstehen Retargeting- und Lookalike-Zielgruppen auf unvollständiger Basis.
Die Lösung: TikTok Events API serverseitig mit Stape
TikTok beschreibt die Events API als sichere Server-zu-Server-Schnittstelle, über die Werbetreibende die Aktionen ihrer Kunden auf der Website direkt teilen (TikTok-Hilfe). Das Prinzip entspricht der serverseitigen Meta CAPI: Ihr Server übermittelt die Information, ergänzend zum Browser.
Wie A-Track die Daten steuert
Wir richten einen serverseitigen Google-Tag-Manager-Container (sGTM) ein, gehostet bei Stape, mit Server in Europa. Er wird zu Ihrem zentralen Knotenpunkt:
Der Browser sendet die Aktionen (ViewContent, AddToCart, CompletePayment) an Ihre Subdomain, die auf den Server-Container zeigt.
Der Container prüft die Einwilligung, bereinigt die Daten und bringt sie in das von TikTok verlangte Format.
Er sendet sie per HTTPS an die Events API, nur mit den nötigen Parametern.
Pixel + Events API: die Deduplizierung
Für Websites empfiehlt TikTok, die Events API mit dem bestehenden Pixel zu kombinieren. Damit ein Kauf nicht doppelt zählt, erzeugen wir eine eindeutige event_id, die mit demselben Ereignisnamen an Pixel und Server geht. Laut der TikTok-Dokumentation zur Deduplizierung werden identische Ereignisse innerhalb von 48 Stunden dedupliziert: TikTok behält das zuerst empfangene Ereignis und ergänzt es mit den Informationen des zweiten.
Die Einrichtung je nach CMS
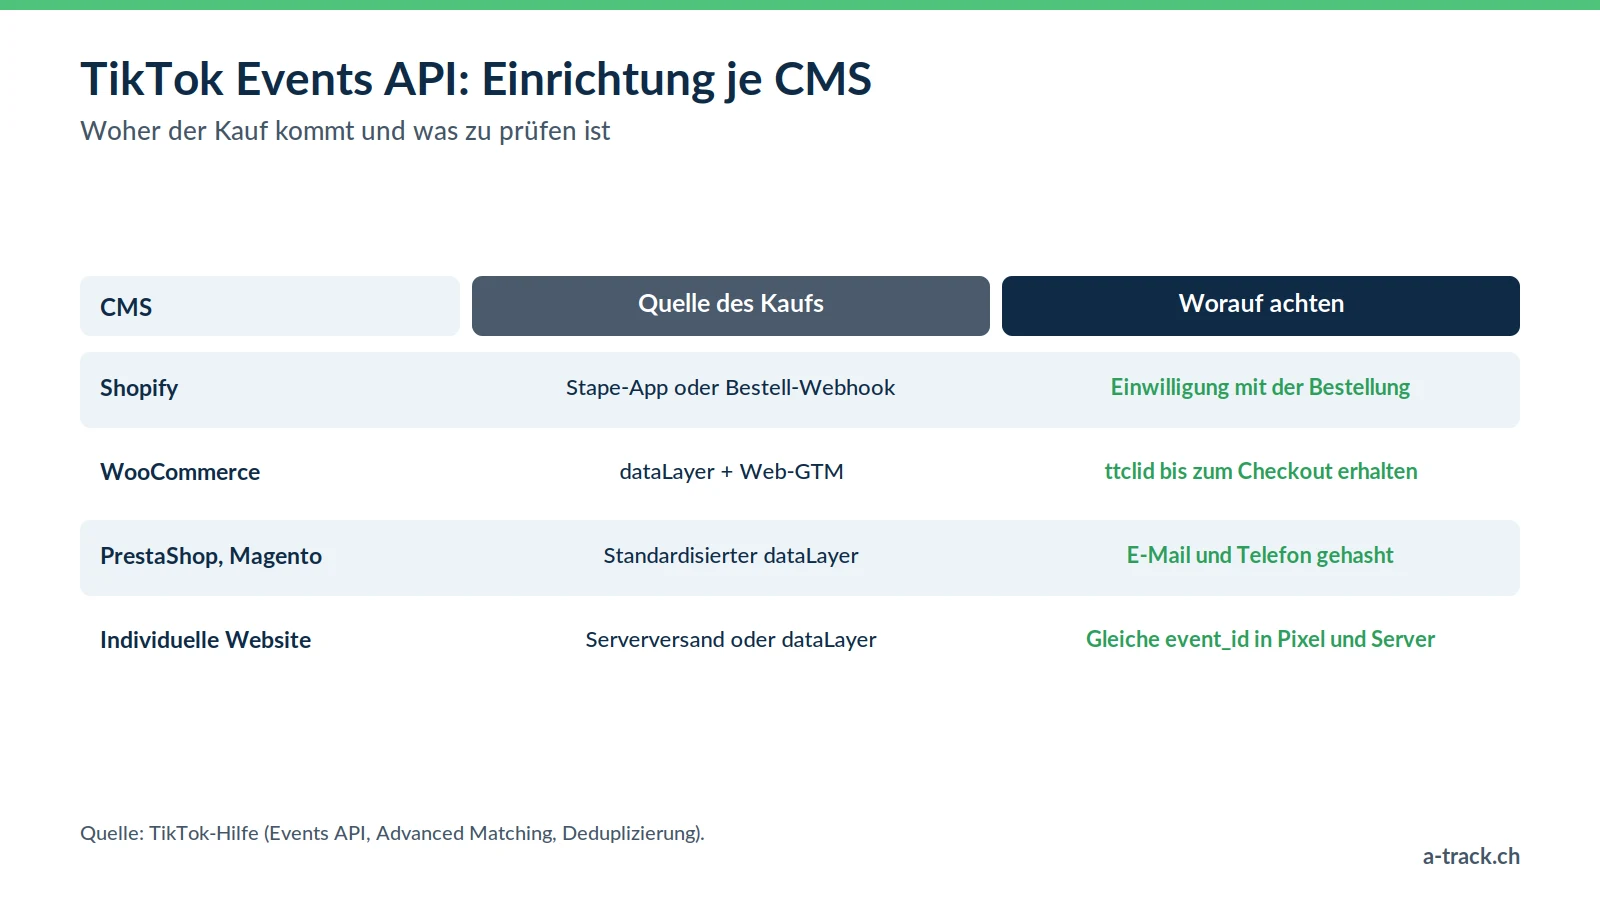
Die Events API verlangt strukturierte Daten und gehashte Kundeninformationen. So integrieren wir sie auf den wichtigsten Plattformen.
1. Shopify
Shopify ist bei Marken, die auf TikTok aktiv sind, weit verbreitet. Die native TikTok-App bietet jedoch wenig Kontrolle.
Wir nutzen die Stape-App für Shopify oder Bestell-Webhooks: Sobald eine Bestellung im Backoffice bestätigt ist, geht der Kauf an den Server-Container, auch wenn der Nutzer die App während der Zahlung schliesst.
Voraussetzung: Der Einwilligungsstatus muss die Bestellung begleiten, damit der Server weiss, ob er sie an TikTok senden darf.
2. WooCommerce und WordPress
Wir strukturieren den E-Commerce-Datenfluss im dataLayer (Stape-Plugin oder GTM4WP).
Der Web-GTM erfasst den Parameter
ttclid, die Klick-ID, die TikTok an Ihre Anzeigen-URLs anhängt, und gibt ihn an den Server weiter.Der Server-Container wandelt das E-Commerce-Ereignis in das Format der TikTok-API um, mit Wert und Währung (CHF).
3. PrestaShop, Magento und individuelle Websites
Bei komplexeren Architekturen arbeiten wir mit Ihren Entwicklern zusammen. Ziel: E-Mail und Telefon aus dem Checkout sauber bereitstellen und vor dem Versand an TikTok hashen. Das ist der Kern einer kontrollierten Daten-Governance.
Die Stape-Hebel, die wir für TikTok nutzen
Advanced Matching
Um einen serverseitigen Verkauf der Person zuzuordnen, die Ihre Anzeige gesehen hat, nutzt TikTok Abgleichsschlüssel: E-Mail, Telefon, externe ID, ttclid, IP-Adresse und User Agent. Laut der TikTok-Hilfe zu Advanced Matching werden E-Mail und Telefon vor dem Eintreffen bei TikTok mit SHA-256 gehasht. Hashen ist nicht Verschlüsseln: Es bleiben pseudonymisierte Personendaten. Je vollständiger diese Schlüssel, desto eher kann TikTok Verkäufe zuordnen, die bisher als direkt oder organisch erschienen.
Die eigene Subdomain
Mit einer Subdomain wie data.ihre-marke.ch bleiben die Anfragen an den Server-Container First-Party. Die Erfassung wird widerstandsfähiger gegen technische Einschränkungen, und von Ihrem Server gesetzte Cookies können der 7-Tage-Grenze für JavaScript-Cookies entgehen, sofern der Server die IP-Adresse der Website teilt (WebKit, 2023). So behalten Sie auch längere Wege im Blick, vom Klick am Montag bis zum Kauf in der Folgewoche. Eine Subdomain macht einen abgelehnten Versand nie zulässig.
TikTok und das DSG: Einwilligung und Übermittlungen
Seit dem 1. September 2023 verlangt das revidierte DSG Transparenz und Verhältnismässigkeit; in der EU schreiben die DSGVO und die ePrivacy-Richtlinie eine vorgängige Einwilligung für Werbetracking vor. Bei TikTok ist besondere Sorgfalt geboten: Im Mai 2025 verhängte die irische Datenschutzbehörde gegen TikTok eine Busse von 530 Millionen Euro wegen Übermittlungen von Daten europäischer Nutzer nach China (DPC, 2025).
Server-Side macht Sie nicht allein konform, gibt Ihnen aber die Kontrolle darüber, was hinausgeht:
Einwilligung auf dem Server durchgesetzt: Das TikTok-Tag im Container löst nur mit Marketing-Einwilligung aus. Bei Ablehnung geht kein Ereignis an TikTok, weder personenbezogen noch «anonymisiert».
Datenminimierung: Auch mit Einwilligung sendet der Container nur nützliche Parameter und entfernt Personendaten aus URLs.
Transparenz: Nennen Sie TikTok, die serverseitige Übermittlung und die Zielländer in Ihrer Datenschutzerklärung.
Tipp von A-Track
Testen Sie im In-App-Browser von TikTok, nicht nur am Desktop: Öffnen Sie die Anzeigenvorschau auf einem iPhone, lehnen Sie die Cookies ab und prüfen Sie in der Vorschau des Server-Containers, dass nichts gesendet wird. Stimmen Sie dann zu und kontrollieren Sie, dass der Testkauf nur einmal erscheint.
Was Sie nach dem Go-live messen können
Wir versprechen keinen Prozentsatz «zurückgewonnener» Conversions: Er hängt von Ihrem Publikum, Ihrer Einwilligungsrate und Ihrem CMS ab. Wir vergleichen jeweils zwei bis vier Wochen vor und nach der Einführung:
Die Lücke zwischen Backoffice und TikTok Ads Manager bei den Käufen.
Die Abgleichsqualität im Ereignismanager von TikTok.
Die Lernphase: Mit vollständigeren Conversions erreichen Anzeigengruppen das nötige Volumen schneller.
Die Skalierbarkeit: Steht der Container, lassen sich Meta, Google Ads oder GA4 mit wenig Zusatzaufwand ergänzen.
Fazit: wo Sie anfangen
Vergleichen Sie die Verkäufe im Backoffice mit den von TikTok zugeordneten über 30 Tage.
Setzen Sie die Events API mit gemeinsamer event_id, erhaltener ttclid und Advanced Matching um.
Setzen Sie die Einwilligung serverseitig durch und dokumentieren Sie Übermittlungen in Ihrer Datenschutzerklärung.
Wie viele Verkäufe entgehen Ihrem TikTok-Ads-Konto?
A-Track vergleicht Ihre Bestellungen mit den Käufen in TikTok, testet den Weg im In-App-Browser und prüft event_id, ttclid und Einwilligung auf dem Server.
Sie erhalten ein kostenloses Tracking- und Compliance-Audit innert 48 Stunden.