Table des matières
Depuis le 8 octobre 2026, Google modifie la mécanique interne de Google Tag Manager. Votre conteneur peut désormais envoyer les données directement aux produits de mesure de Google, sans charger un fichier gtag.js séparé, et vos comptes Google Analytics, Google Ads ou Floodlight se rattachent au conteneur comme des destinations. Rien ne bascule automatiquement, mais deux évolutions peuvent déjà modifier le comportement de vos balises sans que vous ayez rien touché : la standardisation des commandes gtag('config') et l'arrivée d'événements gtag.config dans le dataLayer.
L'essentiel
Le 12 octobre 2026, Google a annoncé que les conteneurs Tag Manager peuvent envoyer les données directement aux produits de mesure Google, sans charger gtag.js en plus.
Le 8 octobre 2026, Google a standardisé le comportement de gtag('config') : tout conteneur gtm.js s'initialise au chargement, et les commandes de configuration apparaissent dans le dataLayer comme des événements gtag.config.
Conséquence immédiate : une balise posée sur un déclencheur d'événement personnalisé avec expression régulière large peut se déclencher toute seule.
L'optimisation du conteneur n'est pas automatique. Google écrit explicitement qu'aucun changement n'est appliqué sans votre accord.
Point de gouvernance à ne pas rater : chaque destination rattachée obtient par défaut un accès en lecture à votre conteneur, et ces permissions ne sont pas versionnées.
Le tracking server-side n'est pas remplacé. Le changement concerne le chargement côté navigateur.
Qu'est-ce qui a changé dans Google Tag Manager en octobre 2026 ?
Trois annonces se succèdent, et il faut les distinguer parce qu'elles n'ont pas les mêmes conséquences pratiques.
La première date du 20 août 2026. Google y décrit une refonte de l'interface (page Vue d'ensemble simplifiée, nouvel onglet Paramètres, onglet Avancé qui regroupe déclencheurs, variables, modèles et dossiers) et, surtout, le rapprochement entre la balise Google et Tag Manager. Les installations qui n'utilisaient que la balise Google deviennent des conteneurs Tag Manager complets, avec interface, débogage et historique de versions. Google précise que cette montée de version ne change pas le comportement en page des balises Google.
La deuxième date du 8 octobre 2026. C'est la plus délicate : elle touche le code présent sur vos pages. Google standardise la façon dont les snippets s'initialisent. Selon les notes de version de Tag Manager, tous les snippets de conteneur gtm.js s'initialisent désormais au chargement du conteneur, quelles que soient les commandes gtag('config') présentes sur la page. Et ces commandes de configuration se retrouvent dans le dataLayer sous forme d'événements gtag.config.
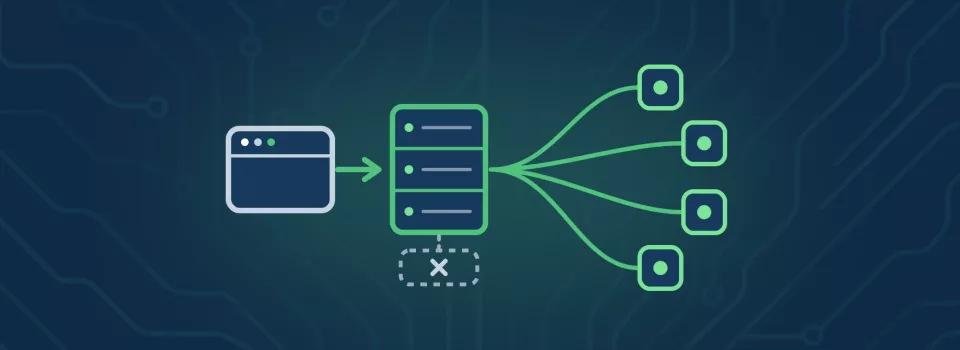
La troisième date du 12 octobre 2026. Google ouvre l'optimisation du conteneur : les conteneurs peuvent envoyer les données directement aux produits de mesure Google au lieu de charger un script gtag.js séparé. L'objectif annoncé est triple : performance du site, qualité de la collecte, et gestion des paramètres en un seul endroit.
Pour une PME suisse qui a un site WordPress, un GTM posé par une agence il y a trois ans et une bannière de consentement ajoutée ensuite, la deuxième annonce est celle qui peut faire du bruit cette semaine. La troisième est un chantier à planifier.
Qu'est-ce qu'une destination Google, et en quoi diffère-t-elle d'une balise ?
Le vocabulaire compte, parce que le mot « balise » sert déjà à trop de choses. Dans la documentation de Google, une destination est un compte de produit de mesure Google qui partage la configuration d'une balise Google et reçoit ses données. Quatre types sont pris en charge : un flux de données web Google Analytics 4, un compte Google Ads, une configuration Floodlight utilisée dans Campaign Manager 360 et Display & Video 360, et une source de conversion Merchant Center.
Avant, votre conteneur GTM chargeait une balise Google, qui chargeait à son tour le fichier gtag.js, qui parlait ensuite à chacun de ces comptes. Deux étages de chargement, deux endroits où régler des paramètres, et un diagnostic difficile quand quelque chose manquait. Après optimisation, le conteneur porte lui-même les instructions et les réglages de ses destinations, et parle directement aux produits Google.
Simo Ahava, auteur du blog de référence sur Google Tag Manager, a documenté la nouveauté le 13 octobre 2026 et résume le changement de modèle : le conteneur acquiert les capacités d'une balise Google, les destinations ne sont plus chargées comme des ressources gtag.js séparées, et de nouveaux types de balises de destination (Google Analytics, Google Ads, Google Floodlight) remplacent l'ancien type « balise Google ». Il signale aussi que le Lien de conversion (Conversion Linker) passe au statut d'héritage.
Le schéma de cette section compare les deux chaînes de chargement :
Modèle historique : page web, puis conteneur gtm.js, puis balise Google, puis fichier gtag.js chargé en plus, puis les comptes Analytics, Ads et Floodlight.
Modèle optimisé : page web, puis conteneur gtm.js qui porte les réglages des destinations, puis envoi direct aux comptes Analytics, Ads, Floodlight et Merchant Center.
Ce que l'on gagne : une requête de script en moins, un seul endroit pour les paramètres partagés, et un lien explicite entre chaque destination et les balises qui l'alimentent.
Ce que l'on doit surveiller : les réglages qui étaient dupliqués entre plusieurs balises Google doivent être arbitrés, et les permissions d'accès changent.
Pourquoi vos déclencheurs d'événements personnalisés peuvent partir tout seuls ?
C'est le point technique à vérifier en priorité, et il n'a rien d'hypothétique. Google l'écrit dans ses notes de version du 8 octobre 2026 : les commandes de configuration apparaissent maintenant dans le dataLayer comme des événements gtag.config, ce qui peut faire se déclencher des balises posées sur des déclencheurs d'événements personnalisés avec caractère générique.
Traduisons. Beaucoup de conteneurs contiennent un déclencheur d'événement personnalisé dont le nom d'événement est une expression régulière volontairement large. Le cas classique en agence : un déclencheur « tous les événements e-commerce » configuré avec une correspondance par expression régulière sur un motif du type .* ou view|add|purchase, parce que c'était plus rapide que de lister les événements un par un. La documentation de Google rappelle que l'option « utiliser la correspondance regex » permet à ce champ de traiter des expressions régulières, et qu'un déclencheur réglé sur tous les événements personnalisés réagit à tout événement qui satisfait la condition de nom.
Un événement gtag.config qui arrive dans le dataLayer satisfait un motif large. La balise part. Selon ce qu'elle fait, les conséquences vont du bruit statistique à la facture : une conversion Google Ads envoyée au chargement de chaque page, un événement GA4 qui gonfle un taux d'engagement, un pixel publicitaire qui se déclenche avant le choix du visiteur et met votre conformité en défaut.
Le schéma de cette section décrit l'enchaînement à vérifier :
La page charge le conteneur gtm.js, qui s'initialise désormais sans attendre une commande gtag('config').
Une commande de configuration présente sur la page est repoussée dans le dataLayer sous la forme d'un événement gtag.config.
Un déclencheur d'événement personnalisé avec expression régulière large reconnaît ce nom d'événement.
La balise rattachée à ce déclencheur part, en dehors de toute action du visiteur.
Le résultat se lit dans vos rapports : conversions dupliquées, événements fantômes, ou une balise tierce qui n'aurait pas dû partir.
Le contrôle prend dix minutes par conteneur. Ouvrez l'aperçu GTM, chargez une page du site, et regardez la liste des événements du panneau de gauche. Si un événement gtag.config apparaît, listez toutes les balises qui se sont déclenchées dessus. Pour chaque déclencheur d'événement personnalisé qui utilise une expression régulière, remplacez le motif permissif par la liste explicite de vos noms d'événements, ou ajoutez une condition d'exclusion sur gtag.config.
Le cas particulier des sites qui mélangent gtm.js et gtag('config')
Il existe une configuration plus fragile encore, et elle est répandue chez les PME qui ont changé de prestataire en cours de route : un identifiant de balise Google qui ne commence pas par GTM (donc un identifiant G-, AW- ou DC-) chargé par le chemin du snippet gtm.js, avec des appels gtag('config') ajoutés à côté. Google qualifie cette installation d'implémentation non prise en charge et prévient que les sites concernés peuvent connaître des changements inattendus du comportement de leurs balises. Les conteneurs concernés ont été avertis par courriel.
La correction dépend de votre usage :
Vous utilisez gtag('config') et rien d'autre : posez le snippet de balise Google (gtag.js) standard, qui charge googletagmanager.com/gtag/js, immédiatement après la balise d'ouverture head, sur toutes les pages. Puis retirez le snippet gtm.js et les commandes gtag('config') isolées qui lui étaient liées.
Vous utilisez GTM pour d'autres balises : gardez le snippet GTM, mais remplacez l'identifiant G-, AW- ou DC- par votre identifiant de conteneur GTM, puis déployez la balise Google et réglez ses options dans l'interface de Tag Manager.
Deux vérifications suffisent ensuite, et ce sont celles que Google recommande. Dans Tag Assistant, votre identifiant de balise doit apparaître sous les balises Google trouvées, avec un statut vert ou bleu. Dans l'onglet Réseau des outils de développement de Chrome, les requêtes doivent partir vers googletagmanager.com/gtag/js et non vers le chemin gtm.js.
Qu'est-ce que l'onglet Paramètres change pour la gouvernance de vos balises ?
C'est l'apport le plus utile du nouveau modèle pour une équipe marketing, et il est sous-estimé. Jusqu'ici, les réglages partagés entre vos balises Google (domaines de cross-domain, durée de vie des cookies, suppression de paramètres d'URL, transport server-side) étaient recopiés dans chaque balise, parfois différemment, sans que personne ne s'en aperçoive. Trois balises Google, trois configurations divergentes, et des écarts entre Analytics et Ads que l'on attribuait à l'attribution.
Les réglages partagés deviennent une ressource du conteneur, avec un historique de versions comme les balises et les déclencheurs. Les balises de destination peuvent les surcharger, mais, comme le note Simo Ahava, uniquement vers un état plus restrictif. Autrement dit, une destination peut être plus prudente que le réglage commun, pas plus permissive.
Deux réserves, et elles comptent pour un déploiement sérieux :
Les conflits de réglages ne sont pas signalés dans l'interface. Si deux balises Google ont des valeurs différentes, l'arbitrage vous revient. Google prévoit d'ailleurs un parcours distinct dans ce cas : au lieu d'un simple bouton d'ajout, un assistant vous fait choisir et confirmer les réglages à consolider.
Vos balises d'événements et vos déclencheurs sont conservés. La documentation de l'optimisation est explicite sur ce point, ce qui limite le risque du chantier. C'est la configuration des balises Google qui se déplace, pas votre plan de taggage.
Conseil A-Track
Avant de lancer l'optimisation, exportez la version courante de votre conteneur au format JSON et archivez-la. L'interface permet de revenir à une version antérieure, mais un export hors de GTM vous donne une référence lisible pour comparer les réglages avant et après, et un filet si plusieurs personnes travaillent dans le même espace de travail.
Qui obtient accès à votre conteneur après l'optimisation ?
C'est la question que personne ne pose, et c'est la plus importante pour une entreprise suisse qui travaille avec plusieurs prestataires. Google est clair : les liens entre le conteneur et les comptes de destination sont créés automatiquement, avec un accès en lecture par défaut. Concrètement, les utilisateurs du compte Google Ads de votre agence média peuvent voir votre conteneur GTM, donc votre plan de taggage, vos variables et la façon dont vous mesurez vos formulaires.
Deux précisions de la documentation d'optimisation changent la manière de procéder. D'abord, les administrateurs Tag Manager définissent le niveau d'accès de chaque destination pendant l'optimisation : c'est donc un choix à faire au moment du chantier, pas après. Ensuite, et c'est le piège, ces permissions ne sont pas versionnées : revenir à une version antérieure du conteneur ne les rétablit pas. Il faut les modifier à la main, dans la section des liens de comptes externes des paramètres d'administration du conteneur.
Pour une PME genevoise qui partage son compte Google Ads avec une agence, son GA4 avec un consultant et son Floodlight avec une régie, cela mérite dix minutes de réflexion avant de cliquer. L'exercice est aussi une occasion : la plupart des conteneurs que nous auditons contiennent des accès oubliés, accordés à un prestataire parti depuis deux ans. Notre checklist d'audit de tracking en 15 points traite ce volet de gouvernance.
Sous l'angle de la LPD, le sujet n'est pas neutre non plus. Qui accède à quoi dans votre dispositif de mesure fait partie de ce que vous devez pouvoir documenter, au même titre que vos sous-traitants et vos transferts. Un accès en lecture à un conteneur n'est pas un accès aux données personnelles, mais il révèle votre architecture de collecte, et il entre dans le périmètre de votre registre des traitements.
Que devient le Consent Mode dans ce nouveau modèle ?
Les balises de destination restent sensibles au consentement, et c'est la condition de base pour continuer à travailler proprement en Suisse comme dans l'Union européenne. Au-delà, Simo Ahava décrit dans son analyse du 13 octobre 2026 un nouveau réglage de gestion de la transmission des données qui agit comme un contrôle de type Consent Mode basic posé par-dessus un Consent Mode advanced : les envois peuvent être retenus jusqu'à l'obtention du consentement, puis rejoués ensuite. Il assortit cette lecture d'une réserve majeure, et elle est décisive pour votre conformité : ce mécanisme ne couvre que les balises de Google.
Autrement dit, rien de ce qui se passe dans cet onglet ne discipline votre pixel Meta, votre balise LinkedIn Ads ou votre outil de chat. Ces balises continuent d'ignorer le Consent Mode et doivent être conditionnées au choix du visiteur par le dataLayer, comme avant. C'est exactement l'erreur que nous rencontrons le plus souvent en audit : une équipe qui croit avoir réglé le consentement parce que l'onglet Google est vert.
Le schéma de cette section situe les trois couches à vérifier :
Couche 1, la bannière : votre CMP collecte le choix et le pousse aux quatre paramètres du Consent Mode v2. Rien ne change ici.
Couche 2, les balises Google : destinations Analytics, Ads, Floodlight et Merchant Center, sensibles au consentement, désormais pilotées depuis les réglages du conteneur.
Couche 3, les balises tierces : Meta, LinkedIn, TikTok, chat, cartes, rejeu de session. Hors du périmètre des réglages Google, à conditionner balise par balise.
Le contrôle qui tranche : refuser tout, recharger, et vérifier qu'aucun cookie ni aucune requête de ces trois couches ne part. Les paramètres gcs et gcd doivent accompagner les requêtes Google.
Si ce sujet est neuf pour vous, notre guide sur Google Consent Mode v2 en Suisse détaille les quatre paramètres et les tests à faire.
Qu'est-ce que cela change pour un tracking server-side ?
Moins que les titres ne le suggèrent, et il faut le dire clairement pour éviter un contresens. Ce qui change en octobre 2026 concerne le chargement côté navigateur : un script en moins, des réglages regroupés, des destinations rattachées au conteneur. Votre conteneur serveur, lui, continue de recevoir les requêtes, de les enrichir et de les redistribuer comme avant.
Trois conséquences concrètes tout de même, pour qui exploite un dispositif server-side :
L'URL de transport reste un champ surchargeable. Dans le nouveau modèle, le paramètre qui envoie les requêtes vers votre domaine de collecte se règle comme les autres réglages partagés, avec la possibilité de le surcharger au niveau d'une destination. Cela simplifie le cas fréquent où un seul conteneur alimente un GA4 en server-side et un Google Ads en client-side.
Le Lien de conversion devient un objet d'héritage. Si votre installation en dépend pour la persistance des identifiants de clic, vérifiez ce que la migration propose à la place avant de publier.
La surveillance reste indispensable. Un conteneur qui change de modèle de chargement est exactement le genre d'événement qui casse un tracking sans alerte. C'est le propos de notre article sur les raisons pour lesquelles un tracking server-side casse après la mise en ligne.
Et la question de fond ne bouge pas : consolider le chargement des balises Google ne vous rend pas maître de votre collecte. Un conteneur plus rapide envoie toujours ses données aux mêmes destinataires, depuis le navigateur du visiteur, avec les mêmes limites de durée de vie des cookies et la même exposition aux bloqueurs. Les raisons de passer au server-side sont inchangées et nous les avons détaillées dans le guide complet du tracking server-side et de la conformité LPD. Le conteneur first-party, lui, reste la réponse aux bloqueurs, comme l'explique notre article sur le Custom Loader GTM en first-party.
Comment conduire la migration sans casser la mesure ?
Le point rassurant, et Google l'écrit noir sur blanc dans son annonce du 20 août 2026, est qu'aucun changement n'est appliqué automatiquement : vous choisissez d'adopter ou non la nouvelle configuration. L'optimisation se déclenche depuis une bannière sur la page Vue d'ensemble, et les modifications restent dans votre espace de travail jusqu'à publication. Voici l'ordre que nous appliquons chez nos clients.
Le schéma de cette section reprend ces six étapes :
Traiter d'abord l'urgence du 8 octobre. Chercher les événements gtag.config dans l'aperçu, et resserrer tous les déclencheurs d'événements personnalisés à expression régulière large. Cette étape ne dépend pas de l'optimisation et doit être faite maintenant.
Inventorier les balises Google du conteneur. Combien de balises Google, quels identifiants, quels réglages, et lesquels divergent. C'est ce travail qui détermine si vous suivez le parcours simple ou le parcours de résolution des conflits.
Décider des accès avant de cliquer. Pour chaque destination, quel niveau d'accès au conteneur, et pour qui. Rappel : ces permissions ne sont pas versionnées.
Prévisualiser les changements, puis ajouter à l'espace de travail. L'interface propose un aperçu de toutes les modifications prévues avant de les porter dans l'espace de travail.
Tester en mode Aperçu, pas en production. Parcours d'achat ou de prise de contact complet, avec refus du consentement puis acceptation, en vérifiant les requêtes dans l'onglet Réseau.
Publier, puis surveiller quinze jours. Comparer le volume de conversions par source dans Google Ads et dans GA4 avec la période précédente. Un écart sur une seule des deux plateformes signale un problème de destination.
Pour une agence qui gère trente ou quarante conteneurs clients, le conseil est d'y aller par lots, en commençant par un conteneur simple et peu critique, et de documenter les réglages consolidés pour chaque client. Les conteneurs qui mélangent plusieurs comptes Google Ads et une configuration Floodlight sont à traiter en dernier, avec du temps devant soi.
Comment A-Track peut vous aider
Nous sommes une équipe genevoise spécialisée dans la mesure marketing, le tracking server-side et la conformité LPD et RGPD. Sur ce changement précis, nous intervenons de trois manières.
Le contrôle des événements gtag.config et des déclencheurs trop permissifs, d'abord, parce que c'est la seule urgence réelle de ce mois d'octobre et qu'elle se traite en une passe sur chaque conteneur. L'optimisation du conteneur ensuite, avec l'arbitrage des réglages divergents, la décision sur les accès des destinations et la recette avant publication. Enfin le contrôle de l'ensemble du dispositif, Consent Mode, balises tierces et conteneur serveur, dans le cadre de nos audits tracking et conformité ou de notre prestation Tracking et Conformité.
Si votre dispositif est stable mais que personne ne surveille ces évolutions, c'est exactement l'objet de notre maintenance annuelle : une veille active sur les notes de version de Google, et les corrections avant que vos rapports ne deviennent faux.
Conclusion : trois actions cette semaine
Le changement d'octobre 2026 est une bonne nouvelle à moyen terme. Une requête de script en moins, des réglages partagés versionnés et un lien explicite entre destinations et balises : c'est une architecture plus propre que l'empilement actuel. Mais la standardisation de gtag('config') est un changement de comportement qui s'applique à du code déjà en ligne, et c'est là que se trouve le risque immédiat.
Aujourd'hui : ouvrez l'aperçu GTM sur votre site, cherchez un événement gtag.config, et listez les balises qui partent dessus.
Cette semaine : resserrez chaque déclencheur d'événement personnalisé qui utilise une expression régulière large, et vérifiez dans l'onglet Réseau que vous ne mélangez pas un identifiant G-, AW- ou DC- avec le chemin gtm.js.
Ce mois-ci : inventoriez vos balises Google et décidez des accès des destinations avant de lancer l'optimisation, en testant en mode Aperçu avant toute publication.
Si vous préférez que quelqu'un regarde le conteneur avec vous, notre audit flash de tracking est rendu en 48 heures et vous dira en une page si votre conteneur est concerné.