
Table des matières
Votre agence gère des boutiques Shopify et WooCommerce, et le tracking ne se comporte jamais de la même façon ? C'est normal : l'un est un SaaS verrouillé, l'autre un plugin WordPress ouvert à tout. Ce qui marche sur l'un casse sur l'autre, et le passage au server-side ne se prépare pas de la même manière.
En bref
Shopify : les anciens scripts du checkout ne tournent plus, le tracking passe par les pixels personnalisés et les webhooks.
WooCommerce : liberté totale grâce à GTM4WP, mais gare aux plugins de cache et d'optimisation.
Twint et PostFinance : quand le client ne revient pas sur la page « Merci », seule une confirmation côté serveur sauve la vente.
Dans les deux cas, le choix du visiteur doit suivre la donnée jusqu'au serveur.
Shopify : la forteresse verrouillée (mais robuste)
Environnement fermé : rassurant pour la sécurité, contraignant pour la mesure.
Checkout Extensibility : la fin du bricolage
Pendant des années, on collait GTM dans checkout.liquid ou dans les « scripts additionnels ». C'est terminé : selon la documentation Shopify, ces scripts ne tournent plus sur les pages « Merci » et « Statut de commande » depuis le 28 août 2025 pour les boutiques Plus, et depuis le 26 août 2026 pour les autres.
La bonne méthode : les Customer Events (pixels personnalisés) ou une application qui s'appuie dessus.
La contrainte : ces pixels s'exécutent dans un sandbox, isolé de la page. L'accès aux cookies et au DOM y est limité : un GTM web « classique » ne s'y comporte pas comme sur le thème.
L'approche A-Track pour Shopify
Événements natifs : Shopify expose des événements standardisés (produit vu, ajout au panier, commande finalisée). Plus besoin de coder un dataLayer à la main.
Envoi vers le serveur : ces événements partent vers votre tracking server-side, via un pixel personnalisé ou une application spécialisée (Stape en propose une).
Webhooks de commande : pour les ventes que le navigateur ne voit pas, Shopify peut notifier votre serveur après le paiement, indépendamment du navigateur.
Consentement : reliez chaque pixel aux autorisations de confidentialité du visiteur dans Shopify, et transmettez l'état du consentement avec les événements serveur.
WooCommerce : la liberté totale (et ses risques)
WooCommerce est un plugin WordPress : vous avez accès à tout le code PHP. Le paradis du développeur, et parfois l'enfer de la maintenance.
L'approche A-Track pour WooCommerce
GTM4WP : ce plugin gratuit (Google Tag Manager for WordPress) injecte un dataLayer e-commerce au format GA4 (items, value, currency, tax) sans développement.
Server-side : GTM envoie ensuite les données à votre conteneur serveur, sur votre sous-domaine.
Le risque de conflit : les plugins de cache ou d'optimisation JavaScript peuvent casser l'ordre de chargement du dataLayer. Testez l'achat après chaque mise à jour.
Le casse-tête suisse : Twint, PostFinance et la page « Merci »
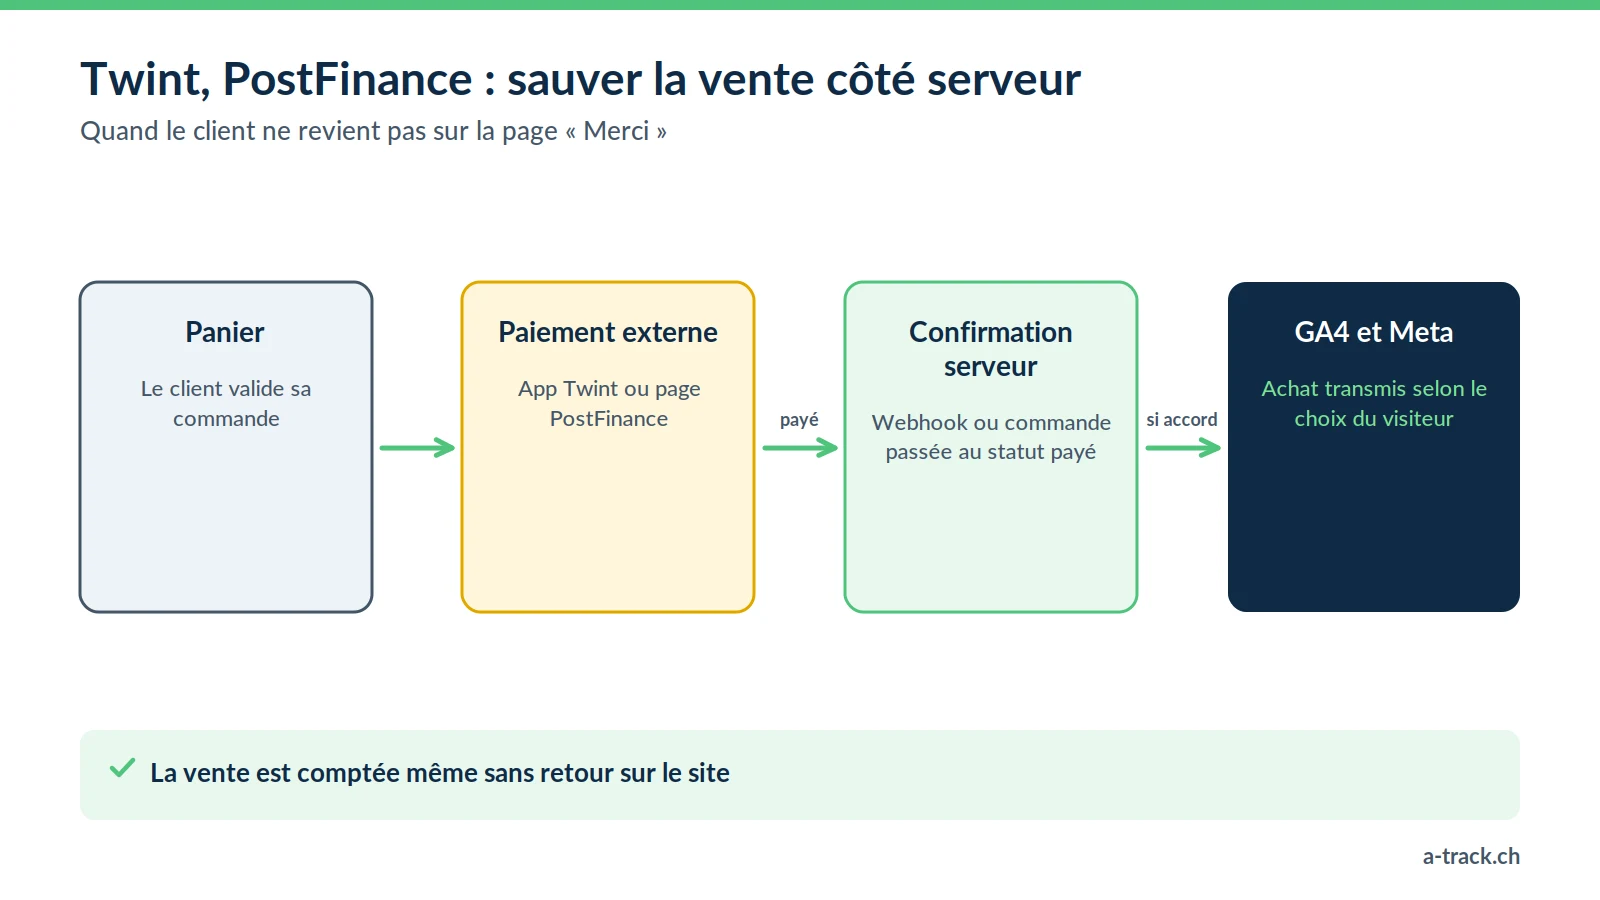
C'est le point commun aux deux CMS, et une cause fréquente de ventes manquantes en Suisse. Le client quitte le site pour payer dans l'app Twint ou chez PostFinance, puis ne revient pas toujours sur la page de confirmation.
Résultat : l'argent est encaissé, mais GA4 et Meta ne voient aucune vente.
Sur Shopify : appuyez-vous sur les webhooks de commande pour confirmer la vente côté serveur.
Sur WooCommerce : déclenchez l'événement d'achat au changement de statut de la commande (paiement confirmé par la passerelle), pas à l'affichage de la page « Merci ». Certains plugins de paiement exposent déjà ce retour serveur ; sinon, un développement léger suffit.
Attention : un achat envoyé depuis le serveur doit respecter le choix fait par le visiteur sur le site. Un refus reste un refus. Pour les retours de paiement et de réservation sur un autre domaine, voir aussi notre article sur le tracking cross-domain.
Comparatif technique pour les agences
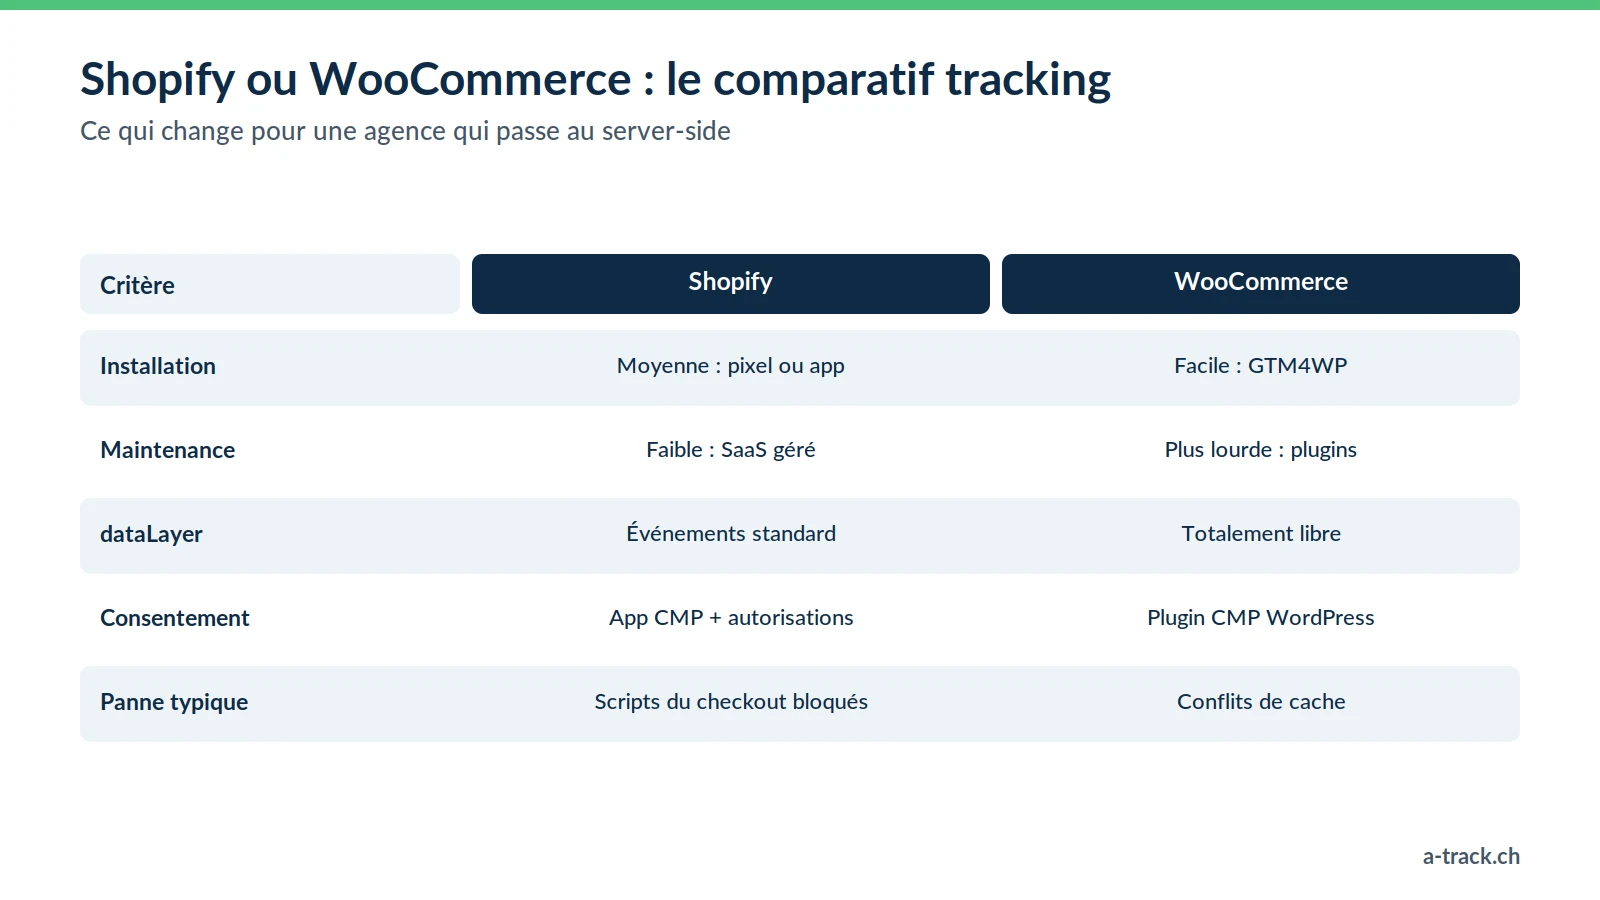
Installation : moyenne sur Shopify, facile sur WooCommerce (GTM4WP).
Maintenance : faible sur Shopify (SaaS géré), plus lourde sur WooCommerce.
Flexibilité du dataLayer : événements standard sur Shopify, totale sur WooCommerce.
Consentement : application de CMP (par exemple Cookie-Script) ou plugin WordPress.
Panne typique : scripts du checkout bloqués sur Shopify, conflits de cache sur WooCommerce.
Conclusion : ce qu'il faut faire cette semaine
Conseil A-Track
Sur Shopify, arrêtez de placer GTM « à l'ancienne » dans le thème pour suivre le checkout : migrez vers les pixels personnalisés, complétés par les webhooks pour les paiements externes. C'est la seule méthode qui survit aux mises à jour de sécurité de Shopify.
Vérifiez sur chaque boutique Shopify qu'aucun suivi ne dépend encore des scripts additionnels.
Sur WooCommerce, testez un achat complet avec le cache activé.
Comparez les ventes Twint et PostFinance du back-office avec celles de GA4 : l'écart vous dira s'il faut une confirmation côté serveur.
Des ventes Twint absentes de GA4 et de Meta ?
A-Track adapte le server-side à chaque boutique : pixels personnalisés et webhooks sur Shopify, GTM4WP et statut de commande sur WooCommerce, consentement transmis au serveur.
Parlons-en lors d'un appel de 30 minutes avec un expert.