Table des matières
Depuis des années, le marketing digital attend la « fin des cookies tiers » dans Chrome. Elle n'aura pas lieu : Google y a renoncé. Pourtant, vos rapports perdent des conversions : Safari, Firefox, les bloqueurs et le consentement restreignent déjà le suivi. La vraie question pour vos clients n'est donc plus « quand ? », mais « comment mesurer proprement avec leurs propres données ? ».
En bref
Google a annoncé en avril 2025 renoncer à supprimer les cookies tiers de Chrome et à l'invite de choix : ils restent disponibles.
Safari les bloque par défaut depuis 2020 et Firefox les cloisonne depuis 2022.
La plupart des API Privacy Sandbox (Topics, Protected Audience) ont été abandonnées en octobre 2025.
La stratégie durable reste la même : données first-party, server-side et consentement bien géré.
Cookies tiers : où en est-on vraiment ?
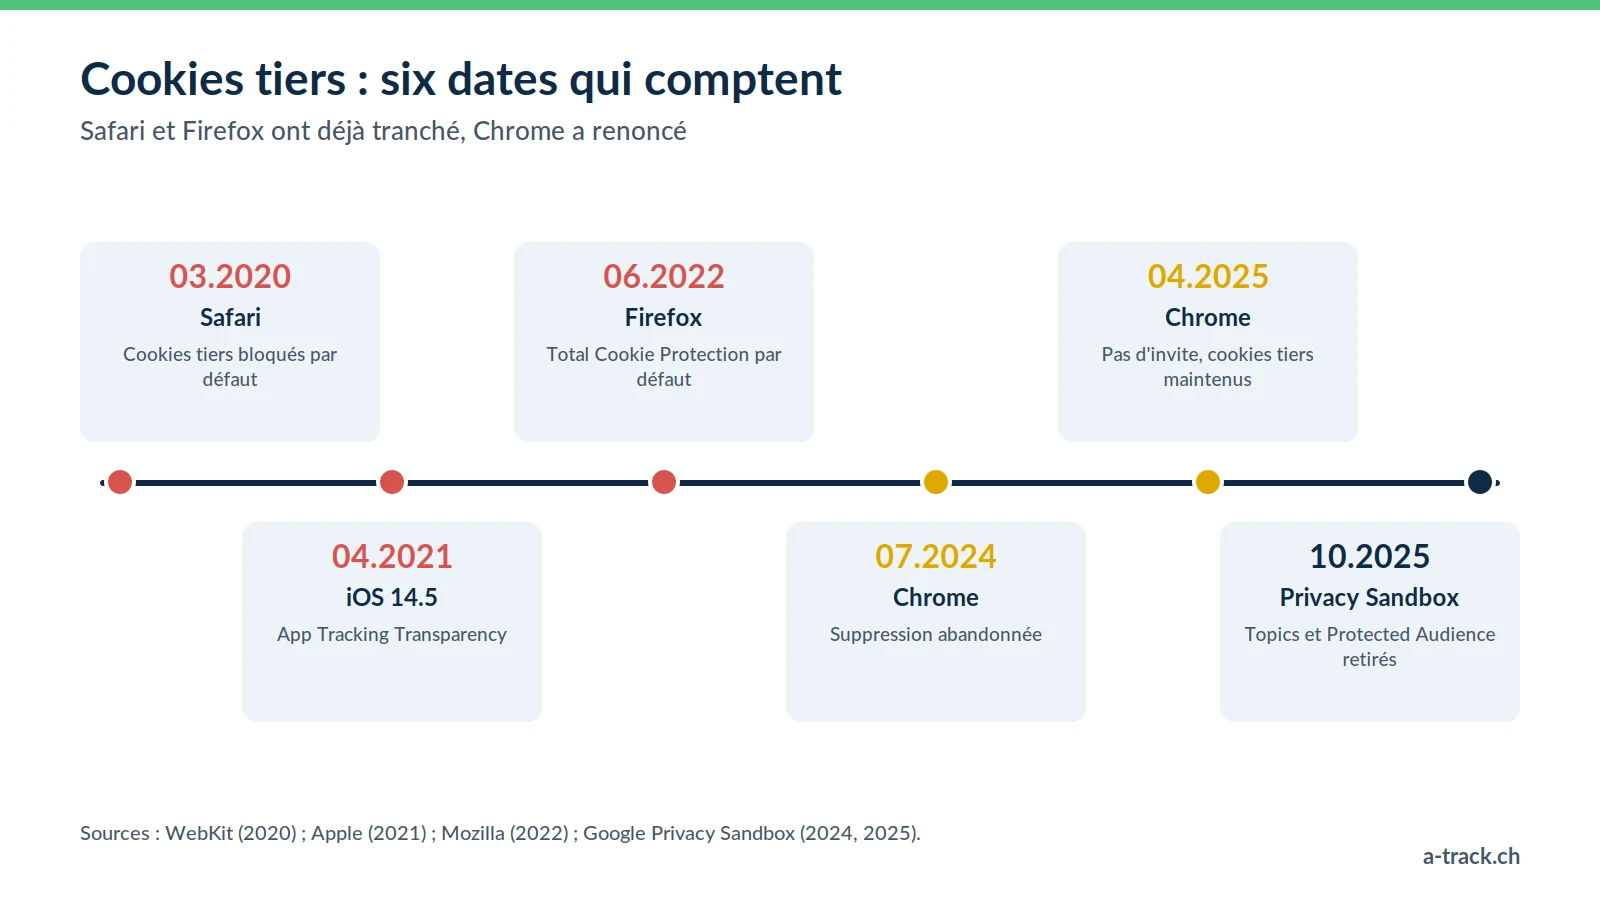
Le feuilleton Chrome a connu plusieurs rebondissements. En juillet 2024, Google a abandonné la suppression au profit d'un choix proposé aux utilisateurs. En avril 2025, il a renoncé aussi à cette invite : les cookies tiers restent gérés dans les paramètres de Chrome. Enfin, en octobre 2025, Google a retiré la plupart des technologies Privacy Sandbox, dont Topics et Protected Audience, faute d'adoption.
Mais Chrome n'est pas tout le web. Safari bloque les cookies tiers par défaut depuis mars 2020, et Firefox isole ceux de chaque site depuis 2022 avec sa Total Cookie Protection. Sur iOS, l'App Tracking Transparency impose depuis iOS 14.5 (avril 2021) une autorisation pour le suivi entre applications. Pour une part importante de vos visiteurs, le cookie tiers ne fonctionne déjà plus.
Cookies tiers ou first-party : le rappel utile
Cookie tiers : déposé par un domaine externe (une régie publicitaire, un réseau social) sur le site de votre client. Il sert à suivre l'internaute de site en site. Statut : bloqué par Safari, cloisonné par Firefox, encore accepté par défaut dans Chrome.
Cookie first-party : déposé par le site lui-même (votreclient.ch) pour le panier, la langue ou l'identifiant de mesure. Statut : accepté partout, mais l'ITP de Safari limite à 7 jours ceux posés en JavaScript.
Vos campagnes dépendent donc surtout de la qualité de vos cookies first-party, bien plus que du sort des cookies tiers dans Chrome.
L'impact concret sur les campagnes de vos clients
Un remarketing plus étroit. Sans suivi d'un site à l'autre sur Safari et Firefox, les audiences construites à partir de cookies tiers se réduisent.
Une attribution fragilisée. Quand le cookie de mesure expire avant l'achat, la vente est attribuée au trafic direct ou à la recherche sur la marque, et la campagne qui l'a déclenchée paraît moins rentable.
Un plafonnement de fréquence moins précis. Sans identifiant stable, la même personne peut voir trop souvent la même annonce.
La stratégie gagnante : reprendre le contrôle de la donnée first-party
La réponse n'est pas un outil miracle mais une architecture : maîtriser ses propres données, avec le consentement du visiteur.
1. Une mesure first-party fiable (server-side)
Avec le tracking server-side, les cookies de mesure sont posés par un serveur sur un sous-domaine du site (data.votreclient.ch). Ils résistent mieux aux restrictions des navigateurs, à condition que l'hébergement soit bien configuré. Détails dans notre article qu'est-ce que le tracking server-side.
2. Des données déclaratives, avec consentement
Quand un visiteur donne son e-mail ou son téléphone (commande, formulaire, newsletter), ces identifiants stables peuvent être transmis sous forme hachée via les conversions améliorées de Google et les API de conversion (CAPI) de Meta ou LinkedIn. Cela suppose une information claire et, selon les marchés, un consentement. L'agence de demain aide son client à collecter ces données honnêtement : contenus utiles, newsletter, espace client.
3. Privacy Sandbox : une piste refermée
Les API Topics et Protected Audience de la Privacy Sandbox, présentées comme l'alternative aux cookies tiers, sont abandonnées. Inutile d'en faire un pilier de votre plan : misez sur ce que vous maîtrisez.
Le contexte suisse : une opportunité
En Suisse, la culture de la confidentialité est forte. La LPD révisée est en vigueur depuis le 1er septembre 2023, et l'art. 45c LTC impose d'informer sur les cookies et de permettre de les refuser. Google exige en outre le consentement pour la publicité personnalisée des visiteurs suisses depuis le 31 juillet 2024.
Ce cadre pousse vers des pratiques plus propres et plus robustes. Les agences qui disent à leurs clients « nous avons structuré votre mesure first-party pour qu'elle reste fiable et conforme » gagnent en crédibilité. Pour le cadre complet, voir notre guide de conformité LPD et RGPD.
Conseil A-Track
N'attendez pas un nouvel épisode Chrome. Safari pèse déjà près de la moitié de la navigation mobile en Suisse (StatCounter, août 2026) : c'est là que vos clients perdent aujourd'hui le plus de signal. Commencez par auditer la durée réelle de vos cookies de mesure sur iPhone.
Conclusion : votre feuille de route first-party
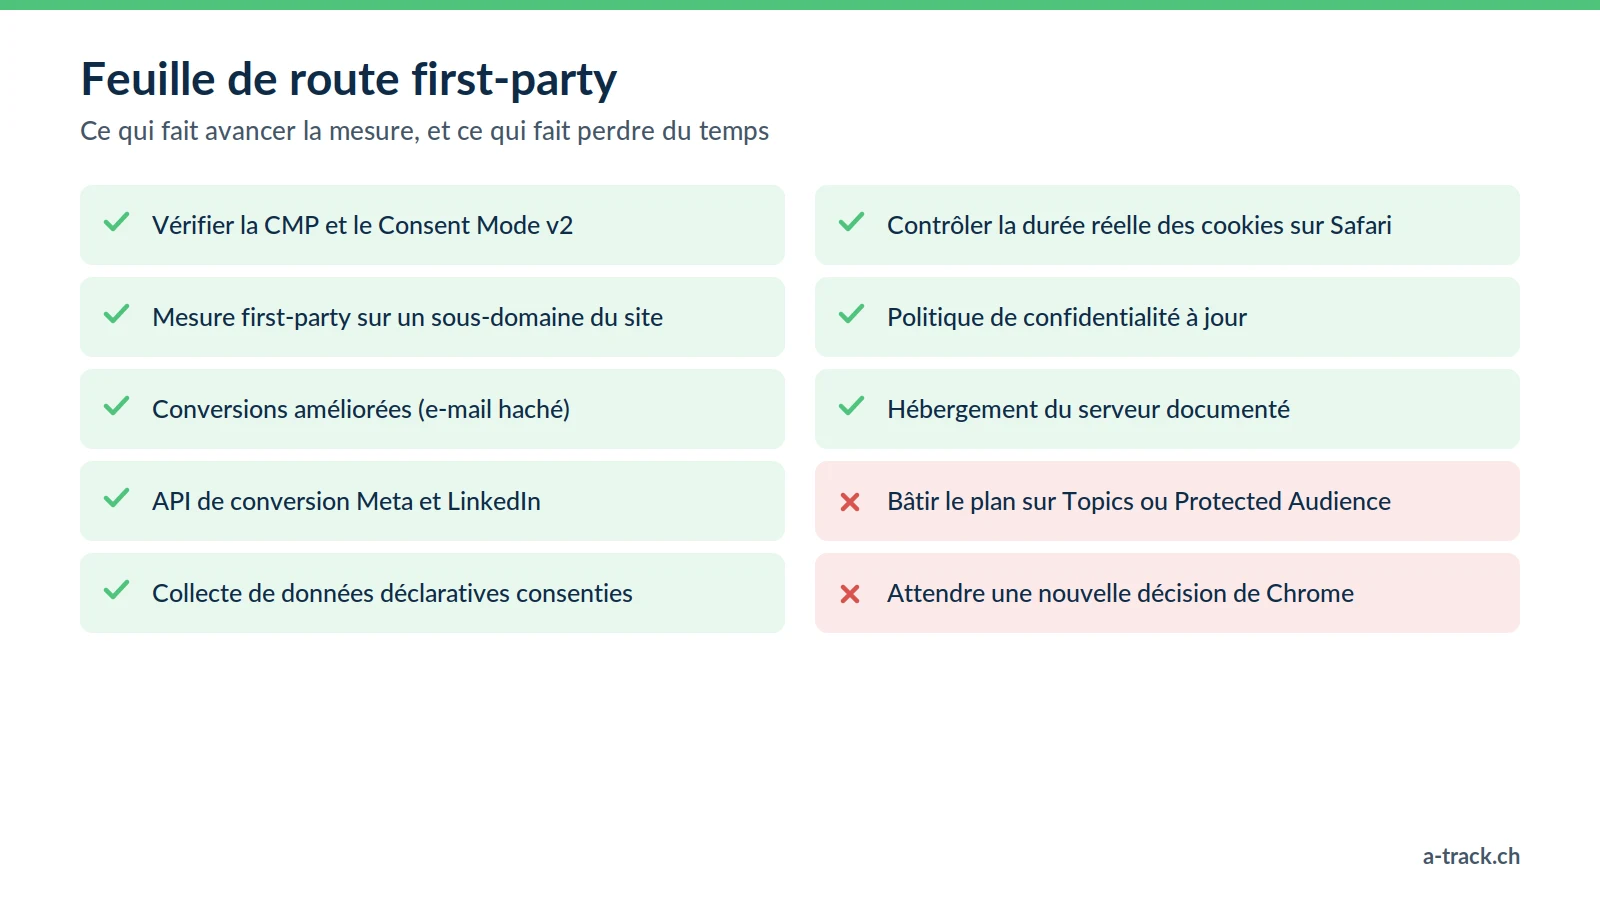
Vérifiez la CMP et le Consent Mode v2 : sans signal de consentement valide, le reste ne sert à rien.
Passez la mesure en first-party (server-side) sur un sous-domaine du site.
Branchez les conversions améliorées et les API de conversion (voir notre guide Facebook CAPI).
Développez la collecte de données déclaratives consenties, et suivez les résultats dans votre stratégie de mesure de performance.
Votre mesure first-party tient-elle sur iPhone ?
A-Track évalue la durée réelle de vos cookies de mesure, puis met en place CMP, server-side sur votre sous-domaine, conversions améliorées et API de conversion.
Point de départ : un audit tracking et conformité offert, restitué en 48 h.