Inhaltsverzeichnis
Ein Datenleck in Ihrem Messsystem ist nicht mit einer korrigierten Konfiguration behoben. Sobald die Verletzung voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Personen führt, verpflichtet Sie Art. 24 DSG, sie dem EDÖB so rasch als möglich zu melden. Und wenn die betroffenen Personen selbst Schutzmassnahmen treffen können, müssen Sie sie informieren, auch wenn das Risiko diese Schwelle nicht erreicht. Das schweizerische Recht nennt keine Frist in Stunden, im Unterschied zu den 72 Stunden der DSGVO. Ein Recht auf Zuwarten gibt es damit aber nicht.
In der Praxis stammen die Lecks, die Marketingteams treffen, fast nie aus einem spektakulären Cyberangriff. Sie stammen aus einem Formular, das eine E-Mail-Adresse im Klartext in eine URL schreibt, aus einem Server-Side-Container, der Nutzlasten protokolliert, die er nie hätte aufbewahren dürfen, aus einem CRM-Export im falschen geteilten Ordner. Es sind leise, technische Vorfälle. Und sie fallen vollumfänglich unter das DSG.
Das Wichtigste in acht Punkten
Meldung an den EDÖB: nur dann obligatorisch, wenn die Verletzung voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt (Art. 24 Abs. 1 DSG).
Schweizerische Frist: so rasch als möglich. Keine Zahl im Gesetz, anders als die 72 Stunden von Art. 33 DSGVO.
Mindestinhalt der Meldung: Art der Verletzung, deren Folgen sowie die getroffenen oder vorgesehenen Massnahmen (Art. 24 Abs. 2 DSG).
Information der betroffenen Personen: geschuldet, wenn es zu ihrem Schutz erforderlich ist oder der EDÖB es verlangt (Art. 24 Abs. 4 DSG). Diese Pflicht hängt nicht von der Schwelle des hohen Risikos ab.
Als Auftragsbearbeiter: Sie melden dem Verantwortlichen jede Verletzung, ohne Filter nach Schweregrad (Art. 24 Abs. 3 DSG).
Dokumentation: Verletzungen sind zu dokumentieren und die Unterlagen mindestens zwei Jahre ab der Meldung aufzubewahren (Art. 15 DSV).
Sanktion: Die unterlassene Meldung ist im schweizerischen Recht selbst nicht strafbar. Die Missachtung der Mindestanforderungen an die Datensicherheit ist es, auf Antrag, mit Busse bis 250 000 Franken (Art. 61 Bst. c DSG).
Tatsächliches Volumen: Der EDÖB hält fest, im Berichtsjahr seines 33. Tätigkeitsberichts, veröffentlicht Ende Juni 2026, über 2000 Meldungen potenzieller Verletzungen erhalten zu haben.
Was ist eine Verletzung der Datensicherheit in einem Messsystem?
Das DSG definiert die Verletzung nicht über ihre Ursache, sondern über ihre Wirkung: eine Verletzung der Sicherheit, die dazu führt, dass Personendaten unbeabsichtigt oder widerrechtlich verloren gehen, gelöscht, vernichtet oder verändert werden oder Unbefugten offengelegt oder zugänglich gemacht werden. Ein Eindringen ist nicht erforderlich. Eine Fehlkonfiguration genügt.
Genau das macht das Thema für ein Tracking-System relevant. Ein modernes Messsystem ist eine Kette: Browser, Tag-Manager, Server-Side-Container, Werbeplattformen, CRM, Dashboard-Werkzeuge. Jedes Glied verarbeitet Kennungen, teils Kontaktdaten, und jedes Glied kann unbemerkt lecken.
Die häufigsten Szenarien in einem Marketing-Stack
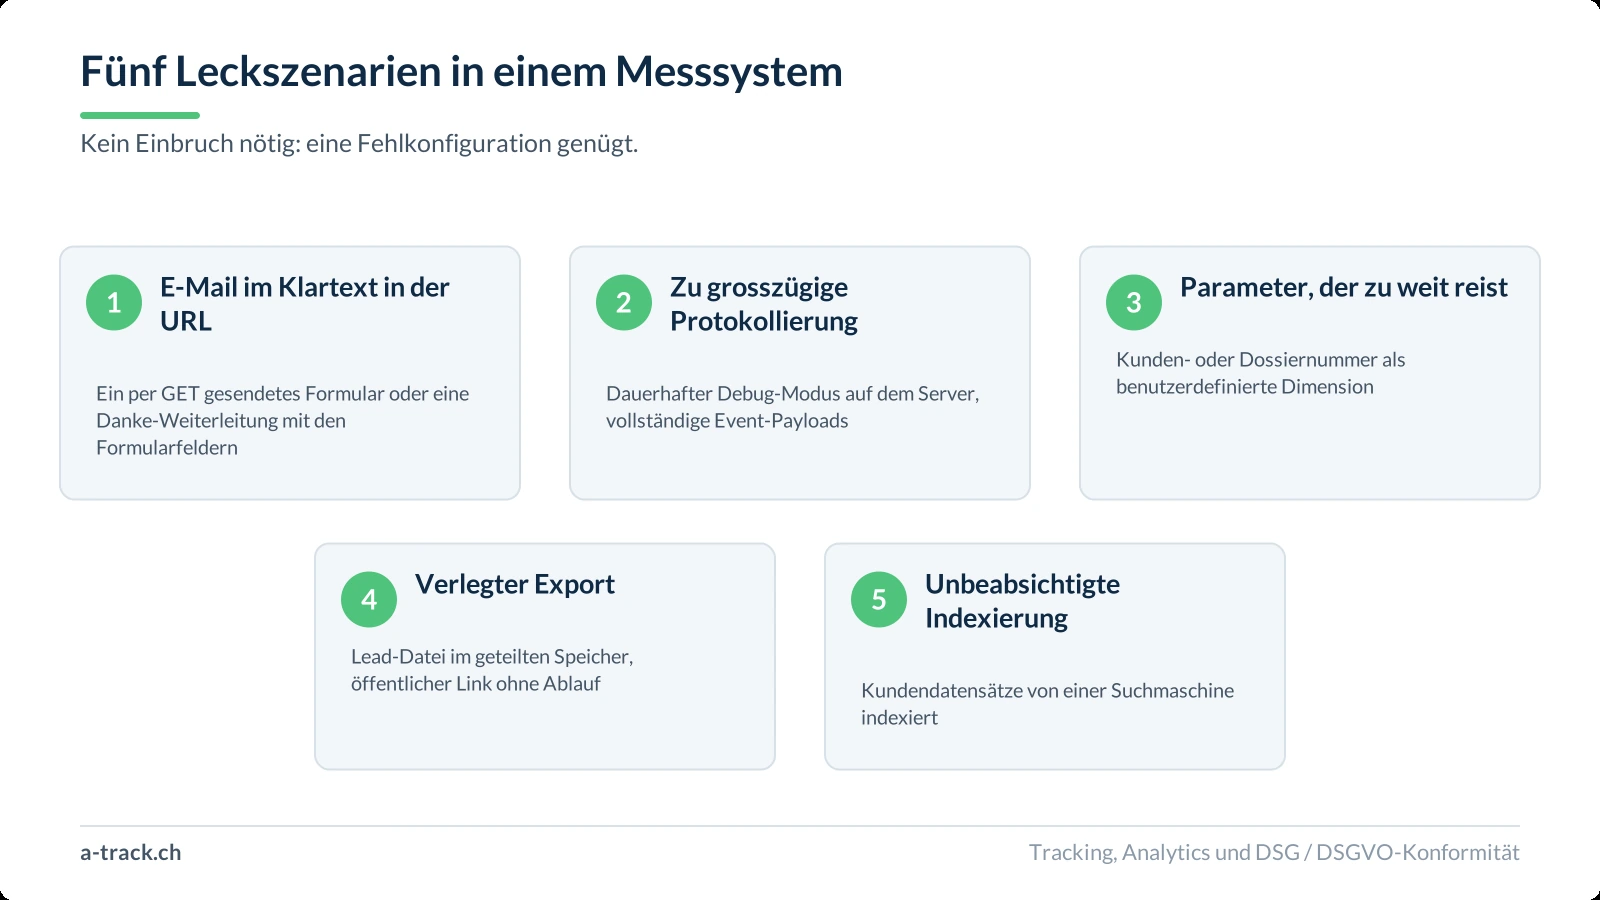
Die E-Mail-Adresse im Klartext in der URL. Ein per GET abgeschicktes Formular oder eine Danke-Weiterleitung, welche die Formularfelder in die Abfrageparameter kopiert. Die Adresse wandert dann in den Referrer, in die Serverprotokolle, in das Analytics-Werkzeug und zu jeder Werbeplattform, die von dieser Seite aus aufgerufen wird.
Zu grosszügige Protokollierung auf dem Server. Ein Server-Side-Container, der wochenlang im Debug-Modus läuft, oder ein Protokolldienst, der vollständige Event-Nutzlasten aufbewahrt. Am Ende liegt eine Historie von Kontaktdaten in einem Speicher, den niemand als heikel eingestuft hat.
Der Personalisierungsparameter, der zu weit reist. Eine Kundennummer, eine Dossiernummer oder eine Patientennummer als benutzerdefinierte Dimension, anschliessend weitergegeben an eine Werbeplattform, die sie nie hätte erhalten dürfen.
Der verlegte Export. Eine Lead-Datei in einem geteilten Speicher, eine Zielgruppenliste per Mail, ein Bericht über einen öffentlichen Link, der nie abläuft.
Die unbeabsichtigte Indexierung. Der brutalste Fall, weil er einen Konfigurationsfehler in eine weltweite Veröffentlichung verwandelt. Charlotte Beck und Alain Steinmann haben Ende September 2026 auf swissprivacy.law einen Fall analysiert, in dem die Kundendossiers mehrerer Tausend Kundinnen und Kunden eines Online-Shops, darunter Identität, Adressen und Bankverbindungen, infolge eines Sicherheitsmangels von einer Suchmaschine indexiert wurden. Das Unternehmen sperrte den Zugang und verweigerte dann die Information der Kundschaft, weil es den Aufwand als unverhältnismässig erachtete.
Keines dieser fünf Szenarien sieht nach einem Cyberangriff aus. Alle fallen dennoch unter Art. 24 DSG, sobald Personendaten Unbefugten zugänglich geworden sind.
Wen müssen Sie benachrichtigen, und wie schnell?
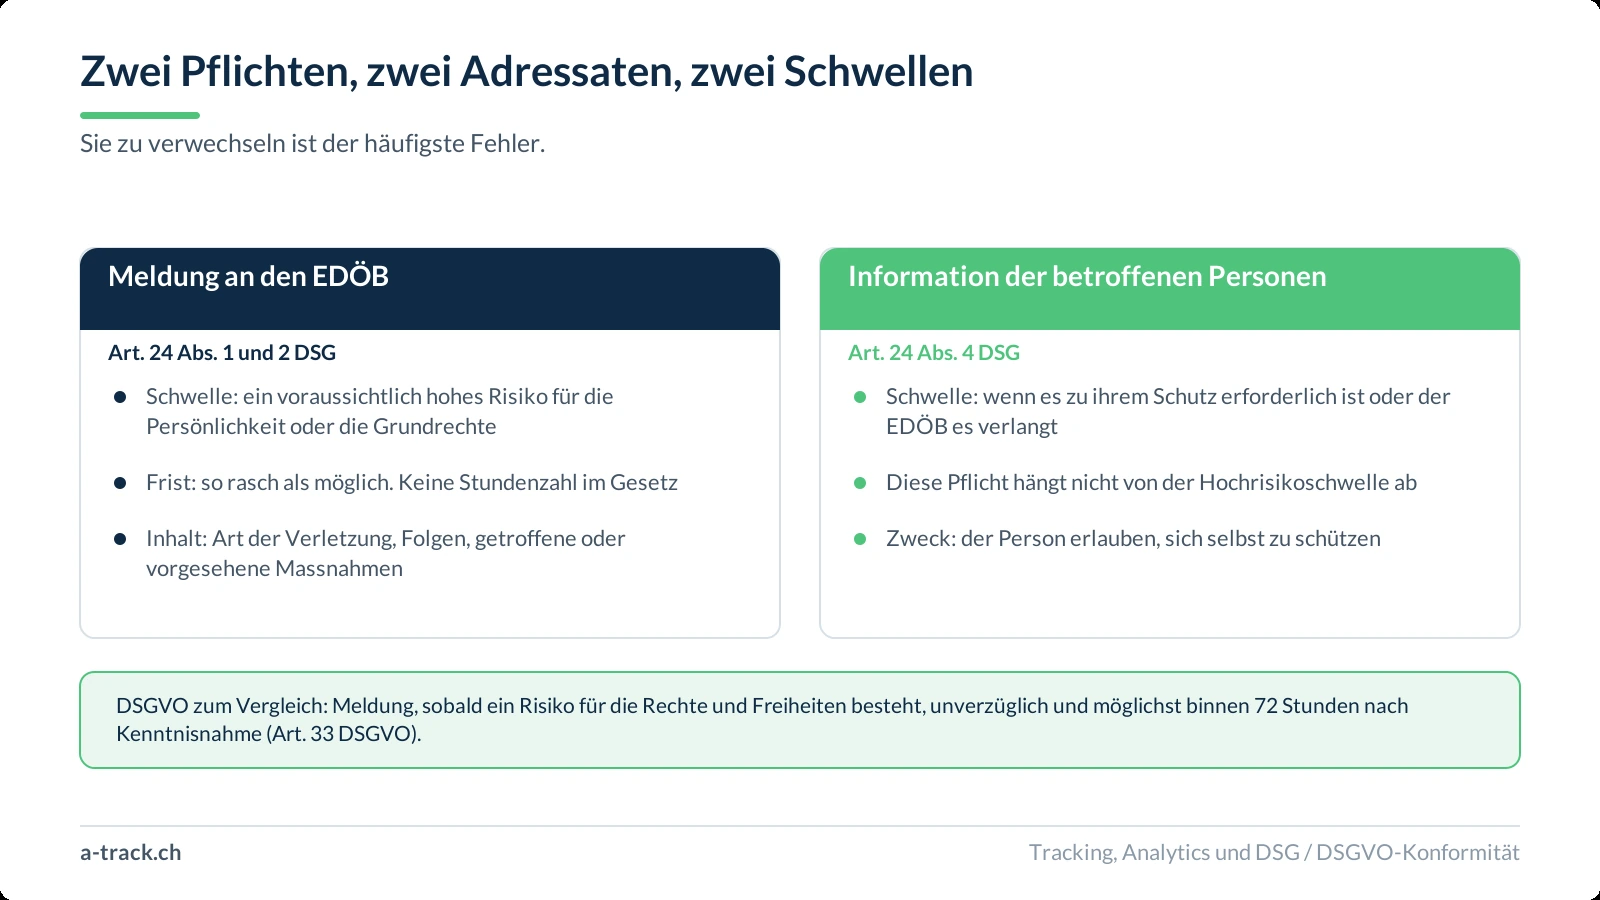
Es gibt zwei unterschiedliche Pflichten, zwei Adressaten und zwei verschiedene Schwellen. Sie zu vermischen ist der häufigste Fehler.
Die Meldung an die Behörde
Nach DSG: Der Verantwortliche meldet dem EDÖB so rasch als möglich jene Verletzungen, die voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führen. Die Schwelle ist damit doppelt: ein Risiko, und ein hohes. Darunter ist nichts geschuldet.
Nach DSGVO: Die Meldung an die Aufsichtsbehörde ist geschuldet, sobald ein Risiko für die Rechte und Freiheiten besteht, und sie hat unverzüglich und möglichst binnen 72 Stunden nach Kenntnisnahme zu erfolgen. Tiefere Schwelle, feste Frist.
Praktische Folge: Ein schweizerisches Unternehmen, das auch Kundschaft in der Europäischen Union anspricht, muss sich am strengeren der beiden Regime ausrichten. Wer dieses Zusammenspiel im Detail will, findet es in unserem technischen Vergleich von DSG und DSGVO Punkt für Punkt.
Die obligatorische Meldung an den EDÖB läuft über dessen eigenes Portal. Sylvain Métille, Rechtsanwalt in Lausanne, weist auf seinem Blog darauf hin, dass dieses Portal den obligatorischen Meldungen vorbehalten ist und freiwillige Meldungen einen anderen Weg nehmen. Er hält zudem zu Recht fest, dass die fehlende Zahlenfrist im schweizerischen Recht dem Verantwortlichen Zeit lassen soll, den Sachverhalt abzuklären, bevor er das Risiko qualifiziert.
Die Information der betroffenen Personen
Hier liegt die am schlechtesten verstandene Feinheit von Art. 24. Absatz 4 verpflichtet dazu, die betroffene Person zu informieren, wenn es zu ihrem Schutz erforderlich ist oder der EDÖB es verlangt. David Dias Matos und Célian Hirsch haben auf swissprivacy.law im Kommentar zu den Erläuterungen des EDÖB hervorgehoben, dass diese Pflicht unabhängig von der Schwelle des hohen Risikos ist, welche die Meldung an die Behörde auslöst.
Der Prüfstein ist also nicht die abstrakte Schwere, sondern der konkrete Nutzen: Kann die Person tatsächlich etwas zu ihrem Schutz tun? Ein Passwort ändern, eine Karte sperren, ein Konto überwachen, einen Phishing-Versuch misstrauisch behandeln, der die geleakten Daten wiederverwendet. Wenn ja, informieren Sie sie, in einfacher und verständlicher Sprache, mindestens unter Angabe der Art der Verletzung, der bestehenden Risiken und der getroffenen Massnahmen (Art. 15 Abs. 3 DSV).
Und wo die individuelle Information unmöglich oder unverhältnismässig wird, verschwindet sie nicht: Sie wandelt sich in eine öffentliche Mitteilung. Das ist die Lehre aus dem Ende September 2026 auf swissprivacy.law besprochenen Fall. Das Ausmass eines Lecks ist kein Argument fürs Schweigen.
Wann ist das Risiko im Sinne von Art. 24 DSG „hoch“?
Das Gesetz liefert keine Liste. Die Praxis hat brauchbare Anhaltspunkte entwickelt, die der EDÖB präzisiert hat und die Schweizer Lehre weitergibt.
Ein hohes Risiko wird vermutet, wenn das Leck besonders schützenswerte Personendaten, Kopien von Ausweisen oder Kreditkarten betrifft oder Daten, die einen besonders eingriffsintensiven Kontext offenbaren, etwa Strafverfolgung oder Sozialhilfemassnahmen. Umgekehrt liegt in der Regel kein hohes Risiko vor, wenn die betroffenen Daten schon vor der Verletzung öffentlich zugänglich waren.
Für ein Messsystem ergibt das ein brauchbares Prüfraster:
Welche Datenkategorien sind gewandert? Eine pseudonyme Werbekennung hat nicht das Gewicht einer E-Mail-Adresse mit zugehörigem Warenkorb, und noch weniger das einer Gesundheitsinformation, die aus dem Besuch einer medizinischen Website abgeleitet wird.
Wie viele Personen, und wie lange? Einige Minuten Exposition gegenüber einem vertraglich gebundenen Dienstleister sind nicht monatelange öffentliche Indexierung.
Erlauben die Daten eine Re-Identifikation? Eine Kennung allein nicht. Eine Kennung verknüpft mit einer Lieferadresse schon.
Lassen sich die Daten zum Schaden nutzen? Identitätsmissbrauch, gezieltes Phishing, Zahlungsbetrug, Offenlegung einer Zugehörigkeit oder eines Gesundheitszustands. Dieses Kriterium kippt die Beurteilung am häufigsten.
Beseitigt die Korrekturmassnahme das Risiko wirklich? Den Zugang zu sperren holt nicht zurück, was bereits kopiert, zwischengespeichert oder indexiert wurde.
Dieses Raster deckt sich mit dem, was Art. 15 Abs. 1 DSV von der Meldung erwartet: Art der Verletzung, Zeitpunkt, Kategorien und ungefähre Anzahl der betroffenen Daten und Personen, Folgen und Risiken, Korrekturmassnahmen und eine Kontaktstelle. Die Verordnung lässt zudem eine Meldung in Etappen zu, wenn sich nicht alles gleichzeitig zusammentragen lässt. Das ist in den ersten Stunden fast immer der Fall.
Webagentur, Marketingagentur: Sie sind wahrscheinlich Auftragsbearbeiter
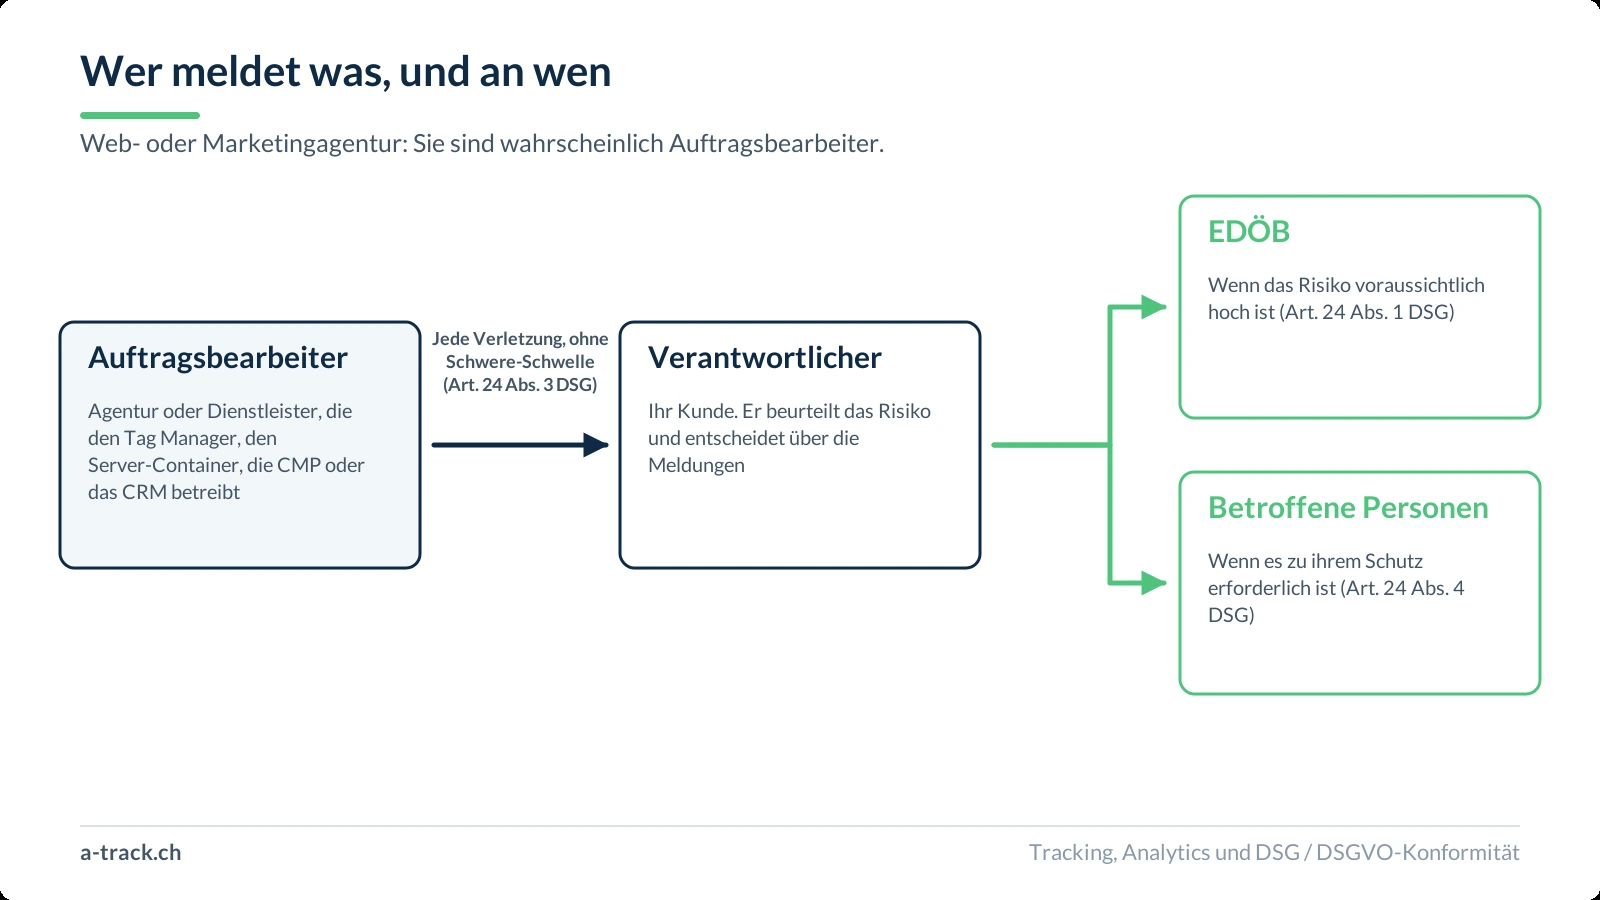
Das ist der Punkt, den viele Dienstleister zu spät entdecken. Art. 24 Abs. 3 DSG verpflichtet den Auftragsbearbeiter, dem Verantwortlichen jede Verletzung der Datensicherheit so rasch als möglich zu melden. Keine Schwelle des hohen Risikos. Kein Ermessen beim Schweregrad.
Anders gesagt: Wenn Sie den Tag-Manager, den Server-Side-Container, die Consent-Plattform oder das CRM Ihrer Kundschaft betreiben und ein Leck feststellen, müssen Sie es melden. Auch dann, wenn Sie den Fehler verursacht haben. Und der Verantwortliche entscheidet über die Meldung an den EDÖB und die Information seiner eigenen Kundschaft.
Daraus folgen drei vertragliche und betriebliche Konsequenzen:
Der Auftragsbearbeitungsvertrag muss Kanal und Frist der Eskalation festlegen. Ein blosses „wir informieren den Kunden“ hält nicht: Es braucht einen namentlich bestimmten Adressaten, einen Kanal, der ausserhalb der Bürozeiten funktioniert, und ein Informationsformat, mit dem der Verantwortliche das Risiko qualifizieren kann.
Die Protokollierung muss auswertbar sein. Ein Leck lässt sich nicht qualifizieren, ohne zu wissen, was abgeflossen ist, wohin und wie lange. Art. 4 DSV verlangt die Protokollierung ohnehin bei umfangreicher Bearbeitung besonders schützenswerter Personendaten und beim Profiling mit hohem Risiko.
Das Bearbeitungsreglement ist keine Formalität. Art. 5 DSV verlangt es in denselben Konstellationen, und es ist das erste Dokument, das eine Behörde einfordert. Wir haben an anderer Stelle die Dokumente dargelegt, die der EDÖB bei einer Kontrolle verlangen kann: Die Dokumentation von Verletzungen gehört dazu.
Was riskieren Sie in der Schweiz tatsächlich?
Hier ist Präzision nötig, weil das Thema viele Ungenauigkeiten anzieht.
Die unterlassene Meldung einer Verletzung der Datensicherheit ist für sich allein keine Straftat im Sinne der Art. 60 bis 62 DSG. Diese Bestimmungen erfassen die Verletzung der Informationspflichten nach Art. 19 und 21, die Pflichten im Zusammenhang mit dem Auskunftsrecht nach Art. 25 bis 27, die Bekanntgabe von Daten ins Ausland in Verletzung von Art. 16 und 17, die Beauftragung eines Auftragsbearbeiters entgegen Art. 9 sowie die Missachtung der vom Bundesrat nach Art. 8 Abs. 3 festgelegten Mindestanforderungen an die Datensicherheit. Art. 24 steht nicht auf dieser Liste.
Das heisst nicht, dass kein Risiko besteht. Es liegt nur anderswo:
Die Ursache des Lecks ist sanktionierbar. Eine Verletzung, die auf die Missachtung der Mindestanforderungen an die Datensicherheit zurückgeht, fällt unter Art. 61 Bst. c DSG, auf Antrag mit Busse bis 250 000 Franken, und trifft die verantwortliche natürliche Person, nicht das Unternehmen.
Der EDÖB kann eine Untersuchung eröffnen und Massnahmen anordnen. Art. 51 DSG erlaubt ihm, die Anpassung, Unterbrechung oder Einstellung der Bearbeitung ganz oder teilweise sowie die Löschung oder Vernichtung der Daten anzuordnen. Für ein Messsystem kann das bedeuten, dass eine Datenerhebung stillgelegt wird, von der Ihre Kampagnen abhängen.
Das Meldevolumen zeigt eine aktive Behörde. Ihr 33. Tätigkeitsbericht, veröffentlicht Ende Juni 2026, nennt für das Berichtsjahr über 2000 eingegangene Meldungen potenzieller Verletzungen, 156 Interventionen bei Verantwortlichen, 22 Vorabklärungen und 9 Untersuchungen.
Das zivil- und reputationsrechtliche Risiko bleibt das greifbarste. Eine Schadenersatzklage, eine gebündelte Beschwerde von Kundinnen und Kunden, und vor allem der Vertrauensverlust einer Kundschaft, die vom Leck durch Dritte erfährt und nicht von Ihnen.
Die vier Reflexe der ersten 48 Stunden
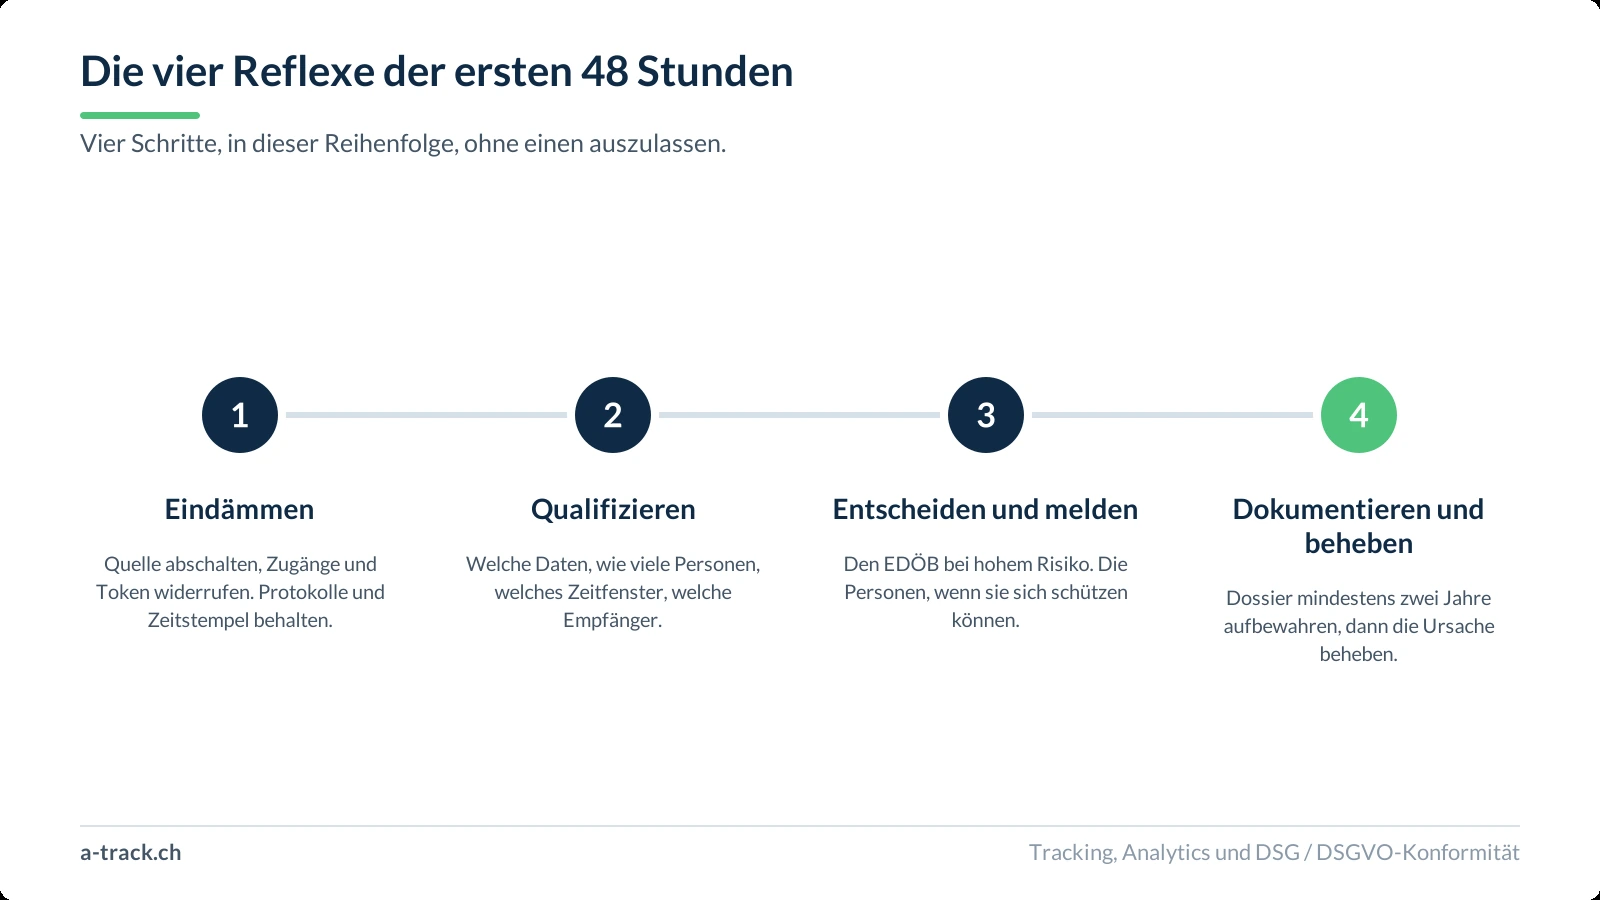
Das Schema zu diesem Abschnitt stellt diese Abfolge in vier Schritten dar. Hier der Inhalt:
Eindämmen, ohne Beweise zu zerstören. Die Quelle abstellen, betroffene Zugänge und Tokens widerrufen, den fehlerhaften Tag oder Datenstrom deaktivieren. Aber Protokolle, Container-Versionen und Zeitstempel behalten: Mit ihnen qualifizieren Sie das Risiko und dokumentieren das Dossier.
Qualifizieren. Welche Daten, wie viele Personen, welches Expositionsfenster, welche Empfänger, welcher Spielraum für Re-Identifikation und Schaden. Ihre Rolle ist hier die des Untersuchenden, nicht die des Verteidigers Ihrer eigenen Konfiguration.
Entscheiden und melden. Zwei getrennte Entscheide: Meldung an den EDÖB, wenn das Risiko voraussichtlich hoch ist, Information der betroffenen Personen, wenn sie sich schützen können. Fehlen Fakten, melden Sie in Etappen statt zu warten.
Dokumentieren und beheben. Das Verletzungsdossier anlegen und mindestens zwei Jahre aufbewahren, dann die Grundursache angehen, nicht nur das Symptom. Ein Leck durch ein GET-Formular wiederholt sich so lange, wie das Formular auf GET bleibt.
Wie Sie die Leckfläche Ihres Messsystems verkleinern
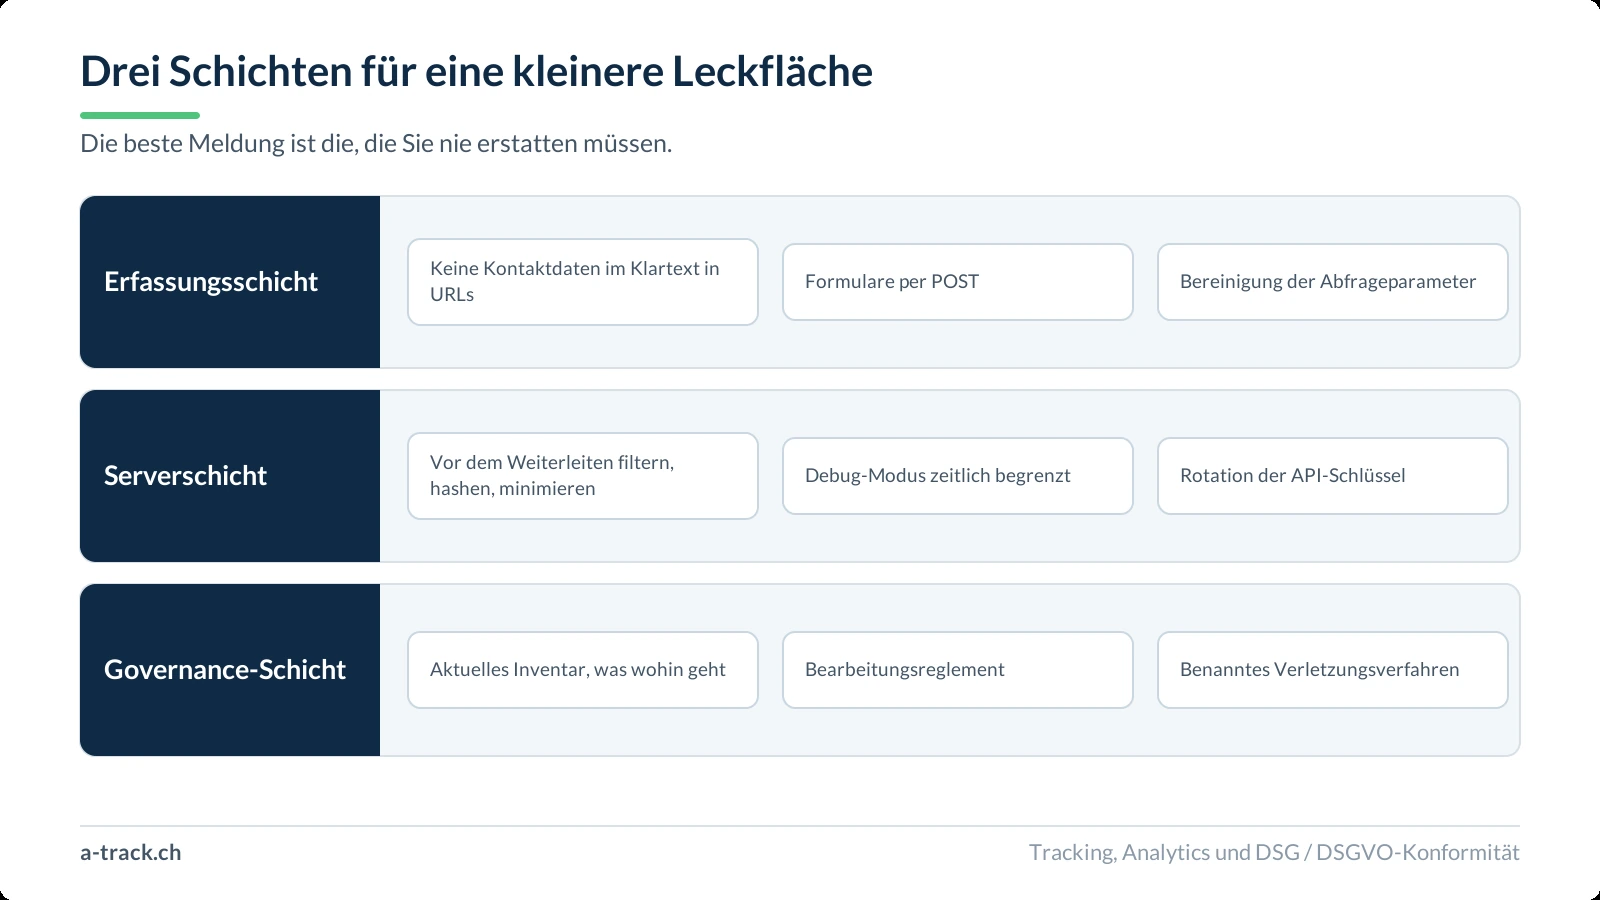
Die beste Verletzungsmeldung ist die, die Sie nie erstatten müssen. Drei Präventionsschichten, vom Browser bis zu Ihren Datenspeichern:
Erfassungsschicht. Keine Kontaktdaten im Klartext in URLs, Seitentiteln oder benutzerdefinierten Dimensionen. Formulare auf POST. Systematische Bereinigung der Abfrageparameter vor jeder Übermittlung. Ein ausdrückliches Verbot im Tagging-Plan, eine Geschäftskennung an eine Werbeplattform zu übergeben.
Serverschicht. Ein Server-Side-Container ist der richtige Ort, um vor der Weitergabe zu filtern, zu hashen und zu minimieren, sofern er nicht selbst zum Datenspeicher wird. Zeitlich begrenztes Debugging, keine Aufbewahrung vollständiger Nutzlasten, Rotation der API-Schlüssel und eine Protokollierung, die für die Untersuchung und nicht für die Archivierung ausgelegt ist. In dieser Schicht entscheidet sich auch die Frage von Hosting und Datenstandort.
Governance-Schicht. Ein aktuelles Inventar, was wohin geht, ein Bearbeitungsreglement, ein Verletzungsprozess mit benannter Verantwortung und Stellvertretung, und eine periodische Überprüfung. Nur so erkennen Sie eine Abweichung, bevor sie zum Vorfall wird. Unser Artikel zur Überwachung des Server-Side-Trackings nach dem Go-live beschreibt das passende Kontrollsystem.
Ein Punkt sei klar gesagt, weil man ihn oft umgekehrt hört: Der Wechsel zu Server-Side schafft nicht von Natur aus ein zusätzliches Leckrisiko. Er verlagert den Kontrollpunkt. Gut konfiguriert verkleinert er die exponierte Fläche, indem er verhindert, dass Daten ungefiltert Ihren Perimeter verlassen. Schlecht konfiguriert zentralisiert er an einem Ort all das, was er hätte ausscheiden sollen.
Wie A-Track Sie unterstützen kann
Unsere Arbeit besteht darin, Ihre Messung zuverlässig und verteidigbar zu machen. Bei diesem Thema nimmt das drei Formen an.
Zuerst ein Audit der Leckfläche: Wir prüfen, was tatsächlich zwischen Ihrer Website, Ihrem Server-Side-Container und Ihren Plattformen zirkuliert, in allen drei Consent-Zuständen, und identifizieren die Daten, die dort nicht sein sollten. Dann die Behebung: Tagging-Plan, Filterung auf dem Server, Protokollierungsrichtlinie und ein dokumentierter Verletzungsprozess. Schliesslich die Wartung, denn die Konformität eines Messsystems übersteht sechs Monate CMS-, Plugin- und Plattform-Updates nicht von allein.
Unsere Dienstleistungen Tracking und Compliance sowie Daten-Governance decken diesen Bereich für schweizerische KMU, Webagenturen und Marketingagenturen ab.
Der nächste Schritt
Wenn Sie heute nicht wissen, welche Personendaten Ihre Website in Richtung Ihrer Werbeplattformen verlassen, werden Sie an dem Tag, an dem ein Leck auftritt, nicht in der Lage sein, es zu qualifizieren. Und genau das wird Art. 24 DSG von Ihnen verlangen, so rasch als möglich.
Beginnen Sie mit dem Einfachsten: Öffnen Sie Ihre Container-Protokolle, suchen Sie in den Abfrageparametern nach einem At-Zeichen und einem Gleichheitszeichen, und sehen Sie, was zurückkommt. Kommt etwas zurück, haben Sie Ihre erste Baustelle. Kommt nichts zurück, dokumentieren Sie es: Das ist das erste Stück Ihres Konformitätsdossiers.
Quellen
Bundesgesetz über den Datenschutz (DSG, SR 235.1), insbesondere Art. 8, 24, 51 und 60 bis 62.
Datenschutzverordnung (DSV, SR 235.11), insbesondere Art. 1 bis 5 und Art. 15.
EDÖB, 33. Tätigkeitsbericht 2025/2026, veröffentlicht Ende Juni 2026.
Charlotte Beck und Alain Steinmann, „Lorsque la mitigation rend la notification impossible“, swissprivacy.law, 30. September 2026.
David Dias Matos und Célian Hirsch, „Le PFPDT guide les responsables du traitement quant à leur devoir d'informer des violations de la sécurité des données“, swissprivacy.law, 19. Februar 2025.
Sylvain Métille, „Violations de la sécurité des données personnelles (LPD)“, smetille.ch.