
Table des matières
Dans une banque privée genevoise ou une fintech zurichoise, proposer un Pixel Meta ou une balise Google Analytics suffit souvent à déclencher un refus du département Compliance. « Envoyer la navigation de nos clients à une régie publicitaire américaine ? Hors de question. » Résultat : le marketing pilote à l'aveugle, avec des campagnes de notoriété impossibles à relier à de vrais rendez-vous ou à de vraies ouvertures de compte.
En bref
Un pixel classique envoie aux plateformes l'URL, l'adresse IP et l'appareil du visiteur : sur un site bancaire, l'URL seule peut déjà en dire trop.
Un serveur de tracking que vous contrôlez filtre chaque événement avant qu'il parte : IP tronquée, URL neutralisée, identifiants hachés.
Règle de base : aucun tracking dans l'e-banking ni dans les back-offices. La mesure s'arrête au site public.
Côté serveur, uniquement des données à des fins statistiques et avec consentement : un refus reste un refus.
Le problème : ce qu'un pixel voit sur un site bancaire
Le tracking classique (client-side) charge un script tiers directement dans le navigateur du visiteur. Dès qu'il s'exécute, par exemple sur la page « Demande d'ouverture de compte », Google, Meta ou LinkedIn reçoivent :
L'URL visitée, par exemple
banque.ch/ouverture-compte-gold;L'adresse IP, qui peut localiser le foyer ;
Le user agent : appareil, système, navigateur ;
Et parfois des données qui traînent dans l'URL : email, numéro de client, montant simulé.
Pour une banque, le sujet dépasse la LPD. Le secret bancaire est protégé pénalement par l'art. 47 de la loi sur les banques. Et la circulaire FINMA 2023/1, en vigueur depuis le 1er janvier 2024, demande aux banques de gérer leurs données critiques, dont la confidentialité des données d'identification des clients. Si une plateforme publicitaire peut associer un profil à la page « Gestion de fortune dès CHF 5 millions », le risque de profilage indirect devient concret.
La solution : un serveur de tracking qui filtre avant de transmettre
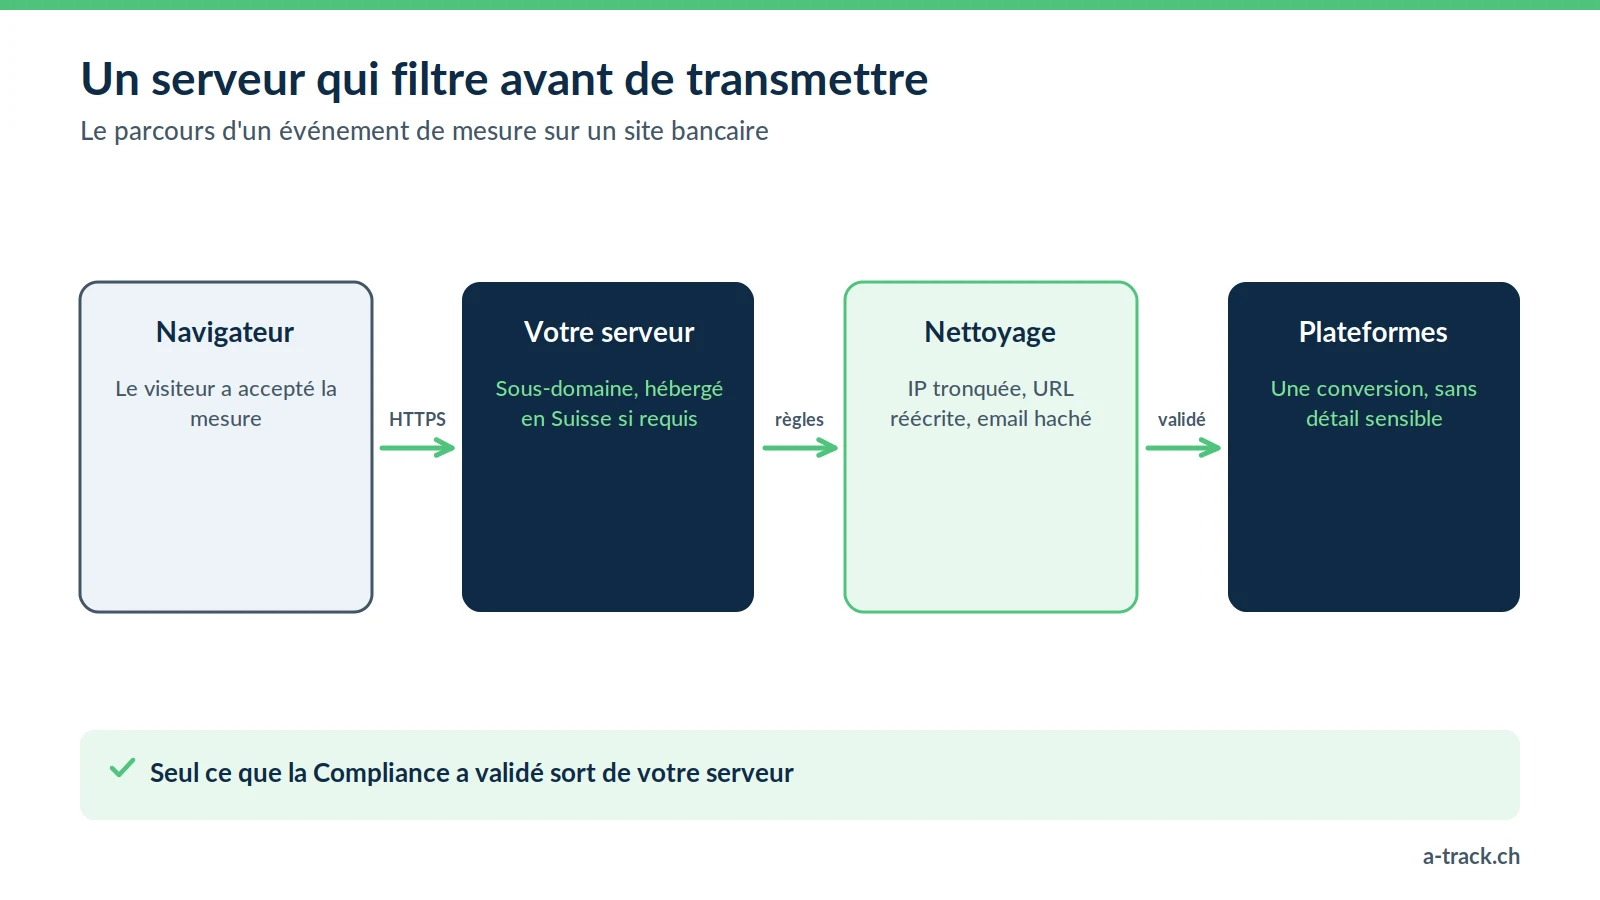
La seule façon de maîtriser ce flux est d'intercaler entre le navigateur et les plateformes un serveur que vous contrôlez : un conteneur proxy server-side, sur votre propre sous-domaine.
Comment ça marche
Les événements de mesure du site public partent vers votre serveur, hébergé en Suisse sur une machine dédiée si votre politique l'exige, et uniquement si le visiteur a donné son accord.
Le serveur applique vos règles de nettoyage.
Seul ce que vous avez autorisé part vers Google, Meta ou LinkedIn.
Ce que le serveur peut nettoyer
L'adresse IP : tronquée ou supprimée. La plateforme sait que la visite vient de Suisse, pas de quel foyer.
Les URLs : réécrites pour masquer les produits sensibles.
banque.ch/pret-hypothecaire-premiumdevientbanque.ch/service-b. L'algorithme sait qu'une conversion a eu lieu, pas laquelle.Les identifiants : email ou numéro de client ne circulent jamais en clair. Ils sont hachés (SHA-256) avant tout envoi, ou tout simplement pas envoyés.
Attention à un raccourci fréquent : une donnée hachée n'est pas une donnée anonyme. Elle reste pseudonymisée, puisque la plateforme peut la rapprocher de ses propres comptes. Elle reste donc soumise à la LPD et au RGPD. Pour choisir où héberger ce serveur, voir notre guide de l'hébergement du tracking server-side.
Exemple type : une fintech qui veut mesurer LinkedIn sans exposer ses clients
Prenons une plateforme d'investissement romande qui veut développer ses campagnes LinkedIn. Son Compliance Officer refuse l'Insight Tag : il ne veut pas que LinkedIn puisse reconstituer une liste d'investisseurs suisses.
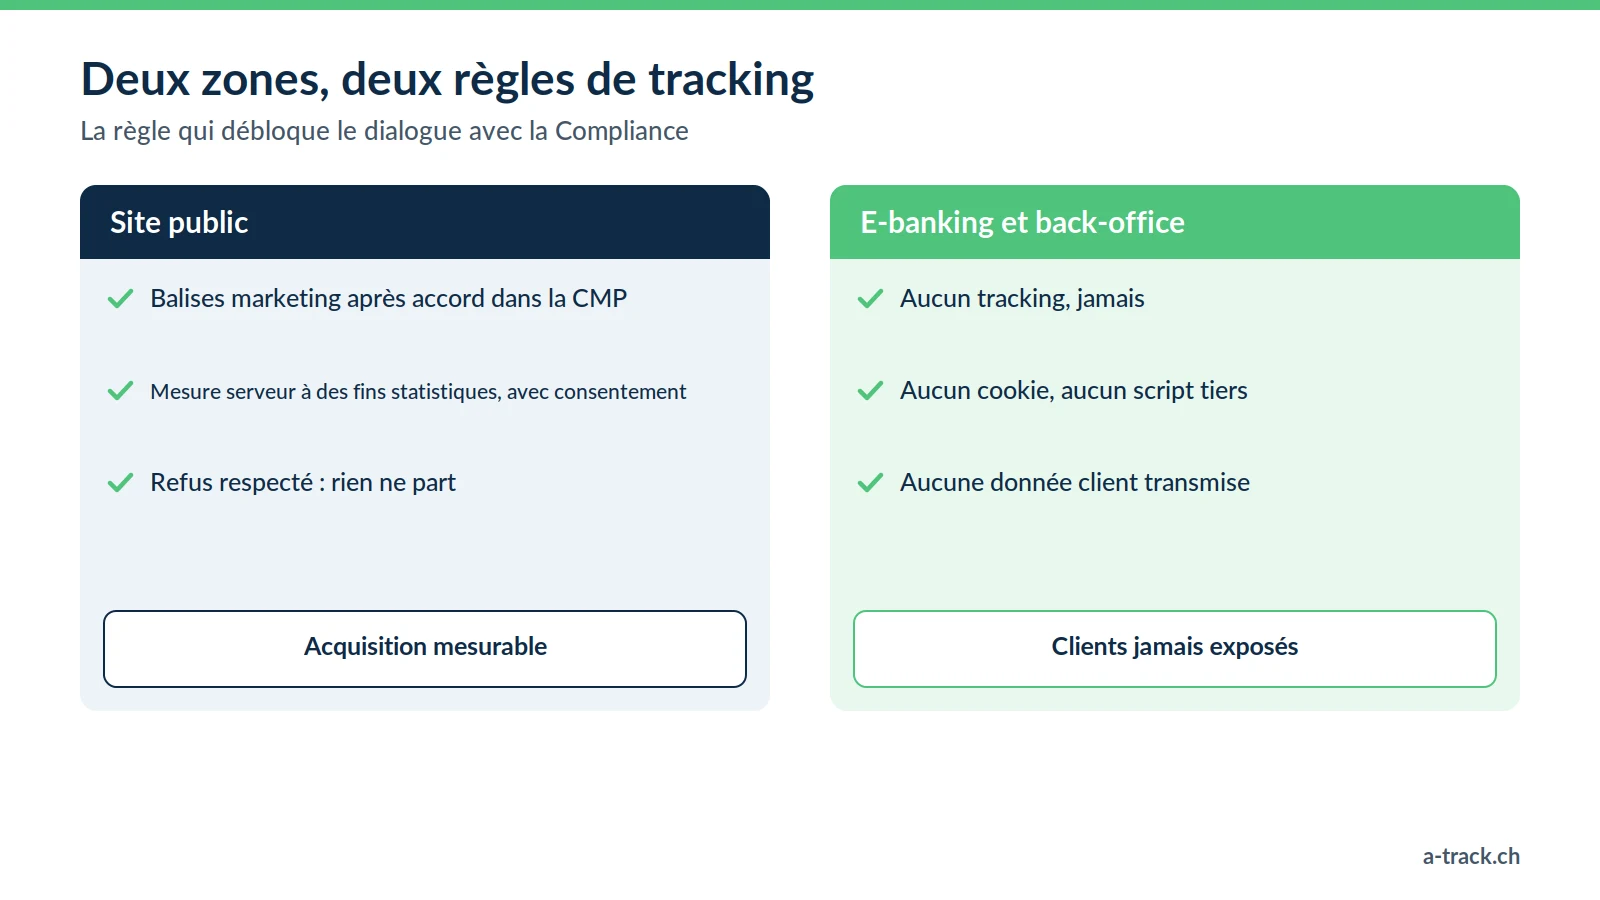
La solution repose sur un conteneur GTM server-side et sur une règle claire :
Site public : les balises marketing ne se déclenchent qu'après l'accord du visiteur dans la bannière (CMP). Le remarketing reste possible pour ceux qui acceptent. Côté serveur, les données ne servent qu'à des fins statistiques, toujours avec consentement : quelques conversions génériques (par exemple « demande de rendez-vous », sans produit ni montant) partent via l'API de conversion (CAPI), sans nom, sans email en clair ni autre donnée personnelle (PII) inutile.
E-banking et back-offices : aucun tracking, ni script tiers ni événement serveur. A-Track n'intervient jamais dans ces espaces : la mesure s'arrête à la porte de l'e-banking.
Le DPO documente précisément ce qui sort, vers qui et pourquoi. Le marketing voit enfin quelles campagnes génèrent de vraies demandes de rendez-vous ou d'ouverture de compte, pas seulement des clics. Voir aussi notre guide LinkedIn CAPI.
Les trois règles d'or pour un CMO de la finance
Si vous dirigez le marketing d'une institution financière, exigez ces garanties de vos agences :
Zéro tracking dans l'e-banking et les back-offices. Aucun script tiers ni événement serveur une fois le client connecté : la mesure se limite au site public, avec une liste blanche d'événements.
Un serveur de tracking sous votre contrôle. Sur votre sous-domaine, avec des règles de nettoyage écrites, utilisé uniquement à des fins statistiques et avec le consentement du visiteur. Les plateformes reçoivent toujours ce que vous envoyez : encadrez les transferts vers les États-Unis, par exemple via le Swiss-U.S. Data Privacy Framework (en vigueur depuis le 15 septembre 2024) si le destinataire est certifié.
Des contrats de sous-traitance à jour. Vérifiez que vos prestataires (agences, outils, hébergeur) ont signé des accords de traitement des données conformes à la LPD.
Conseil A-Track
Avant l'atelier avec la Compliance, préparez un tableau simple : chaque événement envoyé, ses paramètres, la plateforme destinataire et la règle de nettoyage appliquée. C'est ce document, plus qu'un schéma, qui fait passer un projet en comité.
Conclusion : la performance n'est pas l'ennemie de la sécurité
Trois actions pour démarrer :
Listez les pages sensibles de votre site et vérifiez ce qu'elles envoient aujourd'hui aux plateformes.
Retirez tout tracking de l'e-banking et des back-offices.
Faites valider par la Compliance une liste blanche d'événements server-side du site public, avec leurs règles de nettoyage.
Pour le cadre juridique complet, consultez notre guide de conformité LPD et RGPD.
Votre Compliance bloque-t-elle vos balises marketing ?
A-Track conçoit avec votre DPO une liste blanche d'événements server-side : IP tronquée, URL neutralisées, identifiants hachés, aucun script tiers dans l'espace client.
Premier échange : un appel de 30 minutes avec un expert.