
Inhaltsverzeichnis
In einer Genfer Privatbank oder einem Zürcher Fintech genügt oft schon der Vorschlag, ein Meta-Pixel oder ein Google-Analytics-Tag einzubauen, und die Compliance sagt Nein. «Die Surfdaten unserer Kunden an einen amerikanischen Werbekonzern senden? Ausgeschlossen.» Die Folge: Das Marketing fliegt blind, mit Awareness-Kampagnen, die sich nie mit echten Beratungsterminen oder Kontoeröffnungen verknüpfen lassen.
Kurz gesagt
Ein klassisches Pixel sendet den Plattformen URL, IP-Adresse und Gerät des Besuchers: Auf einer Bank-Website verrät schon die URL oft zu viel.
Ein Tracking-Server unter Ihrer Kontrolle filtert jedes Ereignis, bevor es rausgeht: gekürzte IP, neutrale URL, gehashte Kennungen.
Grundregel: kein Tracking im E-Banking und in Backoffices. Die Messung endet an der öffentlichen Website.
Serverseitig werden Daten nur zu statistischen Zwecken und mit Einwilligung verwendet: Eine Ablehnung bleibt eine Ablehnung.
Das Problem: was ein Pixel auf einer Bank-Website sieht
Klassisches (clientseitiges) Tracking lädt ein Drittanbieter-Skript direkt in den Browser des Besuchers. Sobald es läuft, etwa auf der Seite «Konto eröffnen», erhalten Google, Meta oder LinkedIn:
Die besuchte URL, z. B.
bank.ch/konto-eroeffnen-gold;Die IP-Adresse, die den Haushalt lokalisieren kann;
Den User Agent: Gerät, Betriebssystem, Browser;
Und manchmal Daten, die in der URL stehen: E-Mail, Kundennummer, simulierter Betrag.
Für eine Bank geht das Thema über das DSG hinaus. Das Bankkundengeheimnis ist durch Art. 47 des Bankengesetzes strafrechtlich geschützt. Und das FINMA-Rundschreiben 2023/1, seit dem 1. Januar 2024 in Kraft, verlangt von Banken ein Management ihrer kritischen Daten, einschliesslich der Vertraulichkeit der Kundenidentifikationsdaten. Kann eine Werbeplattform ein Profil mit der Seite «Vermögensverwaltung ab CHF 5 Mio.» verknüpfen, wird das Risiko einer indirekten Profilbildung konkret.
Die Lösung: ein Tracking-Server, der filtert, bevor er weiterleitet
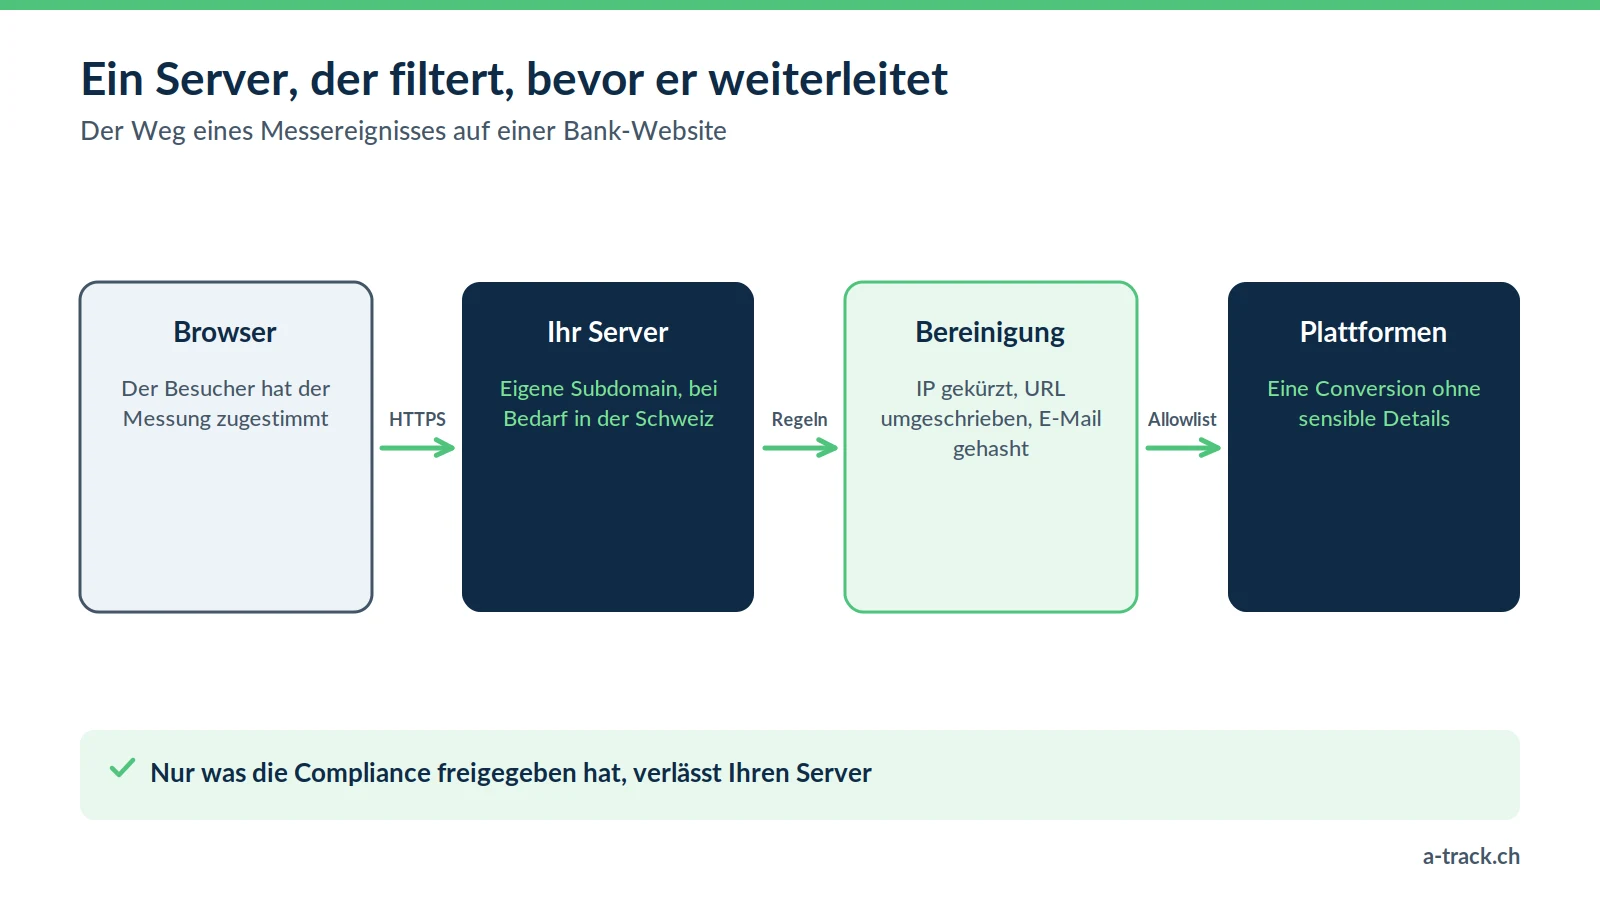
Kontrollieren lässt sich dieser Datenfluss nur mit einem Server, den Sie steuern und der zwischen Browser und Plattformen sitzt: ein serverseitiger Proxy-Container auf Ihrer eigenen Subdomain.
So funktioniert es
Die Messereignisse der öffentlichen Website gehen an Ihren Server, auf dedizierter Infrastruktur in der Schweiz gehostet, wenn Ihre Richtlinien das verlangen, und nur, wenn der Besucher zugestimmt hat.
Der Server wendet Ihre Bereinigungsregeln an.
Nur was Sie freigegeben haben, geht an Google, Meta oder LinkedIn.
Was der Server bereinigen kann
IP-Adresse: gekürzt oder entfernt. Die Plattform weiss, dass der Besuch aus der Schweiz kommt, nicht aus welchem Haushalt.
URLs: umgeschrieben, um sensible Produkte zu verbergen. Aus
bank.ch/hypothek-premiumwirdbank.ch/service-b. Der Algorithmus weiss, dass eine Conversion stattfand, aber nicht welche.Kennungen: E-Mail-Adressen und Kundennummern laufen nie im Klartext. Sie werden vor dem Versand gehasht (SHA-256) oder gar nicht erst gesendet.
Vorsicht vor einer verbreiteten Abkürzung: Gehashte Daten sind nicht anonym. Sie sind pseudonymisiert, weil die Plattform sie mit ihren eigenen Konten abgleichen kann, und unterstehen daher weiterhin DSG und DSGVO. Wo Sie diesen Server hosten sollten, zeigt unser Leitfaden zum Hosting von Server-side-Tracking.
Typisches Szenario: ein Fintech, das LinkedIn messen will, ohne Kunden preiszugeben
Nehmen wir eine Westschweizer Anlageplattform, die ihre LinkedIn-Kampagnen ausbauen will. Ihr Compliance Officer lehnt das Insight Tag ab: LinkedIn soll keine Liste von Schweizer Anlegern rekonstruieren können.
Die Lösung beruht auf einem serverseitigen GTM-Container und auf einer klaren Regel:
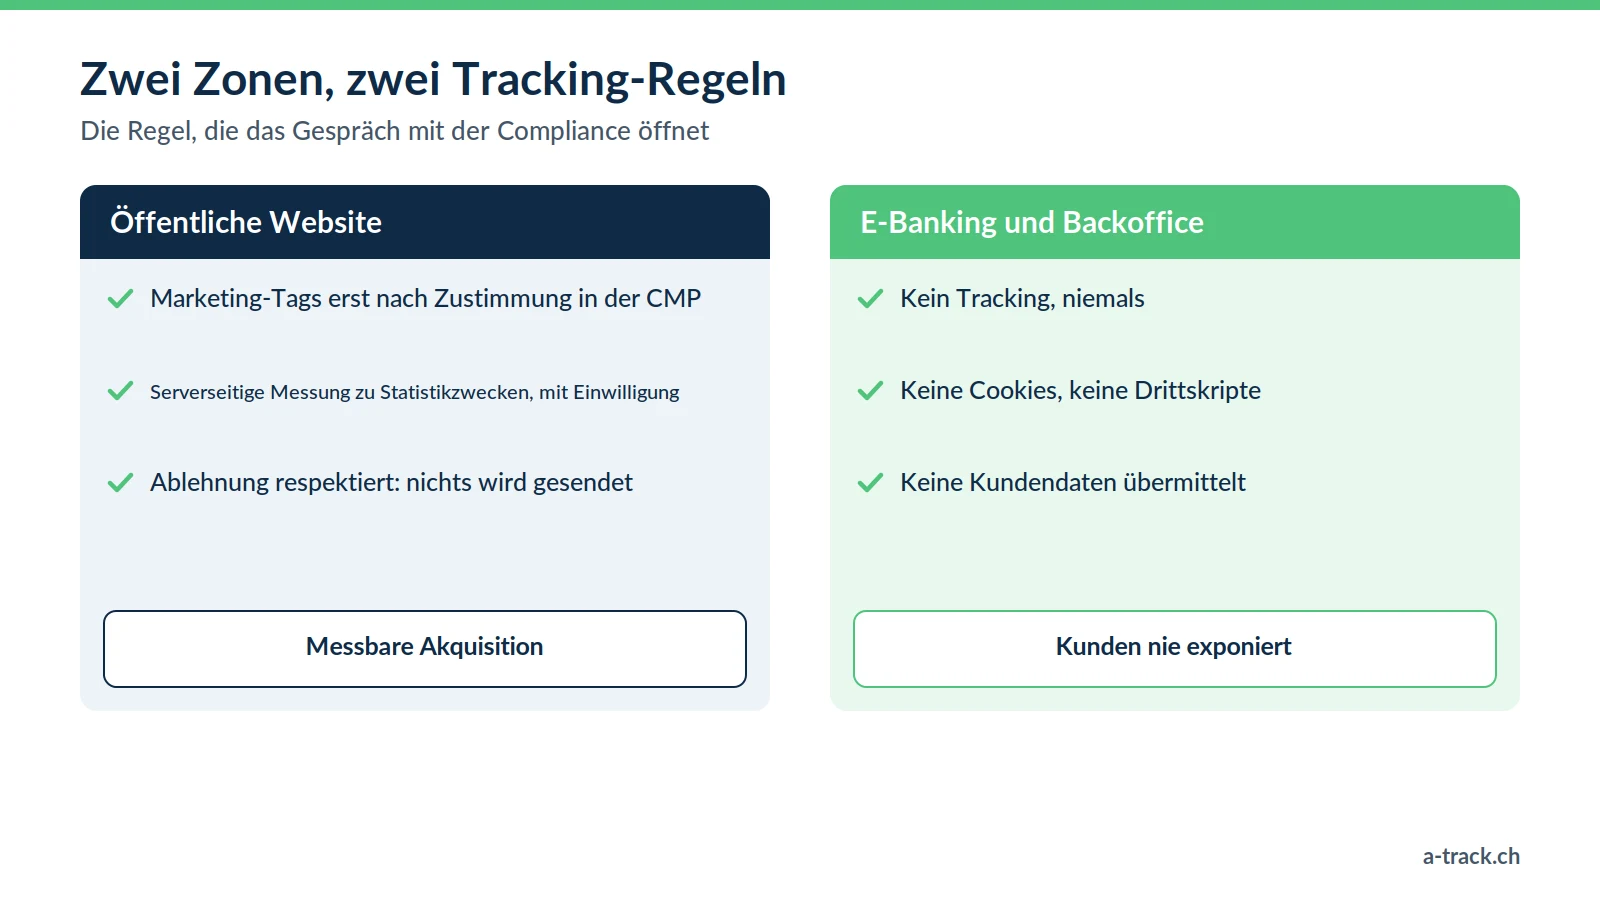
Öffentliche Website: Marketing-Tags lösen erst aus, wenn der Besucher im Banner (CMP) zugestimmt hat. Remarketing bleibt für jene möglich, die zustimmen. Serverseitig dienen die Daten nur statistischen Zwecken, immer mit Einwilligung: Wenige generische Conversions (etwa «Terminanfrage», ohne Produkt und Betrag) gehen über die Conversions API (CAPI), ohne Namen, ohne Klartext-E-Mail und ohne unnötige Personendaten (PII).
E-Banking und Backoffices: kein Tracking, weder Drittanbieter-Skripte noch Server-Ereignisse. A-Track greift nie in diese Bereiche ein: Die Messung endet vor dem E-Banking.
Der Datenschutzberater dokumentiert genau, was wohin und wozu übermittelt wird. Das Marketing sieht endlich, welche Kampagnen echte Termin- oder Kontoeröffnungsanfragen bringen, nicht nur Klicks. Siehe auch unseren Leitfaden zur LinkedIn CAPI.
Drei goldene Regeln für CMOs im Finanzsektor
Wenn Sie das Marketing eines Finanzinstituts leiten, verlangen Sie von Ihren Agenturen diese Garantien:
Kein Tracking im E-Banking und in Backoffices. Sobald der Kunde eingeloggt ist, lädt kein Drittanbieter-Skript mehr und es wird kein Server-Ereignis gesendet: Die Messung beschränkt sich auf die öffentliche Website, mit einer Allowlist von Ereignissen.
Ein Tracking-Server unter Ihrer Kontrolle. Auf Ihrer Subdomain, mit schriftlich festgelegten Bereinigungsregeln, nur zu statistischen Zwecken und mit Einwilligung des Besuchers genutzt. Die Plattformen erhalten weiterhin alles, was Sie senden: Übermittlungen in die USA brauchen eine Grundlage, etwa das Swiss-U.S. Data Privacy Framework (seit dem 15. September 2024 in Kraft), sofern der Empfänger zertifiziert ist.
Aktuelle Auftragsbearbeitungsverträge. Prüfen Sie, ob Ihre Dienstleister (Agenturen, Tools, Hoster) Verträge zur Auftragsbearbeitung unterzeichnet haben, die dem DSG entsprechen.
Tipp von A-Track
Bereiten Sie für den Workshop mit der Compliance eine einfache Tabelle vor: jedes gesendete Ereignis, seine Parameter, die empfangende Plattform und die angewandte Bereinigungsregel. Dieses Dokument bringt ein Projekt eher durchs Gremium als jedes Diagramm.
Fazit: Performance ist nicht der Feind der Sicherheit
Drei Schritte für den Anfang:
Listen Sie die sensiblen Seiten Ihrer Website auf und prüfen Sie, was sie heute an Plattformen senden.
Entfernen Sie jegliches Tracking aus dem E-Banking und den Backoffices.
Lassen Sie von der Compliance eine Allowlist serverseitiger Ereignisse der öffentlichen Website samt Bereinigungsregeln freigeben.
Den vollständigen rechtlichen Rahmen finden Sie in unserem Leitfaden zu DSG und DSGVO.
Blockiert Ihre Compliance die Marketing-Tags?
A-Track erarbeitet mit Ihrem Datenschutzberater eine Allowlist serverseitiger Ereignisse: gekürzte IP, neutrale URLs, gehashte Kennungen, keine Drittskripte im Kundenbereich.
Erster Schritt: ein 30-minütiges Gespräch mit einem Experten.