
Inhaltsverzeichnis
Ihr Shop verbucht Verkäufe, die Meta Ads nie sieht? Das Meta-Pixel läuft im Browser und verliert einen Teil seiner Signale durch Apples Einschränkungen, Browser und Adblocker. Die Folge: Der Algorithmus optimiert auf ein unvollständiges Bild, und Sie stoppen womöglich rentable Kampagnen. So setzen wir die Meta Conversions API (CAPI) serverseitig mit Google Tag Manager und Stape um.
Kurz gesagt
Die Meta CAPI sendet Ihre Ereignisse von einem Server, ergänzend zum Pixel, mit gemeinsamer event_id für die Deduplizierung.
Ein serverseitiger GTM-Container auf Ihrer eigenen Subdomain (zum Beispiel data.ihre-marke.ch) dient als First-Party-Erfassungspunkt und Filter.
Die Event Match Quality (EMQ) hängt vor allem von den übermittelten Kundendaten ab, gehasht mit SHA-256.
Server-Side ist kein Umgehungsweg: Ohne Einwilligung geht nichts an Meta.
Warum das Meta-Pixel allein nicht mehr reicht
Jahrelang genügte ein einfaches JavaScript, um Käufe zu melden und Besucher erneut anzusprechen. Dieses clientseitige Tracking in Chrome oder Safari hängt heute von zu vielen Faktoren ab, die Sie nicht kontrollieren.
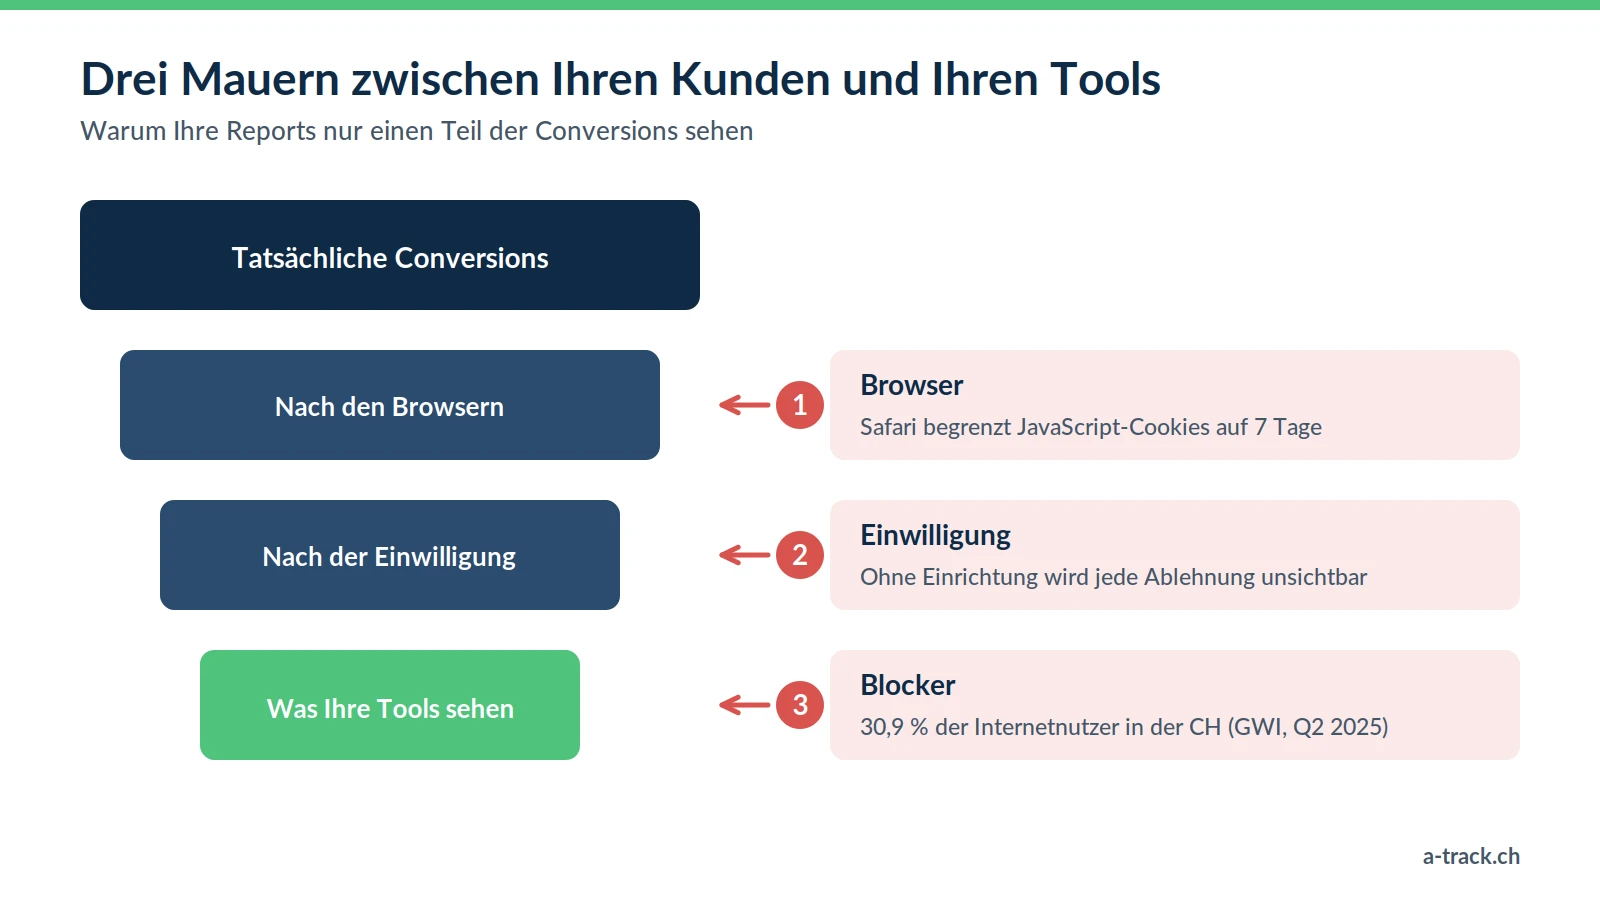
iOS, ITP und Adblocker: drei Arten von Signalverlust
App Tracking Transparency (iOS 14.5, April 2021): Apps, auch Facebook und Instagram, müssen um Erlaubnis fragen, bevor sie Nutzer App-übergreifend verfolgen. Jede Ablehnung verringert die Signale für die Attribution.
Intelligent Tracking Prevention von Safari (ITP): Safari blockiert Drittanbieter-Cookies und begrenzt per JavaScript gesetzte First-Party-Cookies auf 7 Tage (in manchen Fällen von Link-Tracking auf 24 Stunden). Wer am Montag klickt und zehn Tage später kauft, wird nicht mehr der Anzeige zugeordnet.
Adblocker: Laut GWI (Q2 2025) nutzen 30,9 % der Schweizer Internetnutzer einen Werbeblocker. Erweiterungen wie uBlock Origin oder Browser wie Brave verhindern oft das Laden von
fbevents.js, dem Skript des Pixels.
Was eine lückenhafte Messung kostet
Was bedeutet das konkret für Ihren Onlineshop oder Ihre Lead-Generierung? Ein Teil der tatsächlichen Verkäufe fehlt im Werbekonto, und genau diese Lücke verzerrt jede Optimierungsentscheidung.
Ein Algorithmus, der schlechter lernt: Meta optimiert die Auslieferung anhand der Conversions, die es sieht. Weniger Signale bedeuten ungenaueres Targeting.
Schwächere Lookalike Audiences: Sie beruhen auf Ihren jüngsten Käufern. Fehlt ein Teil davon, verzerrt sich die Ausgangsbasis.
Ein unterschätzter ROAS: Sie stoppen womöglich eine rentable Kampagne, weil der Werbeanzeigenmanager nicht alle Verkäufe zeigt.
Die Lösung: Meta CAPI serverseitig mit Stape
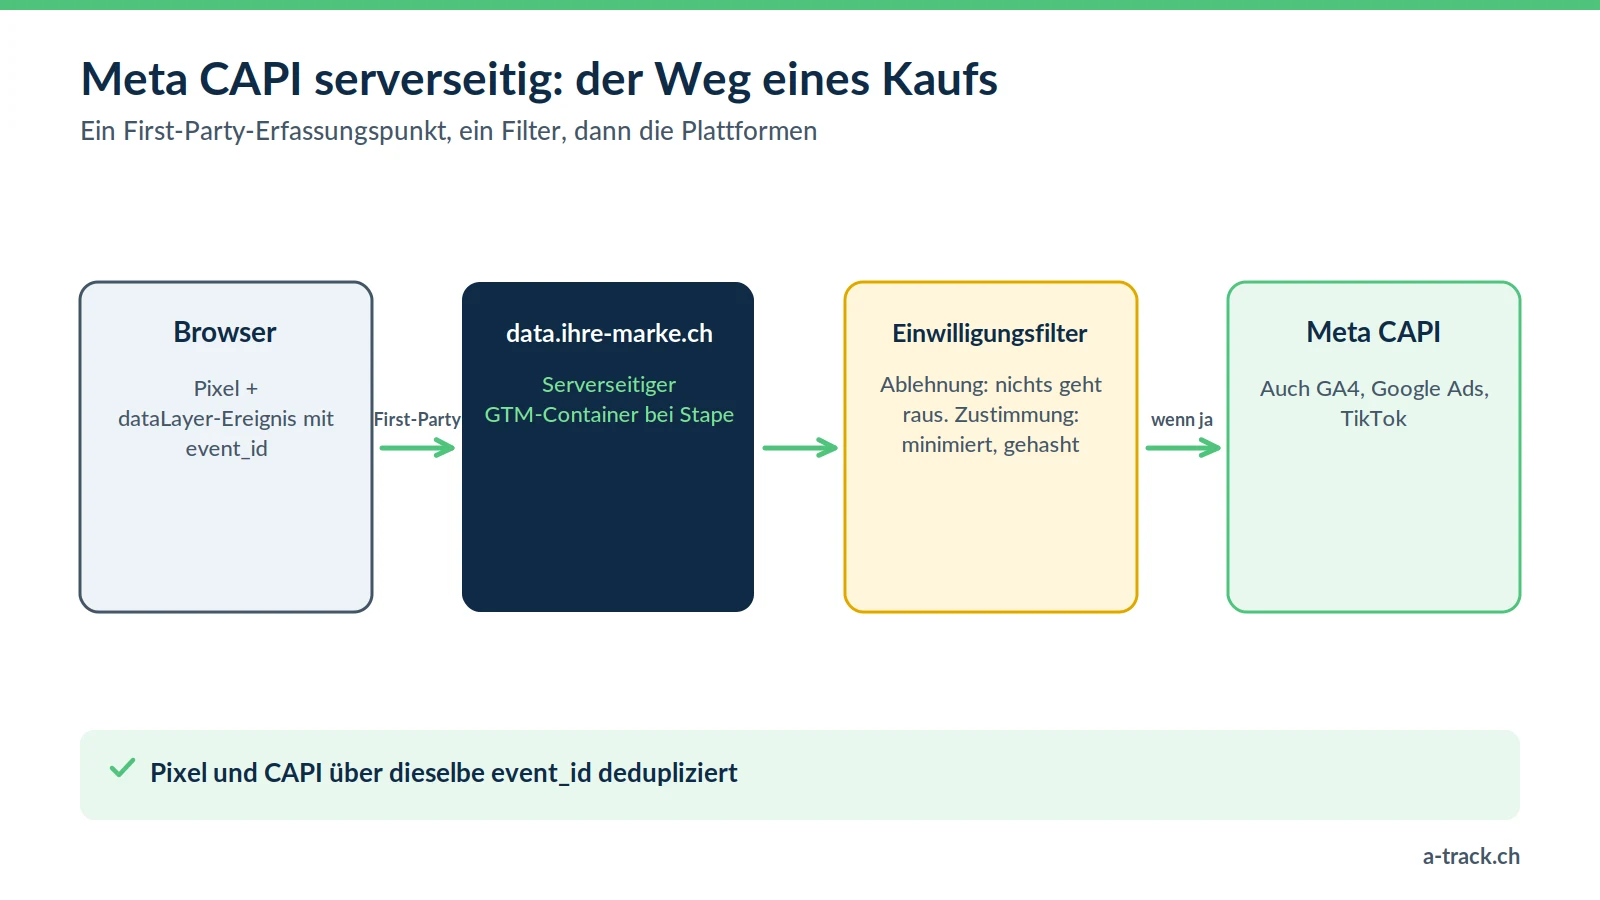
Mit der Conversions API spricht nicht mehr nur der Browser mit Meta: Ihr Server übermittelt die Ereignisse, von Server zu Server. Dieser Weg hängt weniger von Browser-Erweiterungen und kurzlebigen Cookies ab. Wir nutzen dafür einen serverseitigen Google-Tag-Manager-Container (sGTM), gehostet bei Stape, mit Server in Europa.
Das Prinzip in zwei Schritten
First-Party-Erfassung: Der Browser sendet die Ereignisse (Seitenaufruf, In den Warenkorb, Kauf) an Ihre eigene Subdomain, die auf den Server-Container zeigt.
Kontrollierte Verteilung: Der Container prüft die Einwilligung, entfernt unnötige Daten, hasht Kundendaten und leitet das Ereignis an die Meta-API weiter. Ohne Zustimmung des Besuchers wird nichts gesendet.
Die eigene Subdomain
Wir richten eine benutzerdefinierte Domain ein (zum Beispiel data.ihre-marke.ch). Die Anfragen bleiben auf Ihrer Domain: Die Erfassung ist First-Party, widerstandsfähiger gegen technische Einschränkungen, und von Ihrem Server gesetzte Cookies können der 7-Tage-Grenze für JavaScript-Cookies entgehen. Voraussetzung: Der Server teilt die IP-Adresse der Website, sonst wendet Safari die Grenze ebenfalls an (WebKit, 2023). Eine Subdomain macht einen abgelehnten Versand nie zulässig.
CAPI Gateway oder Server-GTM?
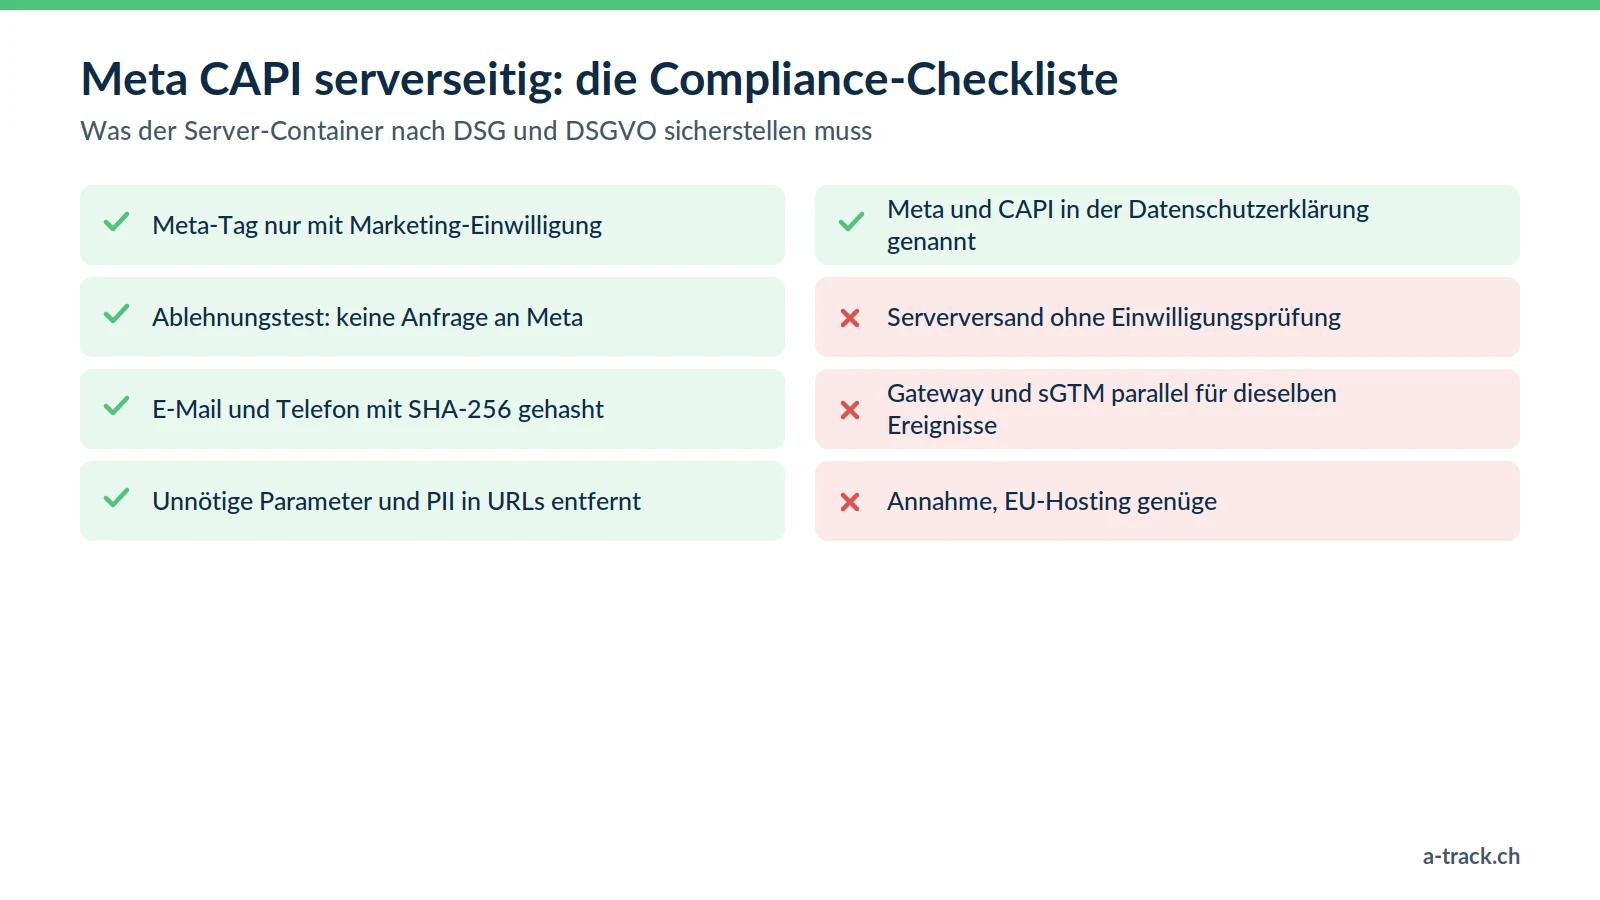
Meta bietet auch das Conversions API Gateway an, das Stape hosten kann. Es ist schnell eingerichtet und dedupliziert automatisch, bedient aber nur Meta und spiegelt lediglich die Pixel-Ereignisse. Wir bevorzugen Server-GTM, sobald mehrere Plattformen im Spiel sind: Derselbe Container beliefert Meta, GA4, Google Ads, TikTok oder Klaviyo, mit feiner Kontrolle über die gesendeten Daten. Werden die Aufrufe serverseitig gebündelt, laufen zudem weniger Drittanbieter-Skripte auf der Seite, was das Laden entlasten kann. Eine feste Regel: nur eine Serverquelle pro Meta-Datensatz, nie Gateway und sGTM parallel für dieselben Ereignisse.
Die Einrichtung je nach CMS
Meta CAPI ist kein Zauberknopf, sondern präzise Datenarbeit. Meta erwartet strukturierte Daten, mit SHA-256 gehashte Kundendaten und deduplizierte Ereignisse.
1. Die universelle Regel: Deduplizierung
Meta empfiehlt, Pixel und Conversions API gemeinsam zu nutzen (Meta-Dokumentation). Damit ein Kauf nicht doppelt zählt, erzeugen wir im Browser eine eindeutige event_id und übergeben sie mit demselben Ereignisnamen an Pixel und Server. Meta behält ein einziges Ereignis, wenn beide innerhalb von 48 Stunden eintreffen.
2. WordPress und WooCommerce
Wir setzen einen verlässlichen E-Commerce-dataLayer auf WordPress und WooCommerce auf (Stape-Plugin, GTM4WP oder Eigenentwicklung).
Der Web-GTM leitet
view_item,add_to_cartundpurchasean die Server-Subdomain weiter.Im sGTM empfängt das Facebook-Conversions-API-Tag von Stape Wert, Währung und Produkt-IDs.
3. Shopify
Bei Shopify läuft das Checkout-Tracking über Customer Events, also Pixel in einer isolierten Umgebung.
Wir nutzen die Stape-App für Shopify oder Bestell-Webhooks: Der Kauf wird aus dem Backoffice gesendet, auch wenn der Kunde den Browser vor der Dankesseite schliesst.
Achtung: Der Einwilligungsstatus muss die Bestellung begleiten, damit der Server weiss, ob er sie an Meta senden darf.
Einen ausführlichen Vergleich finden Sie in unserem Artikel Shopify vs WooCommerce serverseitig.
4. PrestaShop und individuelle Websites
Für PrestaShop oder eine in React, Vue.js oder PHP entwickelte Website standardisieren wir den dataLayer mit Ihren Entwicklern.
Kundendaten (E-Mail, Telefon, Vorname, Postleitzahl) werden im Checkout erfasst und im Server-Container gehasht: der wichtigste Hebel für die Event Match Quality (EMQ).
5. Wix
Die nativen Integrationen von Wix bleiben einfach und bieten wenig Kontrolle für die Compliance. Über GTM und die Stape-App für Wix gewinnen wir die Kontrolle über den Datenfluss und die user_data-Parameter zurück.
Die Stape-Optionen, die wir aktivieren
Ein Häkchen bei «API» reicht nicht. Mit A-Track profitieren Sie von Stape-Funktionen, die wir im Alltag einsetzen und laufend überwachen. Zwei davon machen die Messung stabiler, stets im Rahmen der Einwilligung.
Custom Loader: GTM lädt von Ihrer eigenen Domain statt von einer Drittdomain, die Erfassung ist also durchgehend First-Party. Marketing-Tags bleiben an die Wahl des Besuchers gebunden: Eine Ablehnung bleibt eine Ablehnung.
Cookie Keeper: Stape bewahrt bestimmte First-Party-Kennungen (etwa
_fbpund_fbc) auf und stellt sie wieder her, wenn der Browser sie löscht. Das hilft der Attribution bei langen Verkaufszyklen (Immobilien, B2B, Luxus). In der isolierten Umgebung von Shopify funktioniert er nicht.
DSG- und DSGVO-Konformität: der Server als Filter
Seit dem 1. September 2023 verlangt das revidierte DSG Transparenz und Verhältnismässigkeit; in der EU schreiben die DSGVO und die ePrivacy-Richtlinie eine vorgängige Einwilligung für Werbetracking vor. Übermittlungen in die USA sind seit dem 15. September 2024 durch das Swiss-U.S. Data Privacy Framework abgedeckt (EU-U.S. DPF: 10. Juli 2023), sofern der Empfänger zertifiziert ist.
Server-Side ist keine automatische Konformität, sondern ein Kontrollpunkt:
Einwilligung auf dem Server durchgesetzt: Das Meta-Tag im Container löst nur mit Marketing-Einwilligung aus. Ohne Zustimmung erreicht kein Ereignis Meta.
Datenminimierung: Auch mit Einwilligung entfernt der Container unnötige Parameter (PII in URLs, Formularfelder) vor dem Versand.
Hashing: E-Mail und Telefon werden vor dem Versand mit SHA-256 gehasht, wie Meta es verlangt (Kundeninformationsparameter, Meta). Hashen ist nicht Verschlüsseln: Es bleiben pseudonymisierte Personendaten.
Hosting in Europa: nützlich, aber allein nicht ausreichend, da Meta Empfänger bleibt. Erwähnen Sie es in Ihrer Datenschutzerklärung.
Tipp von A-Track
Lehnen Sie im Banner alles ab, lösen Sie eine Testbestellung aus und verfolgen Sie sie in der Vorschau des Server-Containers. Keine Anfrage darf an Meta gehen. Stimmen Sie dann zu: Der Kauf muss genau einmal im Events Manager erscheinen, mit derselben event_id auf Browser- und Serverseite.
Den vollständigen Rahmen finden Sie in unserem Leitfaden zu DSG und DSGVO.
Was Sie nach dem Go-live messen können
Wir versprechen keinen Prozentsatz «zurückgewonnener» Daten: Er hängt von Ihrem Publikum, Ihrer Einwilligungsrate und Ihrem CMS ab. Wir messen vorher und nachher, jeweils zwei bis vier Wochen vor und nach der Einführung, anhand überprüfbarer Kennzahlen:
Die Lücke zwischen Backoffice und Meta: im Shop erfasste Käufe im Vergleich zu den im Events Manager zugeordneten Käufen.
Die Event Match Quality: die Note bis 10 Ihrer Kaufereignisse, die mit der Qualität der Kundendaten steigt.
Die Deduplizierungsrate: der Anteil doppelt empfangener und korrekt zusammengeführter Ereignisse.
Die Lernphase: Mit vollständigeren Conversions erreichen Anzeigengruppen leichter das Volumen, das Meta zum Verlassen der Lernphase braucht.
Stabile Zielgruppen: Listen von Warenkorbabbrechern und Besuchern füllen sich wieder.
Die Grundlagen der Conversions API im E-Commerce erklärt unser Leitfaden zur Facebook CAPI.
Fazit: wo Sie anfangen
Messen Sie die heutige Lücke zwischen Backoffice und Meta über 30 Tage.
Wählen Sie die Architektur: Gateway, wenn Meta Ihr einziger Kanal ist, Server-GTM, sobald mehrere Plattformen im Spiel sind.
Setzen Sie event_id, First-Party-Subdomain und Einwilligungsfilter um und wiederholen Sie den Ablehnungstest nach jedem Website-Update.
Melden Pixel und CAPI jeden Kauf genau einmal?
A-Track misst die Lücke zwischen Backoffice und Events Manager und prüft die Deduplizierung per event_id, die EMQ und den Einwilligungsfilter.
Erhalten Sie ein kostenloses Tracking- und Compliance-Audit innert 48 Stunden.